
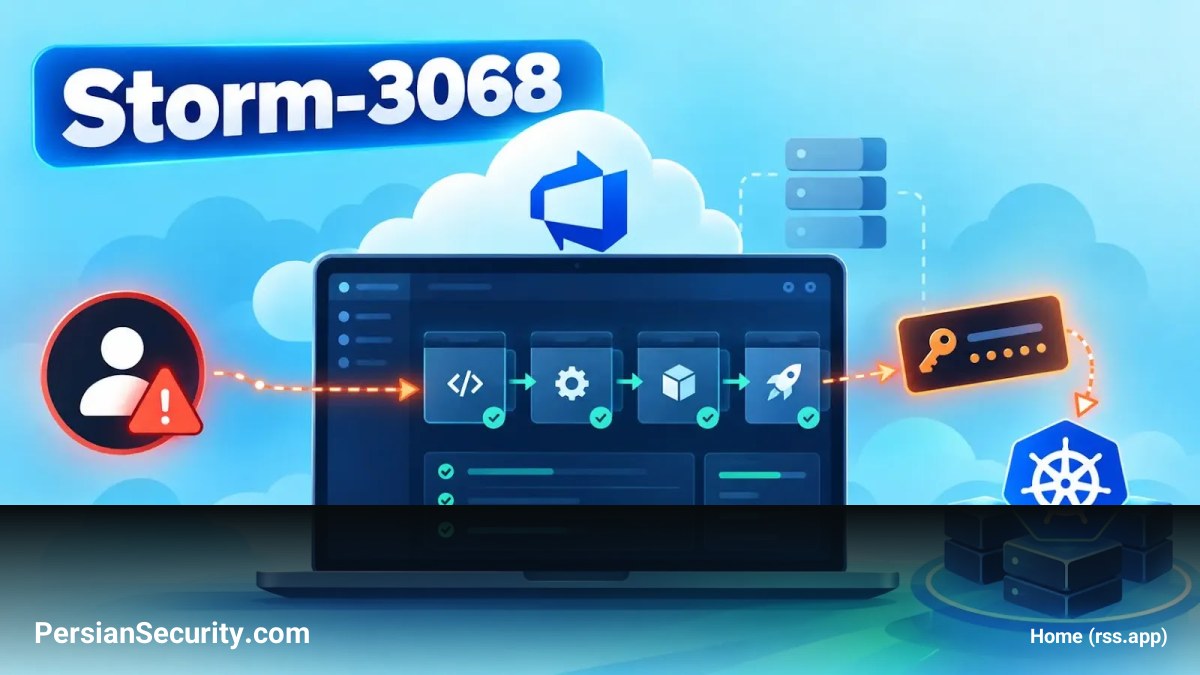
شرکت مایکروسافت جزئیات یک حمله پیچیده متمرکز بر فضای ابری را منتشر کرد که توسط عامل تهدید Storm-3068 انجام شده است. در این عملیات، مهاجمان با تصاحب یک حساب کاربری، آن را به نقطهای برای سوءاستفاده از Azure DevOps، سرقت اعتبارنامههای Kubernetes و دسترسی احتمالی به محیطهای ابری متصل تبدیل کردند.
مسیر نفوذ و تصاحب هویت
این حمله با سوءاستفاده از فرآیند بازنشانی رمز عبور خودکار (Self-service password reset) آغاز شد. پس از کنترل حساب هدف، Storm-3068 روشهای احراز هویت تحت کنترل خود را ثبت کرده و متدهای MFA قانونی را حذف کرد تا دسترسی پایدار (Persistence) ایجاد کند. نکته قابل توجه این است که مهاجم به جای استفاده از بدافزار یا اکسپلویتهای رایج، از اعتبارنامههای معتبر و قابلیتهای مدیریت ابری قانونی استفاده کرد.
Azure DevOps به عنوان نقطه چرخش (Pivot Point)
پلتفرم Azure DevOps نقش کلیدی در این حمله داشت. مهاجم با استفاده از حساب مسروقه، مخازن (Repositories)، پروژهها، محیطهای استقرار و خط لولهها (Pipelines) را شناسایی کرد. این شناسایی به مهاجم نقشهای دقیق از عملیات توسعه و زیرساخت ابری سازمان ارائه داد.
- دسترسی گسترده: یکی از خط لولههای مخرب مجوز دسترسی به بیش از ۵۰ منبع مختلف را داشت.
- هدف نهایی: هدف اصلی، استخراج فایلهای
kubeconfigبود که شامل نقاط انتهایی API سرور Kubernetes، شناسههای کلاستر و متریال احراز هویت برای حسابهای سرویس است.
تکنیکهای پیشرفته استخراج و تثبیت
مهاجمان با دانلود و اجرای یک اسکریپت شخص ثالث از طریق Pipeline، یک kubeagent را مستقر کردند. سپس با ایجاد چندین Job با الگوی DUMPCLUSTERNAME، محتویات kubeconfig را استخراج کرده و در یک مخزن هدف ذخیره کردند تا فعالیتهای خود را با گردش کارهای عادی DevOps ترکیب کرده و شناسایی نشوند.
علاوه بر این، Storm-3068 خط لولهها را برای استقرار ابزارهای زیر تغییر داد:
Atera: یک عامل مدیریت از راه دور برای کنترل سیستم.
Chisel: ابزاری برای ایجاد تونلهای معکوس (Reverse Tunnels) جهت انتقال ترافیک API کلاستر Kubernetes به زیرساخت مهاجم.
توصیههای امنیتی برای مدیران SOC و CISO
این کمپین نشان میدهد که سیستمهای CI/CD به دلیل اتصال به ارائهدهندگان هویت، مخازن کد و کلاسترهای تولید، به اهدافی با ارزش بالا تبدیل شدهاند. برای مقابله با این تهدیدات، اقدامات زیر توصیه میشود:
- پایش فعالیتهای مشکوک: نظارت دقیق بر تلاشهای مکرر بازنشانی رمز عبور از یک IP واحد.
- تقویت MFA: استفاده از MFA مقاوم در برابر فیشینگ برای حسابهای دارای دسترسی بالا (Privileged Accounts).
- اعمال اصل کمترین امتیاز (Least Privilege): محدود کردن دسترسیهای Pipelineها و استفاده از اعتبارنامههای کوتاهمدت (Short-lived) برای Kubernetes.
- کنترل تغییرات: اجباری کردن تاییدیه Pull-Request و محدود کردن دسترسی ایجاد یا تغییر در خط لولههای استقرار.


