بدافزار و تروجان
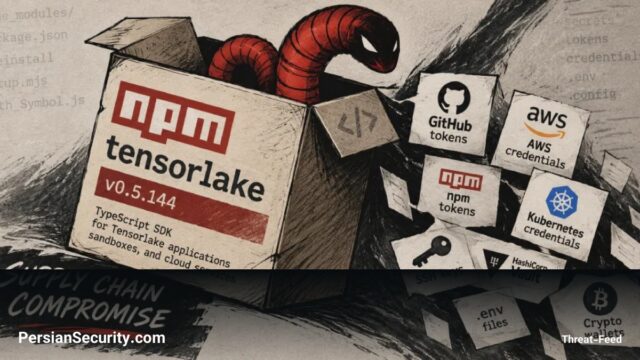
آلودگی بسته npm tensorlake و انتشار کرم سرقت اطلاعات Shai-Hulud
بسته npm با نام tensorlake در یک حمله زنجیره تأمین (Supply Chain Attack) مورد آلودگی قرار گرفت تا کرم سرقت…
بسته npm با نام tensorlake در یک حمله زنجیره تأمین (Supply Chain Attack) مورد آلودگی قرار گرفت تا کرم سرقت…
آسیبپذیریهای بحرانی در Dell CSM امکان دسترسی مدیریتی کامل و دور زدن احراز هویت در زیرساختهای ذخیرهسازی و نودهای Kubernetes…
آسیبپذیری CVE-2026-103505 در درایور Amazon EFS CSI امکان تزریق گزینههای Mount را برای کاربران دارای دسترسی PersistentVolume فراهم میکند. برای…
پلتفرم متنباز OpenClaw Enterprise با هدف ایجاد کنترل متمرکز و امنیتی بر عاملهای هوش مصنوعی در سازمانها معرفی شد. این…
گزارش Delinea نشان میدهد که بسیاری از سازمانها علیرغم داشتن سیاستهای امنیتی، قادر به کنترل دسترسیهای AI Agentها نیستند و…
شرکت Dell چندین آسیبپذیری بحرانی در ماژولهای CSM شناسایی کرد که امکان دسترسی کامل مدیریتی به زیرساختهای ذخیرهسازی Kubernetes را…
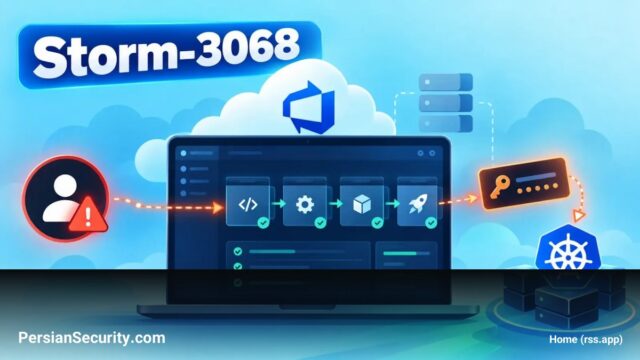
عامل تهدید Storm-3068 با تصاحب حسابهای کاربری و سوءاستفاده از خط لولههای Azure DevOps، موفق به سرقت اعتبارنامههای Kubernetes و…
قانون CRA اتحادیه اروپا الزامات امنیتی سختگیرانهای از جمله ارائه SBOM و گزارش ۲۴ ساعته آسیبپذیریها را برای محصولات Cloud…
عامل تهدید Storm-3068 با سوءاستفاده از یک هویت سرقتی و خط لولههای (Pipelines) سرویس Azure DevOps، موفق شد به گواهنامههای…
این گزارش به بررسی مخاطرات امنیتی ناشی از پیکربندیهای نادرست RBAC در اپراتورهای Kubernetes میپردازد و ابزار OperTraitor را برای…