
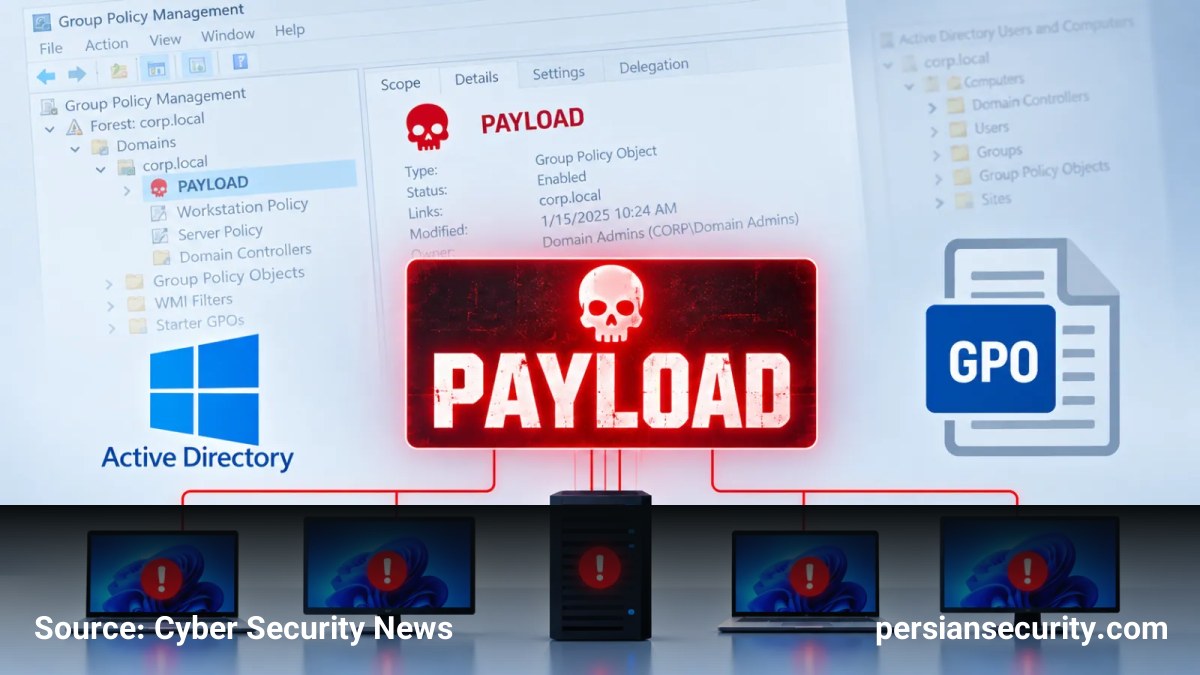
در یک حمله پیچیده، گروه باجافزاری PAYLOAD با بهرهبرداری از اشیاء پالیسی گروهی (Group Policy Objects یا GPO) در Active Directory، موفق شد یک دامنه کامل ویندوز را در یک سازمان تولیدی در خاورمیانه مختل کند. نکته قابل توجه در این عملیات، عدم استفاده از متدهای سنتی رمزگذاری فایلها یا استقرار باجافزارهای باینری روی سیستمهای هدف بود.
مسیر نفوذ و دسترسی
بر اساس گزارشهای فنی، مهاجمان در آوریل ۲۰۲۶ از طریق FortiGate SSL VPN و با استفاده از یک حساب کاربری دامنه (Domain Account) سرقتی وارد شبکه شدهاند. اگرچه منبع دقیق سرقت اعتبارها مشخص نیست، اما احتمالاتی نظیر Phishing، Password Spraying یا خرید دسترسی از Initial Access Brokers مطرح شده است. پس از کسب دسترسیهای لازم، مهاجمان یک GPO مخرب به نام PAYLOAD ایجاد کرده و آن را به ریشه (Root) دامنه Active Directory متصل کردند تا تنظیمات آن بر تمامی دستگاههای عضو دامنه اعمال شود.
مکانیزم تخریب بدون رمزگذاری
به جای اجرای فایلهای اجرایی مخرب، PAYLOAD از مکانیزمهای مورد اعتماد ویندوز برای ایجاد اختلال استفاده کرد. این GPO اقدامات زیر را انجام داد:
- کپی کردن یادداشتهای باجخواهی از پوشه SYSVOL.
- تغییر تصویر پسزمینه دسکتاپ و Lock Screen به تصاویر باجخواهی.
- نمایش بنر ورود با متن “!Welcome to Payload”.
- غیرفعالسازی حساب Administrator محلی.
همچنین یک GPO دوم به نام “win Firewall Off” ایجاد شد تا Windows Firewall را در تمامی پروفایلهای Domain، Private و Public غیرفعال کند.
تحلیل تداوم و استراتژی اخاذی
این حمله به دلیل اینکه تقریباً بهطور کامل در سطح Active Directory اجرا میشد، شناسایی آن را برای ابزارهای امنیتی دشوار میکرد. هیچ فایل رمزگذاری شده، باینری مخرب یا پروسههای مشکوکی روی سیستمهای Endpoint یافت نشد؛ زیرا خودِ لینک GPO در Domain Controller به عنوان روش تداوم (Persistence) عمل میکرد. مهاجمان پیش از ایجاد اختلال بصری، دادههای حساس را از سرورهای فایل استخراج (Exfiltration) کرده و در سایتهای Dark-web منتشر کردند. این مدل، یک استراتژی Encryptionless Extortion (اخاذی بدون رمزگذاری) است که در آن فشار بر سازمان از طریق سرقت دادهها و اختلال عملیاتی اعمال میشود.
توصیههای فنی برای تیمهای SOC و امنیت
برای مقابله با این نوع حملات، مدیران امنیت و مهندسان SOC باید بر موارد زیر تمرکز کنند:
- مانیتورینگ Event IDها: نظارت دقیق بر Event ID 5137 (ایجاد GPO)، Event ID 5136 (تغییرات در اشیاء دایرکتوری) و Event ID 5141 (حذف اشیاء).
- بررسی ویژگی gPLink: هشدار در صورت تغییرات غیرمنتظره در ویژگی gPLink در ریشه دامنه.
- یکپارچگی SYSVOL: بررسی فایلهای غیرمعمول در پوشه SYSVOL.
- مدیریت دسترسی: جداسازی حقوق ایجاد GPO از حقوق متصل کردن (Linking) آن به دامنه.
- احراز هویت: پیادهسازی MFA مقاوم در برابر فیشینگ برای دسترسیهای VPN.


