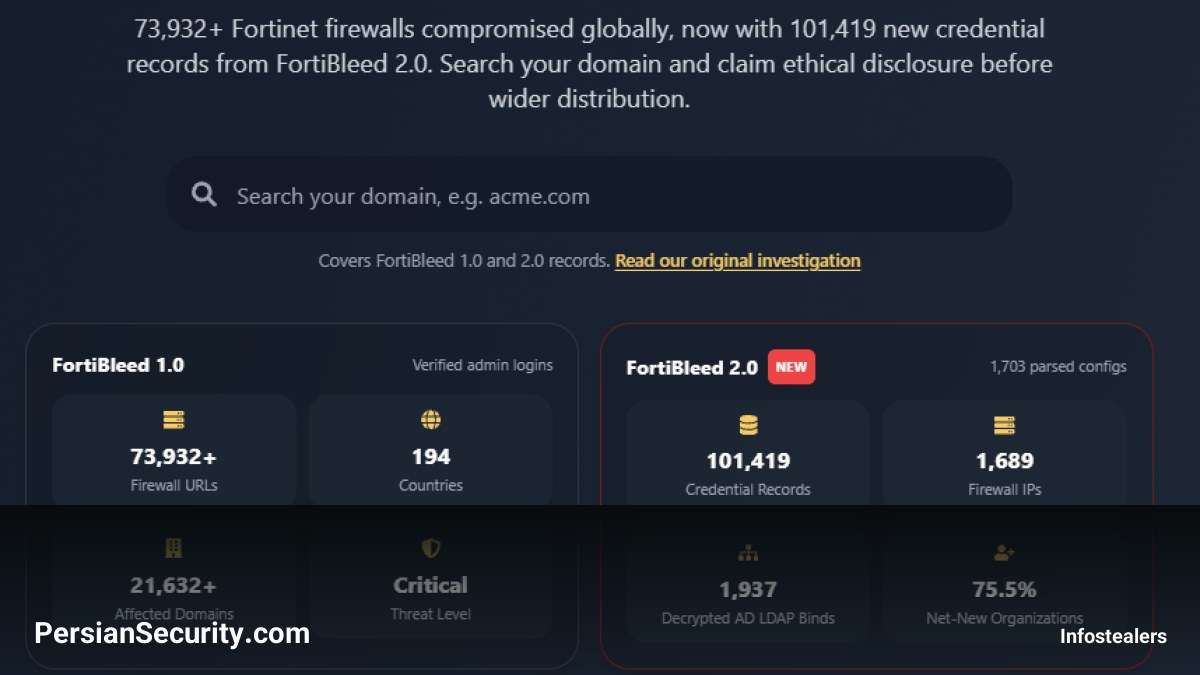
تحقیقات جدید در مورد کمپین FortiBleed 2.0 نشاندهنده یک افشای گسترده اطلاعات حساس در پیکربندیهای تجهیزات FortiGate است. بر اساس گزارشهای بهدستآمده، بیش از ۴۰,۵۷۳ رکورد شامل رمزهای عبور متنی (cleartext secrets) و اطلاعات حیاتی مدیریتی در معرض خطر قرار گرفتهاند که میتواند منجر به دسترسی عمیق به شبکههای داخلی سازمانها شود.
جزئیات افشای اطلاعات و دامنه آسیبپذیری
تحلیل فایلهای پیکربندی نشان میدهد که مهاجمان توانستهاند حجم عظیمی از دادههای حساس را استخراج کنند. این دادهها شامل موارد زیر است:
- ۳۷,۰۷۶ رکورد کاربر محلی (local-user): شامل نام کاربری و رمز عبور به صورت متنی (cleartext).
- ۱,۵۷۶ رکورد اتصال LDAP (LDAP bind): که میتواند به مهاجمان اجازه دهد تا از طریق سرویسهای دایرکتوری (Directory Services) به زیرساختهای سازمان دسترسی پیدا کنند.
- اطلاعات مربوط به SMTP و HA Cluster: که تنظیمات مربوط به سرورهای ایمیل و خوشههای پایداری شبکه (High Availability) را فاش میکند.
این افشاگری با آسیبپذیری بسیار خطرناک CVE-2026-24858 (با امتیاز CVSS 9.4) مرتبط است که تجهیزات FortiOS، FortiProxy و FortiSwitchManager را هدف قرار میدهد.
زنجیره حمله: از سرقت پیکربندی تا دسترسی داخلی
ابزارهای مرتبط با این تهدید، یک فرآیند سهمرحلهای را دنبال میکنند: ابتدا استخراج فایلهای پیکربندی و بازیابی رمزها، سپس تلاش برای دسترسی از طریق VPN با استفاده از اعتبارنامههای سرقت شده، و در نهایت شناسایی سرورهای دایرکتوری برای گسترش دسترسی در شبکه (Lateral Movement).
توصیههای امنیتی برای مدیران SOC و CISO
سازمانهایی که از محصولات Fortinet استفاده میکنند، باید فوراً اقدامات زیر را در دستور کار قرار دهند:
- بازبینی حسابهای مدیریتی: بررسی تمامی حسابهای System Admin و شناسایی حسابهای غیرمجاز یا مشکوک.
- چرخش رمز عبور (Credential Rotation): تغییر فوری رمزهای عبور مربوط به سرویسهای LDAP، SMTP، کاربران محلی و حسابهای مدیریت سیستم.
- بررسی دسترسیهای VPN و MFA: اطمینان از فعال بودن احراز هویت چندعاملی (MFA) برای تمامی مسیرهای دسترسی از راه دور و بررسی سیاستهای VPN.
- بهروزرسانی فریمور: اعمال سریعترین وصلههای امنیتی ارائه شده توسط Fortinet برای رفع آسیبپذیریهای موجود.