حملات تهدیدآمیز کاذب بمب (Hoax bomb threats) بار دیگر هزاران نفر از ساکنان اروپا را در روز چهارشنبه با اختلال مواجه کرد. کارشناسان و مقامات تردید دارند که این اقدامات بخشی از یک کارزار گسترده جنگ ترکیبی (Hybrid Warfare) علیه قاره اروپا باشد. برخلاف موارد قبلی که مسافران هواپیما را هدف قرار داده بودند، این بار دانشآموزان و مدارس در کانون توجه قرار گرفتهاند.
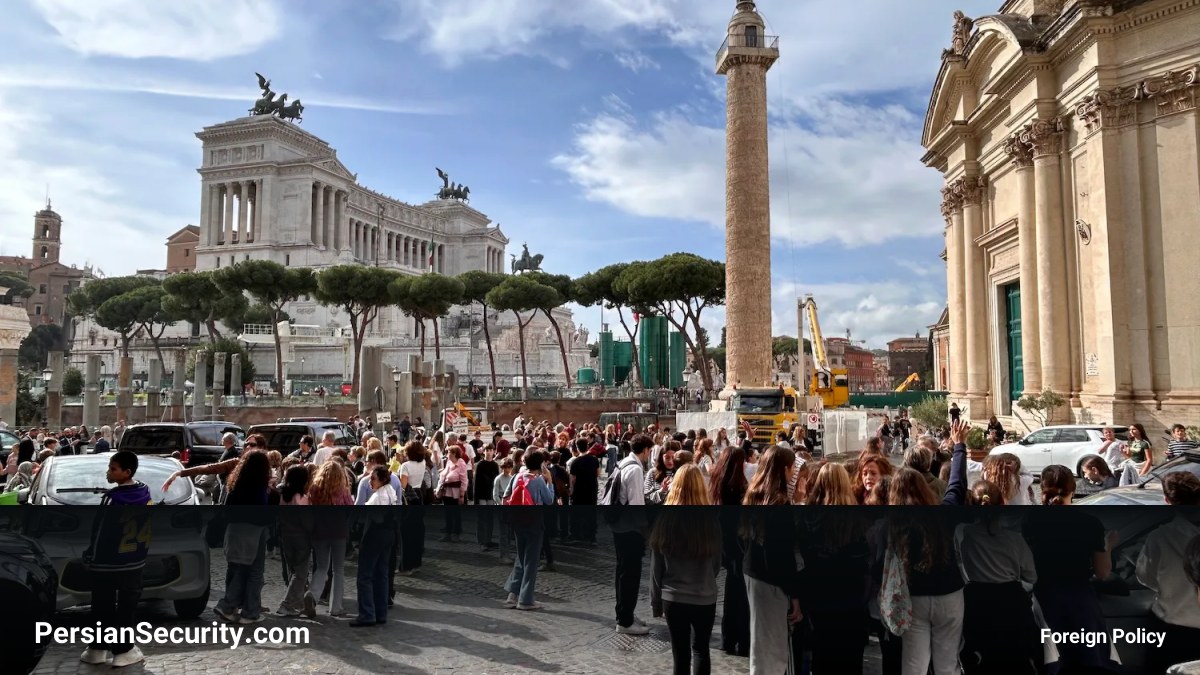
در ایتالیا، حدود ۶۳۰۰ مدرسه پیامهای تهدیدآمیز ناشناس دریافت کردند که منجر به تخلیه صدها مرکز آموزشی شد. مدارس در اسکاتلند، ایرلند و ایرلند شمالی نیز پیامهای مشابهی دریافت کردند، هرچند این موارد به سرعت به عنوان تهدیدات کاذب شناسایی شدند. این حوادث باعث شد تا نخستوزیر ایتالیا، جورجیا ملونی، جلسه اضطراری با کارشناسان امنیت سایبری (Cybersecurity) تشکیل دهد تا ابعاد این استراتژی که با هدف ایجاد وحشت و بیثباتی طراحی شده است را بررسی کنند.
این اقدامات بخشی از یک الگوی وسیعتر شامل حملات سایبری (Cyberattacks) و اقدامات مخرب است که در هفتههای اخیر در اروپا مشاهده شده است؛ از جمله:
- تهدیدهای کاذب علیه حداقل ۲۷ شرکت هواپیمایی اروپایی.
- عملیات هک سیستمهای سرمایشی سوپرمارکتها.
- حملات هماهنگ سایبری به بانکهای خون.
این حوادث نه تنها باعث اختلال در ترافیک هوایی و فاسد شدن مواد غذایی شده، بلکه زیرساختهای حیاتی حوزه سلامت را نیز تهدید کردهاند. اگرچه هویت عاملان دقیقاً مشخص نیست، اما برخی از پیامهای ارسالی با امضای «Mikhail Andropov» همراه بودهاند که با حملات هفته گذشته در بلغارستان و ایرلند مرتبط است.
در حالی که برخی مقامات، روسیه را عامل این بیثباتسازیها میدانند، مقامات فرانسوی نیز اتهاماتی را در رابطه با حملات سایبری به زیرساختهای تجاری مطرح کردهاند. این حوادث نشاندهنده افزایش استفاده از ابزارهای غیرمتعارف برای هدف قرار دادن جوامع و اقتصادها در قالب جنگهای نوین است.
بهروزرسانی (نوامبر 12, 2026 — infostealers.com)
بهروزرسانی: تحقیقات جدید نشان میدهد که آدرسهای ایمیل استفادهشده در ارسال تهدیدات بمب، پیشتر در دادههای سرقتشده توسط بدافزارهای Infostealer (مانند Vidar و AlienTXTBASE) قرار گرفته بودند. این یافتهها نشاندهنده استفاده از اعتبارنامههای (Credentials) لو رفته برای اجرای این حملات است.
بررسیها مشخص کرد که یکی از حسابهای مورد استفاده، مربوط به یک دانشگاه در مصر است که اطلاعات آن در سال ۲۰۲۱ طی یک سرایت (Infection) توسط بدافزار Vidar لو رفته بود. همچنین، اعتبارنامههای مربوط به یک دانشگاه تایوانی در مجموعه دادههای AlienTXTBASE یافت شد که بیش از یک سال پیش از وقوع حملات، در معرض خطر بودهاند.
این تحلیل تأکید میکند که قرار داشتن اعتبارنامهها در معرض خطر (Credential Exposure) در بازههای زمانی طولانی، فرصتی برای شناسایی و ایمنسازی حسابها فراهم میکرد که از آن استفاده نشد. این رویکرد نشان میدهد که چگونه هویتهای دیجیتال سرقتشده میتوانند به ابزاری برای ایجاد بیثباتی و وحشت عمومی در قالب جنگ ترکیبی (Hybrid Warfare) تبدیل شوند.