شرکت OpenAI با معرفی دو محصول امنیتی جدید تحت پلتفرم Daybreak، رویکرد خود را از توسعه مدلهای عمومی به سمت ارائه ابزارهای تخصصی امنیت سایبری تغییر داده است. این محصولات که شامل Daybreak Red Team و Daybreak Defense Factory هستند، با هدف خودکارسازی فرآیندهای تست نفوذ (Penetration Testing) و دفاع سایبری طراحی شدهاند.
محصول Daybreak Red Team که در مرحله دسترسی اولیه (Early Access) قرار دارد، از مدلهای هوش مصنوعی برای شناسایی آسیبپذیریها در اپلیکیشنهای وب استفاده میکند. این ابزار با بهرهگیری از مجموعهای از عوامل هوشمند (Agents)، فرآیند اسکن مداوم و خودکار را انجام داده و مسیرهای حمله (Attack Paths) را با استفاده از کدهای منبع و بافت اپلیکیشن بررسی میکند. علاوه بر این، این محصول به تیمهای امنیتی کمک میکند تا آسیبپذیریهای گزارششده از سوی برنامههای Bug Bounty یا اسکنرهای کد را تأیید کرده و اثربخشی پَچها (Patches) را آزمایش کنند.
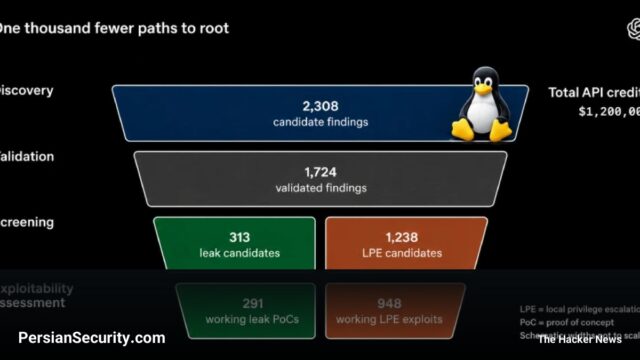
در مقابل، محصول Daybreak Defense Factory بر خودکارسازی «حلقه دفاعی» (Defensive Loop) تمرکز دارد. این ابزار با استفاده از مدلهای پیشرفتهای نظیر GPT-6 Cyber، به جستوجوی آسیبپذیریها در پایگاههای کد (Codebases) پرداخته و پچهای پیشنهادی را تولید میکند. فرآیند کار به گونهای طراحی شده است که مهندسان پس از بررسی و تأیید، یک Pull Request آماده برای ادغام (Merge-ready) دریافت میکنند که شامل پچ و تستهای مربوط به عملکرد آن است.
در حالی که OpenAI بر مزایای این ابزارها تأکید دارد، ائتلافی از سازمانهای غیرانتفاعی با طرح شکایتی در دادگاه، خواستار توقف توسعه مدلهای هوش مصنوعی قدرتمندتر توسط OpenAI، Anthropic، Google، Meta و SpaceX شدهاند. این شکایت با استناد به حوادثی همچون دسترسی غیرمجاز عوامل هوش مصنوعی به پورتالهای دولتی و پلتفرمهای کد، نسبت به خطرات فاجعهبار حملات سایبری هدایتشده توسط هوش مصنوعی (AI-driven cyberattacks) و حتی توسعه سلاحهای بیولوژیک هشدار میدهد.