بدافزار و تروجان
بدافزار Kothamine با سوءاستفاده از ابزار tailcat سیستمهای شناسایی شبکه را دور میزند
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را رمزنگاری کرده و شناسایی شبکه را دشوار میکند. این…
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را رمزنگاری کرده و شناسایی شبکه را دشوار میکند. این…
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را از طریق تونلهای رمزنگاری شده پنهان کرده و از…
بدافزار SectopRAT با استفاده از تکنیکهای پیشرفته مانند IAT Hooking و API Hashing، خود را در اجزای تغییریافته نرمافزارهای صوتی…
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
بدافزار DarkMe RAT استراتژی خود را از استفاده از آسیبپذیریهای Zero-Day به فیشینگ ساده تغییر داده تا کاربران عادی و…
کمپین Graphalgo با استفاده از تکنیک Typosquatting در Terraform Providers و ماژولهای Go، یک RAT هدفمند را توزیع میکند که…
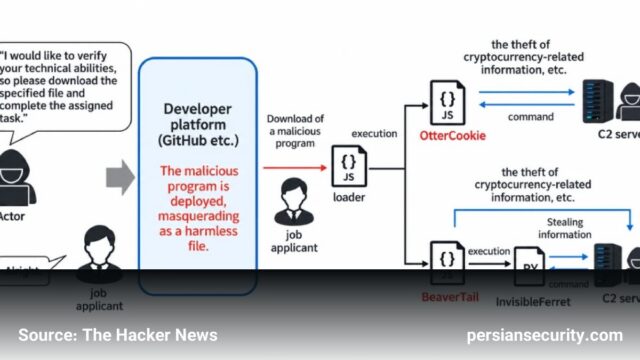
گروه WaterPlum با استفاده از مصاحبههای شغلی جعلی در حوزههای Web3 و AI، بیش از ۳۰ هزار سیستم را آلوده…
گروههای APT کرهشمالی با استفاده از ترفندهای استخدام جعلی در لینکدین و دیسکورد، ۳۰ هزار سیستم را آلوده کرده و…
مهاجمان با استفاده از مصاحبههای شغلی جعلی و پروفایلهای متقاعدکننده در LinkedIn، توسعهدهندگان Rust را برای نصب RAT و سرقت…
بدافزار جدید ChainScript با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را مدیریت کرده و از طریق متدهای…