
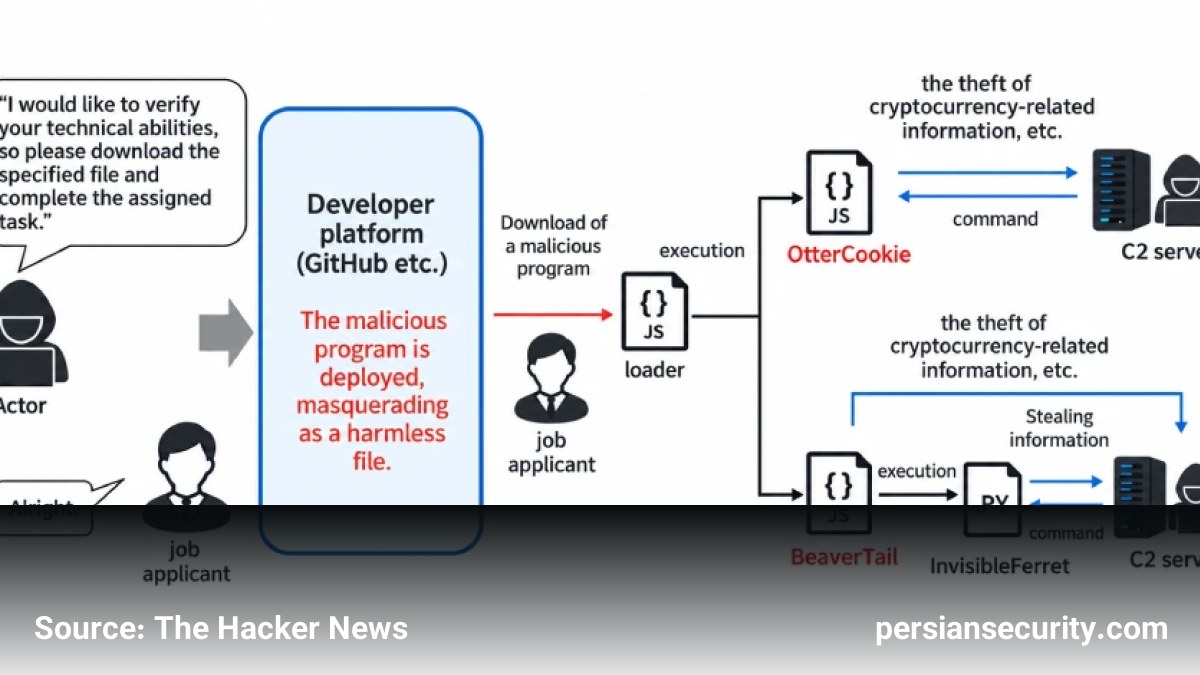
گزارشهای مشترک نهادهای امنیتی و سایبری کشورهای ژاپن، آمریکا، استرالیا و آلمان نشان میدهد که بازیگران تهدید کرهای شمالی در قالب کمپین Contagious Interview توانستهاند دستکم ۳۰,۰۰۰ دستگاه را در بیش از ۱۰۰ کشور مورد نفوذ قرار دهند. این عملیات منجر به سرقت اطلاعات دسترسی و تخلیه وجوه از بیش از ۷,۰۰۰ کیف پول ارز دیجیتال شده است که مجموعاً بیش از ۱۰.۷۱ میلیون دلار ارزش دارد.
هدفگذاری و متدولوژی نفوذ
هدف اصلی این حملات، طراحان وب، مهندسان نرمافزار و متخصصان حوزههای Blockchain و Web3 است. مهاجمان با استفاده از شبکههای اجتماعی نظیر LinkedIn، خود را به عنوان استخدامکنندگان یا کارفرمایانی با پیشنهادات شغلی جذاب معرفی میکنند. پس از جلب اعتماد هدف، از آنها خواسته میشود تا یک آزمون مهارت یا تست کدنویسی (Coding Test) را انجام دهند. اجرای این فایلها، زنجیرهای از عفونتهای چندمرحلهای را فعال کرده و منجر به استقرار خانوادههای مختلف بدافزاری میشود.
زیرساختها و ابزارهای مورد استفاده
در این عملیات از بدافزارهای متنوعی از جمله BeaverTail، InvisibleFerret، GolangGhost و RATatouille برای ایجاد دسترسیهای پشتی (Backdoor) و استقرار Remote Access Trojans (RAT) استفاده شده است. این ابزارها امکان دسترسی مداوم (Persistence)، استخراج دادهها و نفوذ به شبکههای سازمانی از طریق سیستمهای توسعهدهندگان هدف را فراهم میکنند.
تحلیلها نشان میدهد گروههایی مانند WaterPlum و کارکنان IT کرهشمالی (معروف به PurpleDelta یا Wagemole) تحت نظر اداره صنایع نظامی (313 General Bureau) فعالیت میکنند. این گروهها برای مدیریت دستگاهها از Laptop Farms در ژاپن استفاده کرده و برای دور زدن محدودیتهای جغرافیایی، سرویسهای VPN مانند Astrill و Mullvad را به کار میگیرند.
توسعه استراتژیها: استفاده از AI و پروکسیهای انسانی
علاوه بر حملات فنی، این بازیگران از طرحهای پیچیدهای برای دور زدن تحریمها و سیستمهای احراز هویت (KYC) استفاده میکنند. گزارشها حاکی از آن است که این گروهها از هوش مصنوعی (AI) برای ساخت هویتهای جعلی استفاده کرده و از طریق پلتفرمهایی مانند Discord، افرادی را از کشورهای غربی و آمریکای لاتین جذب میکنند تا به عنوان «پروکسی» در مصاحبههای شغلی شرکت کنند.
در این مدل، فرد جذب شده تنها نقش ویترین و چهره قانونی را ایفا میکند، در حالی که مهاجم از طریق دسترسی از راه دور (Remote Access)، تکالیف فنی و کدنویسی را در پسزمینه انجام میدهد. در exchange برای این همکاری، بخشی از حقوق دریافتی بین فرد پروکسی و عامل کرهشمالی تقسیم میشود.


