
گزارش مشترک سازمان پلیس ملی ژاپن، FBI، مرکز جرایم سایبری وزارت دفاع ایالات متحده و سازمانهای اطلاعاتی استرالیا و آلمان، از فعالیت گروه WaterPlum پرده برداشت. این گروه که با نام کمپین Contagious Interview شناخته میشود، از طریق جعل فرصتهای شغلی، موفق شده است بیش از ۳۰,۰۰۰ دستگاه را در ۱۰۰ کشور مختلف آلوده کند.
بردار حمله و مکانیسم فریب
هدف اصلی این حملات، توسعهدهندگان Freelancer و متخصصان حوزههای Blockchain و Web3 هستند. مهاجمان با جعل هویت شرکتهای معتبر در زمینههای هوش مصنوعی (AI)، ارزهای دیجیتال و NFT، از طریق شبکههای اجتماعی و پلتفرمهای استخدامی با قربانیان ارتباط برقرار میکنند. در جریان مصاحبههای فنی، از کاندیداها خواسته میشود تا برای انجام یک تست کدنویسی یا رفع یک باگ احتمالی، فایلی را دانلود و اجرا کنند.
زیرساخت بدافزاری و اهداف نهایی
فایلهای ارسالی حاوی پنج خانواده بدافزاری مختلف شامل BeaverTail، InvisibleFerret، OtterCookie، OtterCandy و StoatWaffle هستند. هر یک از این بدافزارها وظیفه مشخصی دارند:
- سرقت Credentialهای مرورگر
- ایجاد Backdoor برای دسترسیهای آتی
- استقرار Remote Access Trojan (RAT) جهت نفوذ عمیقتر در سیستم
هدف نهایی این عملیات، تخلیه کیف پولهای ارز دیجیتال (سرقت Private Key و Seed Phrase) و جمعآوری دادههای حساس مانند تصاویر پاسپورت و گواهینامه است. بر اساس گزارشها، تاکنون بیش از ۷,۰۰۰ کیف پول مورد سرقت قرار گرفته و مبلغ ۱.۷ میلیارد ین (حدود ۱۰.۷ میلیون دلار) به کره شمالی منتقل شده است.
نفوذ به سازمانها و Laptop Farms
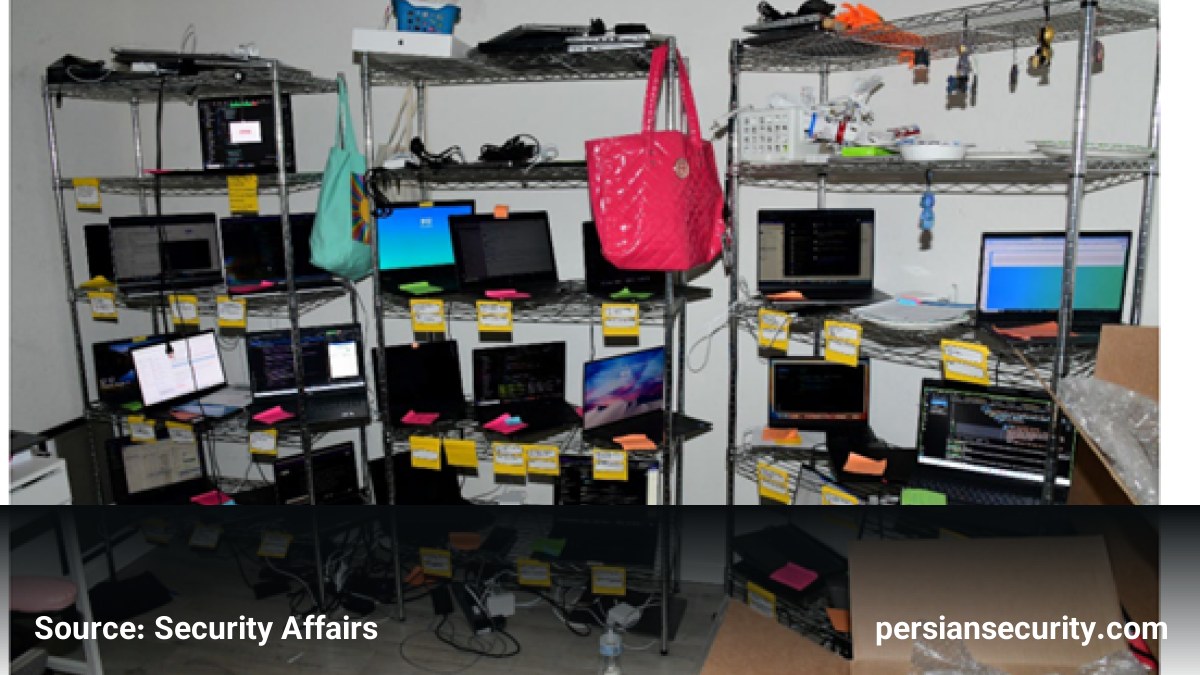
خطرات این کمپین تنها به سرقت مالی محدود نمیشود. آلودگی سیستم یک توسعهدهنده میتواند به عنوان پلی برای نفوذ به شبکه سازمان استخدامکننده، سرقت Source Code و جاسوسی صنعتی مورد استفاده قرار گیرد. همچنین، این گروه از مدل Laptop Farms استفاده میکنند؛ جایی که تسهیلگران محلی لپتاپهای سازمانی را در مکانهای فیزیکی قرار داده و به کارکنان کره شمالی اجازه میدهند از طریق VPN به صورت ریموت با آنها کار کنند تا هویت غربی خود را جعل نمایند.
نشانههای شناسایی (Red Flags)
کارشناسان امنیتی و مدیران استخدام مواردی را به عنوان هشدار شناسایی کردهاند:
- ناهماهنگی بین مهارتهای ادعایی در رزومه و سطح تسلط زبانی در مصاحبه.
- رفتارهای مشکوک در تماسهای ویدئویی (مانند خواندن متن از روی اسکریپت یا صدای محیطی غیرمرتبط).
- اصرار شدید بر دریافت دستمزد به صورت Cryptocurrency یا واریز به حساب شخص ثالث.


