
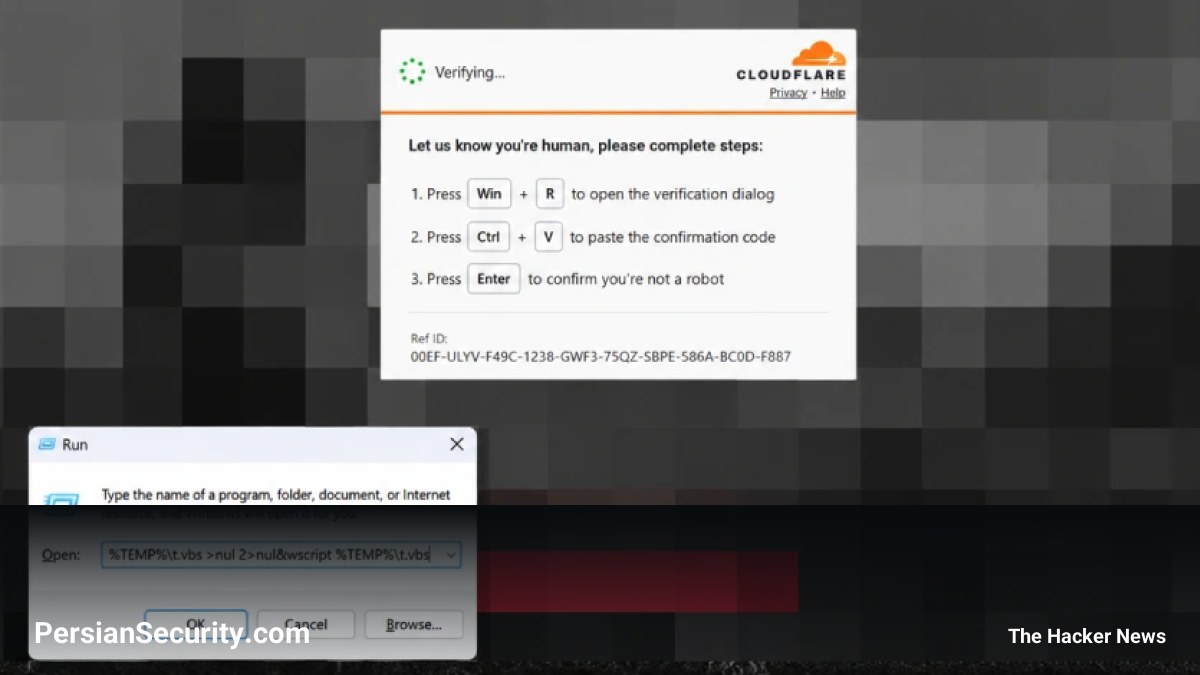
یک متد جدید در حملات ClickFix شناسایی شده است که در آن عوامل تهدید (Threat Actors) با استفاده از وبسایتهای آلوده، کاربران را فریب میدهند تا یک Payload مخرب را که پیشتر در Cache مرورگر ذخیره شده است، اجرا کنند.
مکانیسم Cache Smuggling و دور زدن محدودیتها
تیم Threat Intelligence مایکروسافت گزارش داده است که در این مدل حمله، برخلاف الگوهای رایج که Payload از یک سرور راه دور دانلود میشود، وبسایتهای مهاجم ابتدا یک اسکریپت مخرب را در قالب یک فایل PNG در Cache مرورگر کاربر ذخیره (Pre-fetch) میکنند. این روش که Cache Smuggling نامیده میشود، دو مزیت استراتژیک برای مهاجم دارد:
- پنهانسازی Payload: اسکریپت مخرب در قالب یک فایل تصویر غیرمشکوک ذخیره میشود.
- دور زدن محدودیت کاراکتر: پنجره Run در ویندوز (Win + R) ورودیهای بیش از ۲۶۰ کاراکتر را قطع (Truncate) میکند. با انتقال بدنه اصلی کد به Cache، دستور کوتاهی که کاربر در پنجره Run وارد میکند، تنها نقش یک Trigger را دارد و کد اصلی از حافظه محلی اجرا میشود.
زنجیره حمله و تحلیل فنی
در این زنجیره حمله، ابتدا یک VBScript اجرا شده و با استفاده از cmd.exe، فایلهای Cache در پوشه پروفایل مرورگر (مانند Firefox) را بررسی میکند. این اسکریپت با تطبیق اندازه بایتهای فایلها، Payload مورد نظر را شناسایی کرده و آن را به مسیر %LOCALAPPDATA%Tempt.vbs منتقل و توسط wscript.exe اجرا میکند.
در مراحل بعدی، این بدافزار با استفاده از WMI اطلاعات سیستم را جمعآوری کرده و یک اسکریپت PowerShell (v.ps1) را از سرور خارجی فراخوانی میکند. در نهایت، اسمبلیهای .NET در حافظه بارگذاری شده و کد مخرب به پردازشهای قانونی ویندوز (مانند timeout.exe) تزریق میشود تا اطلاعات حساس مرورگر و Credentialهای دستگاه را سرقت کند.
تکامل ClickFix و استفاده از هوش مصنوعی
حملات ClickFix به دلیل استفاده از مهندسی اجتماعی (Social Engineering) و سوءاستفاده از ابزارهای داخلی سیستمعامل (Living-off-the-Land)، بسیار موثر بودهاند. گزارشها نشان میدهد که اکنون از سیستمهای خلاصهساز AI در ایمیلها و افزونههای مرورگر برای توزیع این حملات استفاده میشود. مهاجمان با تکنیک Prompt Overdose و تزریق دستورات نامرئی (Invisible Prompt Injection)، مدلهای AI را مجبور میکنند تا دستورات ClickFix را در قالب خلاصهی متن به کاربر ارائه دهند.
عوامل تهدید و تحلیلهای منطقهای
گروههای APT مختلف از این متد استفاده کردهاند. برای مثال، خوشه Stardust Chollima (مرتبط با کره شمالی) از سایتهای جعلی کنفرانس ویدئویی برای هدف قرار دادن سازمانهای مالی استفاده کرده است. همچنین گروه Sandworm (پشتیبانی شده توسط روسیه) از این روش برای هدف قرار دادن کارکنان سازمانها در کشورهای مختلف از طریق وبسایتهای آلوده بهره برده است.
توصیههای امنیتی برای SOC و مدیران امنیت
برای مقابله با این تهدید، مایکروسافت و سایر شرکتهای امنیتی موارد زیر را توصیه میکنند:
- فعالسازی PowerShell script-block logging برای شناسایی دستورات مشکوک.
- مانیتورینگ پردازشهای فرزند (Child Processes) مربوط به
WScriptوPowerShell. - بررسی کلیدهای رجیستری RunMRU برای شناسایی دستوراتی که توسط کاربر در پنجره Run اجرا شدهاند.
- آموزش کاربران: تأکید بر اینکه هیچ CAPTCHA یا اعلان بهروزرسانی مرورگری نباید از کاربر بخواهد کدی را در Terminal یا PowerShell کپی و اجرا کند.


