
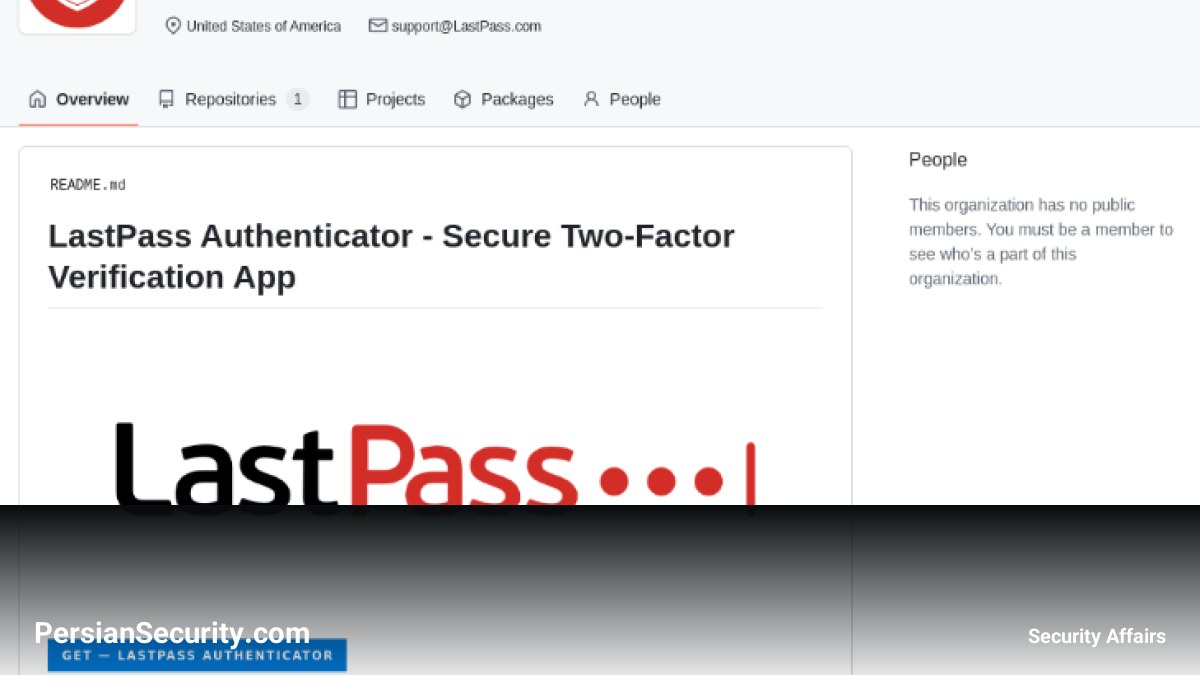
عوامل تهدید در یک عملیات پیچیده با جعل هویت برند LastPass در پلتفرم GitHub، موفق شدند کاربران را به دانلود یک نرمافزار احراز هویت جعلی ترغیب کنند. این حمله که در قالب یک مدل Malware-as-a-Service (MaaS) اجرا شده، تنها محدود به LastPass نبوده و بیش از ۴۰ شرکت دیگر را نیز هدف قرار داده است.
مکانیزم توزیع و فریب کاربران
مهاجمان با ایجاد سازمانهای جعلی در GitHub و استفاده از لوگوها و برندینگ رسمی، نتایج جستجوی عبارت “LastPass Authenticator download” را هدف قرار دادند. برای جلب اعتماد کاربران، از نشانهای جعلی مانند “VirusTotal Approved” استفاده شد. فرآیند دانلود از طریق چندین صفحه GitHub Pages که به ظاهر خطای 404 میدادند اما در واقع با استفاده از JavaScript کاربر را به سرورهای نهایی (پشت Cloudflare) هدایت میکردند، مدیریت میشد.
دور زدن سیستمهای شناسایی (Detection Bypass)
برای عبور از اسکنرهای امنیتی، مهاجمان از تکنیک Padding استفاده کردند؛ به این صورت که فایلهای DLL حجیم و بیارزش را به آرشیو ZIP اضافه کردند تا حجم فایل از حد مجاز اکثر اسکنرهای خودکار فراتر رود و بدافزار اصلی شناسایی نشود. فایل نصبی در واقع یک ابزار Debugging مایکروسافت بود که تغییر نام یافته و یک DLL مخرب را بارگذاری میکرد.
سلاح اصلی: سوءاستفاده از درایورهای مورد اعتماد
بخش بحرانی این حمله، استفاده از یک درایور Kernel بود که با امضای رسمی Microsoft Windows Hardware Compatibility Publisher تأیید شده بود. این درایور که در اصل CcProtect.sys (یک درایور رمزنگاری دیسک چینی) بود و در لیست LOLDrivers ثبت شده است، توسط مهاجمان به Alinubx.sys تغییر نام یافت تا شناساییهای مبتنی بر Hash را دور بزند.
به دلیل داشتن امضای معتبر مایکروسافت و نبود در لیستهای سیاه (Blocklist)، این درایور توانست با دسترسی SYSTEM، بیش از ۱۴۵ محصول امنیتی از جمله آنتیویروسها و سیستمهای EDR را در سطح Kernel غیرفعال کند.
عملکرد Infostealer و سرقت دادهها
پس از پاکسازی محیط امنیتی توسط درایور، بدافزاری با نام Rapuncel وارد عمل شد. این Infostealer قابلیتهای زیر را داشت:
- سرقت پسوردهای بیش از ۲۵ مرورگر وب.
- استخراج فایلهای Wallet از بیش از ۳۰ اپلیکیشن کریپتو.
- سرقت توکنهای Discord، نشستهای Steam و دادههای Telegram.
- دسترسی به Windows Credential Manager و تهیه اسکرینشات از مانیتورها.
- دور زدن قابلیت App-bound Encryption گوگل در کروم و اج از طریق تزریق کد (Code Injection) مستقیم به پروسه مرورگر.


