
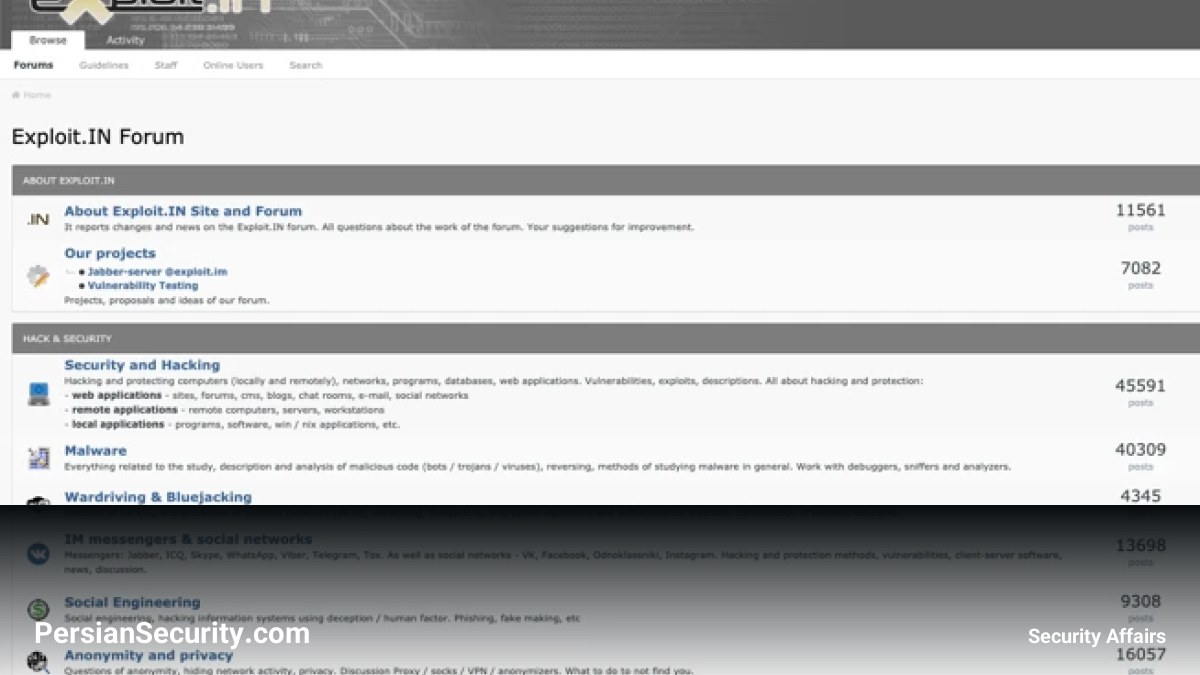
تحلیلهای جدید بر روی پایگاه دادههای قدیمی انجمن Exploit.in نشان میدهد که ساختارهای فعلی اکوسیستم باجافزاری (Ransomware) تا حد زیادی ریشه در عملکردهای دو دهه پیش دارند. یافتههای پژوهشگر Ransomnews، دانچو دانچف، بر روی دادههای سالهای ۲۰۰۵ تا ۲۰۰۸ این انجمن، گویای آن است که بسیاری از متدهای فعلی، تکاملیافتهی الگوهای ابتدایی جرایم سایبری روسیه هستند.
فرهنگ ترکیبی: از sShell تا گفتگوهای روزمره
در سال ۲۰۰۵، انجمن Exploit.in محیطی بود که در آن تحلیل بدافزار (Malware Analysis)، تست آسیبپذیری و فروش کارتهای اعتباری در کنار بحثهای عمومی درباره تلفنهای همراه و تیونینگ خودرو قرار داشت. این تحلیل نشان میدهد که در آن زمان، جرایم سایبری نه به صورت سازمانهای حرفهای با شیفتهای کاری، بلکه توسط افرادی (عمدتاً نوجوانان و جوانان) مدیریت میشد که در ساعات عصر و شب فعال بودند.
ساختار سلسلهمراتبی و مدل همکاری (Affiliate)
یکی از یافتههای کلیدی، وجود بخشهای رمزگذاریشده برای دسترسی به دادههای حساس (مانند حسابهای بانکی) در سال ۲۰۰۵ است. این ساختار، پیشنیاز مدل فعلی Ransomware-as-a-Service (RaaS) است که در آن گروههای باجافزاری پیش از granting access به پنلهای مدیریتی، شرکای احتمالی (Affiliates) خود را مورد ارزیابی و تایید قرار میدهند.
تکامل سیستم اعتماد و واسطهگری
در دوران اولیه، اعتماد در این انجمنها از طریق لیستهای عمومی «افراد قابل اعتماد» و «کلاهبرداران» مدیریت میشد. با گسترش ابعاد این بازارها، این لیستهای ساده جای خود را به سرویسهای پرداخت امن یا Escrow دادند تا ریسک معاملات در مقیاس بزرگ کاهش یابد.
تداوم فعالیت عوامل تهدید
تحلیل تطبیقی نامهای کاربری (Handles) در انجمنهای قدیمی و جدید (مانند XSS و RAMP) نشان میدهد که تعداد قابل توجهی از کاربران فعال سال ۲۰۰۵، همچنان پس از ۲۰ سال در انجمنهای فعلی حضور دارند. این موضوع اثبات میکند که برخلاف تصور عمومی مبنی بر جایگزینی سریع نسلهای مجرم سایبری، هسته مرکزی این اکوسیستم بسیار پایدار است و تنها ابزارها و مقیاس فعالیت آنها تغییر کرده است.
خلاصه تکامل مدل عملیاتی
- لیستهای اعتبار $
ightarrow$ سرویسهای Escrow - سطوح دسترسی $
ightarrow$ فرآیند Vetting برای Affiliates - فروش Shell و دسترسی اولیه $
ightarrow$ بازار Initial Access Broker (IAB)


