
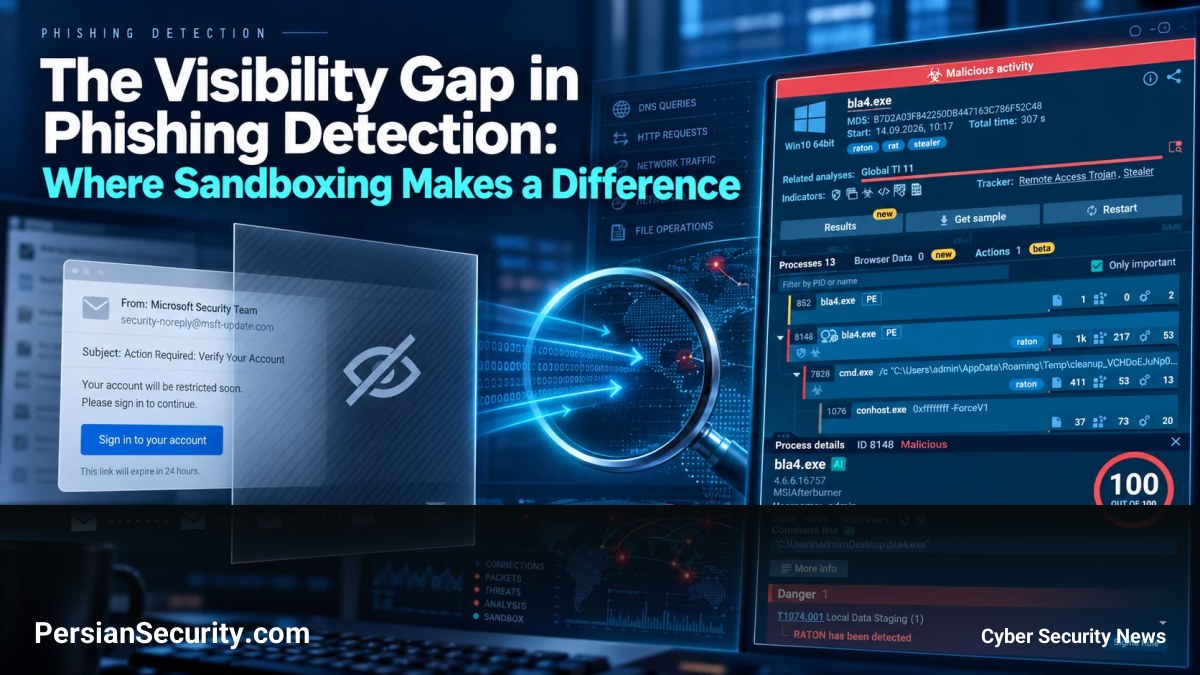
بسیاری از تیمهای امنیتی پس از دریافت هشدار اولیه در مورد یک لینک مشکوک، با چالشی جدی مواجه میشوند: آیا این یک مورد False Positive است یا تهدیدی پنهان در پسزمینه وجود دارد؟ مهاجمان امروزه کمپینهای فیشینگ را بهگونهای طراحی میکنند که رفتار آنها پس از کلیک کاربر تغییر کند. یک لینک در ابتدا بیضرر به نظر میرسد، اما در نهایت کاربر را به صفحهای برای سرقت اعتبارنامه (Credentials) هدایت میکند.
شکاف دیدهبانی (Visibility Gap) در شناسایی فیشینگ
تفاوت میان تحلیل استاتیک (Static Analysis) و تحلیل رفتاری (Behavioral Analysis) زمانی حیاتی میشود که بدافزار یا صفحه فیشینگ، ماهیت مخرب خود را تنها پس از اجرا نشان دهد. تحلیل استاتیک میتواند اطلاعاتی درباره یک URL یا دامنه ارائه دهد، اما نمیتواند توضیح دهد که پس از بارگذاری صفحه در مرورگر، چه اتفاقی میافتد.
به عنوان مثال، یک لینک فیشینگ ممکن است ابتدا یک صفحه معمولی را باز کند، اما سپس با اجرای JavaScript، با سرورهای دیگر ارتباط برقرار کرده و بهصورت پویا (Dynamic) یک فرم ورود جعلی ایجاد کند. اگر ابزارهای امنیتی تنها پاسخ اولیه را بررسی کنند، زنجیره کامل حمله هرگز شناسایی نخواهد شد.
نقش Sandbox در تحلیلهای پویا
استفاده از Sandbox یک محیط ایزوله فراهم میکند تا محتوای مشکوک بهصورت ایمن اجرا و نظارت شود. برخلاف تحلیلهای خودکار که ممکن است پیش از نمایش کامل حمله متوقف شوند، Interactive Sandbox به تحلیلگران اجازه میدهد تا مانند یک کاربر واقعی با صفحه تعامل داشته باشند، روی لینکها کلیک کنند و مراحل تغییر مسیر (Redirect) را دنبال کنند.
تکامل تکنیکهای فیشینگ در سال ۲۰۲۶
گزارشهای اخیر نشاندهنده تغییرات سریع در متدهای حمله است. برخی از روندهای شناسایی شده عبارتند از:
- استفاده از CAPTCHAهای جعلی برای دور زدن تحلیلهای خودکار (افزایش ۴۳۷ درصدی در سال ۲۰۲۶).
- بهرهبرداری از Browser Fingerprinting برای شناسایی محیطهای تحلیل.
- سوءاستفاده از زیرساختهای معتبر (مانند Adobe) برای جلب اعتماد قربانی.
- حملات Adversary-in-the-Middle (AiTM) برای سرقت توکنهای نشست (Session Data).
نتیجهگیری برای مدیران SOC و CISOها
برای تیمهای SOC و MSSP، هدف باید از «شناسایی یک مورد مشکوک» به «درک کامل آنچه رخ داده است» تغییر کند. Sandboxing جایگزینی برای EDR یا SIEM نیست، بلکه مکمل آنهاست؛ بهویژه زمانی که ابزارهای امنیتی هشدار میدهند اما شواهد کافی برای توضیح رفتار نهایی حمله ارائه نمیکنند. تحلیل رفتاری مرورگر اکنون به یکی از حیاتیترین بخشهای سطح حمله (Attack Surface) تبدیل شده است.


