در سازمانهای بزرگ، پاسخ به این سوال که «چه کسی به پوشههای حساس دسترسی دارد؟» معمولاً با سکوت همراه است. دسترسیهای مؤثر (Effective access) اغلب در میان گروههای تو در تو، اشتراکگذاریهای موروثی و نقشهای سرویساکانتها گم شدهاند. مدیریت دسترسی به داده (Data Access Governance یا DAG) این چالش را بهطور مستمر حل میکند. با ظهور دستیاران هوش مصنوعی (AI assistants) مانند Copilot، مدیریت این دسترسیها به یک ضرورت استراتژیک تبدیل شده است؛ چرا که این ابزارها تمام مجوزهای بیش از حد (Overexposed) را در محیط چت نمایان میکنند.
تحلیل ابزارهای پیشرو در سال ۲۰۲۶
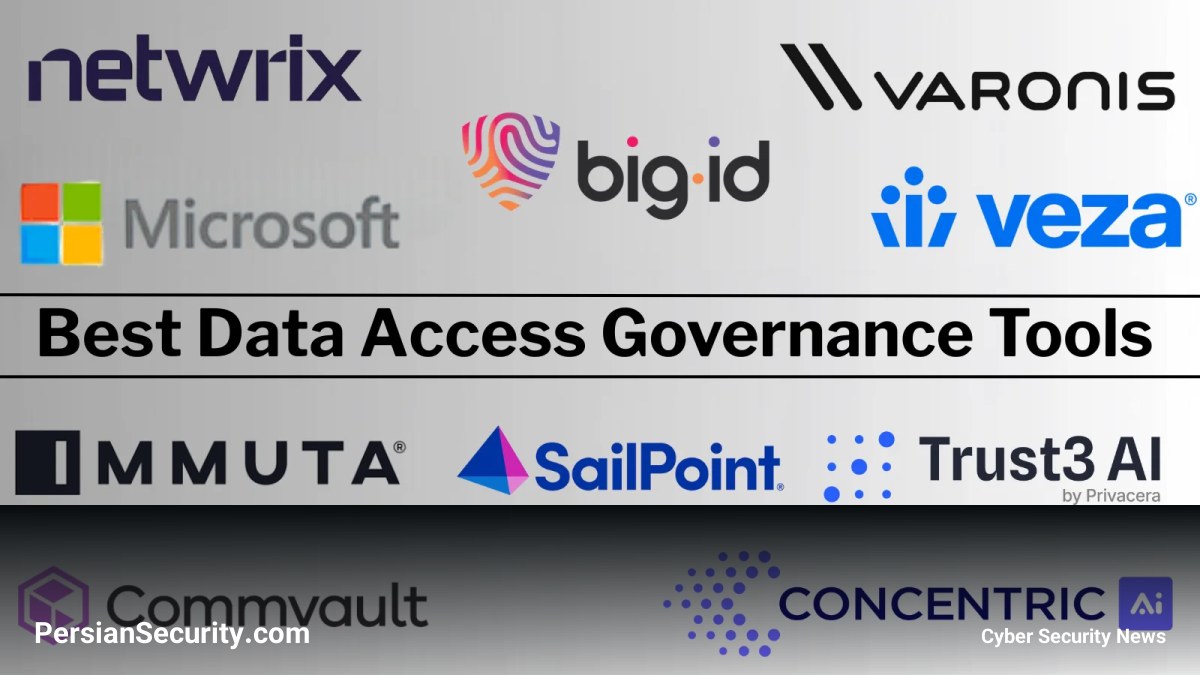
بر اساس ارزیابیهای انجام شده بر روی قابلیتهای اصلاح خودکار (Automated remediation)، دقت در محاسبه دسترسیهای مؤثر و پوشش زیرساختهای مختلف، رتبهبندی برترین ابزارها به شرح زیر است:
- Varonis (رتبه ۱): بهترین گزینه برای اصلاح خودکار دسترسیها. این ابزار با محاسبه دقیق گراف دسترسیها و حذف خودکار مجوزهای بلااستفاده، شعاع تخریب (Blast radius) را بهشدت کاهش میدهد.
- Veza (رتبه ۲): پیشرو در ارائه گراف مجوزهای هویت به داده (Identity-to-data authorization graph). این ابزار برای مدیریت هویتهای غیرانسانی (Non-human identities) بسیار قدرتمند است.
- Immuta (رتبه ۳): بهترین انتخاب برای سیاستگذاری بومی در انبار دادهها (Warehouse-native policy). این ابزار قوانین را مستقیماً در لایه تحلیل داده اعمال میکند.
- Microsoft Purview (رتبه ۴): بهترین ابزار برای مدیریت اکوسیستم Microsoft 365. با توجه به یکپارچگی با Copilot، این ابزار برای کنترل پراکندگی مجوزها در محیطهای مایکروسافت ضروری است.
- SailPoint (رتبه ۵): بهترین گزینه برای سازمانهایی که از سیستمهای مدیریت هویت و دسترسی (IGA) استفاده میکنند و میخواهند مدیریت دادهها را با مدیریت هویت یکپارچه کنند.
چالش هویتهای غیرانسانی و هوش مصنوعی
در سال ۲۰۲۶، تعداد سرویساکانتها و خط لولههای خودکار (Pipelines) که دارای دسترسی به دادهها هستند، از کاربران انسانی فراتر رفته است. مدیریت این هویتهای غیرانسانی (NHI) باید در اولویت قرار گیرد. همچنین، استقرار ابزارهای هوش مصنوعی بدون ارزیابی قبلی از میزان اشتراکگذاری بیش از حد فایلها، میتواند ریسکهای امنیتی بزرگی ایجاد کند. ابزارهای DAG وظیفه دارند پیش از فعالسازی هوش مصنوعی، سطح دسترسیها را به اصل کمترین امتیاز (Least-privilege) برسانند.
توصیههای استراتژیک برای مدیران امنیت
برای انتخاب ابزار مناسب، پیشنهاد میشود ابتدا روی حساسترین داراییهای خود (Crown jewels) تمرکز کنید. ابزاری را انتخاب کنید که بتواند دسترسیهای واقعی را محاسبه کرده و بدون ایجاد اختلال در عملیات، مجوزهای اضافی را حذف کند. اگر تمرکز سازمان بر انبار دادهها (Data Warehouse) است، ابزارهایی مانند Immuta یا Satori مناسبتر هستند، اما اگر هدف مدیریت گسترده فایلها و همکاریهای سازمانی است، Varonis انتخاب برتری محسوب میشود.