
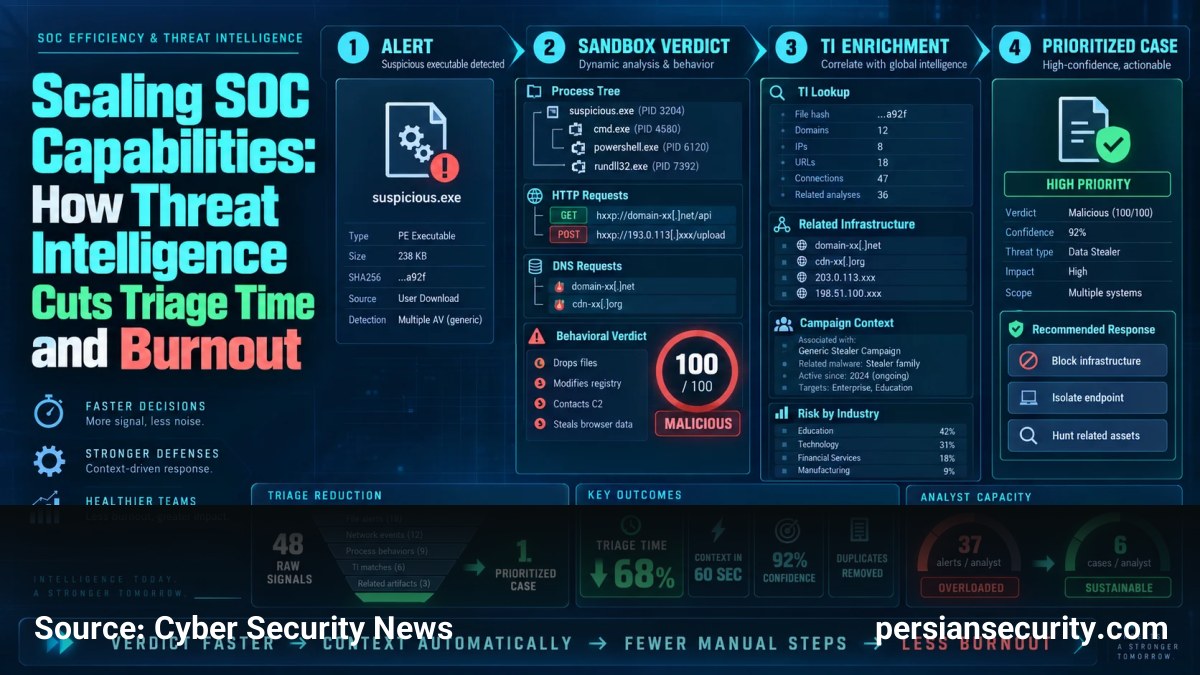
یک IP مشکوک، دامنه ناشناخته یا یک File Hash میتواند در عرض چند ثانیه باعث ایجاد یک هشدار شود، اما درک معنای واقعی این شاخصها زمان بسیار بیشتری میبرد. یک IOC به تنهایی داستان کامل حمله را روایت نمیکند و تحلیلگران باید متوجه شوند که این شاخص با چه تهدیدی مرتبط است، کدام بدافزار یا زیرساخت درگیر است و چه رفتارها یا تکنیکهایی با آن گره خورده است.
فراتر از بررسی اعتبار: درک تصویر کلی
هوش تهدید (Threat Intelligence) موثر، فراتر از بررسیهای ساده اعتبار (Reputation Checks) عمل میکند. این قابلیت به تحلیلگران کمک میکند تا شاخصها را به زیرساختهای مرتبط، رفتارهای بدافزار و سایر آثار دیجیتال متصل کنند. برای مثال، یک دامنه مشکوک در یک ایمیل میتواند به نمونهای از بدافزار در یک Sandbox تعاملی منجر شود که در نهایت دامنههای اضافی، IPها، تغییرات رجیستری و تکنیکهای MITRE ATT&CK را آشکار میکند.
نقش دادههای Sandbox تعاملی در تحلیل رفتار
زمانی که یک شاخص به تنهایی نمیتواند آنچه را که در طول حمله رخ داده توضیح دهد، بافت رفتاری (Behavioral Context) ارزش پیدا میکند. بررسیها در Sandbox تعاملی نشان میدهد که یک فایل مشکوک در عمل چگونه رفتار میکند؛ از جمله فرآیندهایی که ایجاد میکند، اتصالات شبکهای که برقرار میکند و فایلهایی که در سیستم رها میکند. این مشاهدات، پلی میان یک IOC ساده و یک الگوی حمله گستردهتر ایجاد میکند.
تسریع فرآیند بررسی با TI Lookup
ابزارهای جستجوی هوش تهدید (TI Lookup) با تجمیع تحقیقات Sandbox، به تحلیلگران اجازه میدهند تا بر اساس بیش از 30 نوع پارامتر از جمله Hash، IP، دامنه، قوانین YARA و Suricata و TTPها جستجو کنند. این رویکرد دو مسیر را تسهیل میکند:
- بررسی هشدارها: شروع از یک IOC در SIEM و دنبال کردن فعالیتهای مرتبط.
- شکار تهدید (Threat Hunting): جستجو برای یک رفتار یا تکنیک خاص و کشف تهدیدات مرتبط با آن.
تکمیل زنجیره با Feedها و گزارشهای تحلیلی
در حالی که TI Feeds شاخصهای مخرب جدید را با دقت بالا و False Positive نزدیک به صفر ارائه میدهند، گزارشهای هوش تهدید (TI Reports) بافت گستردهتری درباره کمپینهای Phishing، فعالیتهای APT و TTPها فراهم میکنند. ترکیب این سه رکن (Lookup، Feeds و Reports) باعث میشود تحلیلگر بتواند به سرعت از شناسایی یک IOC به درک کامل تهدید پشت آن برسد.
کاهش خستگی تحلیلگران و بهینهسازی عملیاتی
ارزش عملیاتی این سیستمها در زمان Triage (سهبندی) هشدارها نمایان میشود. جستجوی دستی در منابع پراکنده منجر به خستگی تحلیلگر (Alert Fatigue) میشود. با استفاده از هوش تهدید متمرکز، تیمهای SOC میتوانند:
- حجم کاری تحلیلگران سطح ۱ (Tier 1) را تا 20٪ کاهش دهند.
- ارجاعات به سطح ۲ (Tier 2) را تا 30٪ کاهش دهند.
- زمان پاسخدهی (MTTR) را به طور قابل توجهی بهبود بخشند.
گذار از شناسایی واکنشی به شکار پیشدستانه
هوش تهدید اجازه میدهد عملیات امنیتی از حالت واکنشی (Reactive) خارج شود. شکارچیان تهدید میتوانند با جستجوی زیرساختها یا خانوادههای بدافزاری، فعالیتهایی را شناسایی کنند که حتی با تغییر IP یا دامنه توسط مهاجم، به دلیل یکسان بودن رفتارهای عملیاتی، قابل شناسایی باشند.


