گزارشها و تحلیلها
مهندسی شناسایی (Detection Engineering): راهکاری برای کاهش هشدارهای کاذب و شکار تهدیدات
این مقاله به بررسی متدولوژی مهندسی شناسایی (Detection Engineering) به عنوان پلی میان تحلیل امنیتی و مهندسی نرمافزار برای بهینهسازی…
این مقاله به بررسی متدولوژی مهندسی شناسایی (Detection Engineering) به عنوان پلی میان تحلیل امنیتی و مهندسی نرمافزار برای بهینهسازی…
این مقاله به بررسی مفاهیم بنیادین هوش تهدید سایبری (CTI)، چرخه تولید آن و مدلهای تحلیل تهدید مانند MITRE ATT&CK…
این تحلیل به بررسی تکنیک T1490 در چارچوب MITRE ATT&CK میپردازد که در آن عامل تهدید برای جلوگیری از بازیابی…
نسخه ۲۰ چارچوب MITRE ATT&CK با تمرکز بر تهدیدات AI، حملات به زیرساختهای حیاتی (ICS) و فعالیتهای جاسوسی گروههایی نظیر…
ابزار macOS Mirage برای تحلیل پویا و بومی بدافزارهای ARM64 معرفی شده است که با استفاده از تلهمتری مبتنی بر…
این مقاله توضیح میدهد که چگونه استفاده از Threat Intelligence و تمرکز بر TTPها به جای IOCها، به سازمانها کمک…
تحقیقات جدید نشان میدهد که تقریباً نیمی از قوانین شناسایی تهدیدات در سازمانها به دلیل خطاهای منطقی یا نقص در…
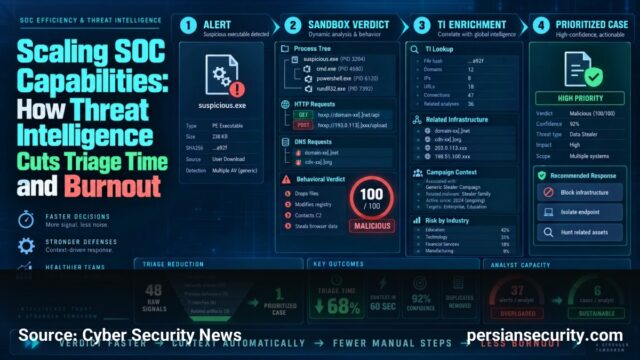
این مقاله به بررسی نقش هوش تهدید (Threat Intelligence) در کاهش زمان تحلیل هشدارها و جلوگیری از فرسودگی شغلی تحلیلگران…
تحلیل فرصتهای شغلی اخیر نشاندهنده تغییر رویکرد صنعت به سمت امنیت خودمختار مبتنی بر AI و اتوماسیون پیشرفته در زیرساختهای…