
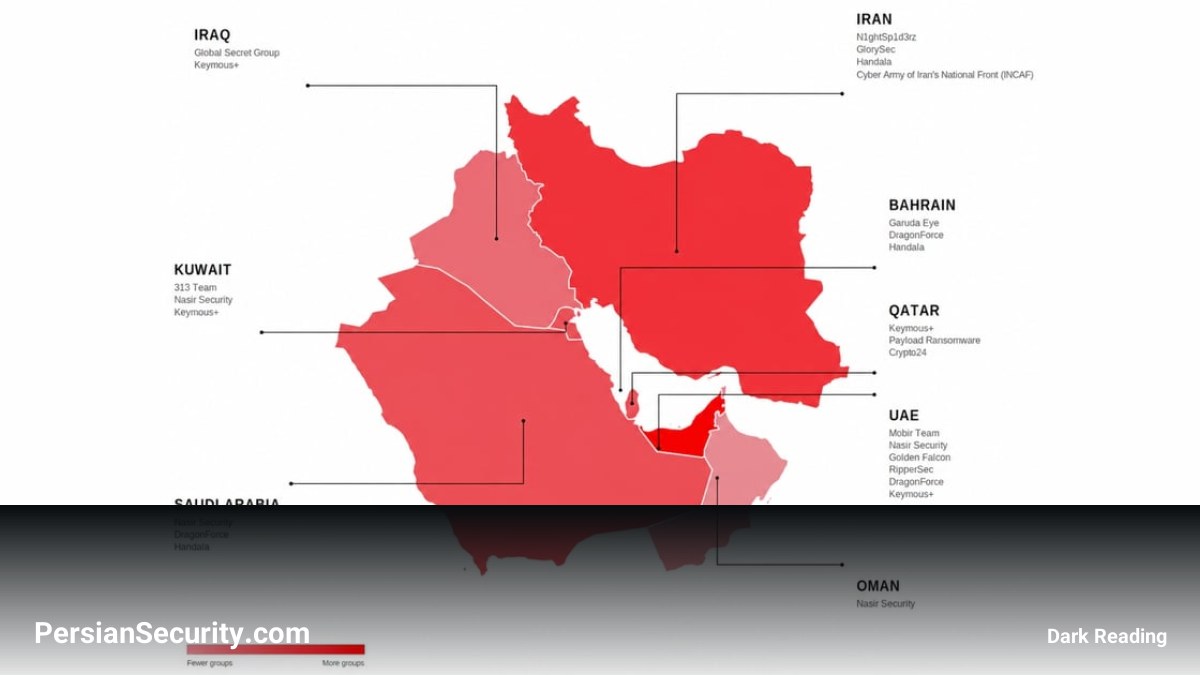
گزارشهای اخیر نشان میدهد که امارات متحده عربی و عربستان سعودی در نیمه اول سال ۲۰۲۶، مجموعاً ۵۰ درصد از تمامی حملات سایبری ثبت شده در منطقه خلیج فارس را تجربه کردهاند. این روند صعودی در کنار تحولات ژئوپلیتیک منطقه، نشاندهنده تغییر استراتژی عوامل تهدید (Threat Actors) از حملات نمایشی به سمت نفوذهای پیچیده و هدفمند است.
تغییر رویکرد از DDoS به نفوذهای پیچیده
بر اساس تحلیلهای شرکت Positive Technologies، حملات با دید بالا و از نظر فنی ساده مانند DDoS و تغییر چهره وبسایتها (Website Defacement)، جای خود را به حملات پیچیدهتری دادهاند که بر نفوذ پنهان در زیرساختهای حیاتی، ایجاد تداوم (Persistence) و جمعآوری دادهها تمرکز دارند. در این میان، بهرهبرداری از آسیبپذیریها (Exploitation) به رایجترین بردار دسترسی اولیه تبدیل شده و ۳۸ درصد از کل حملات را به خود اختصاص داده است.
تحلیل آماری و بردار حملات
- تعداد حملات: سازمانها در امارات و عربستان بهطور متوسط هفتهای ۲,۷۰۰ حمله را تجربه میکنند که نسبت به میانگین جهانی (۲,۳۰۰ حمله) بیشتر است.
- نوع آسیبپذیریها: ۶۲ درصد از سازمانهای آسیبدیده، هدف اکسپلویتهای مربوط به افشای اطلاعات (Information Disclosure) بودهاند. همچنین حملات منجر به اجرای کد از راه دور (RCE) و دور زدن احراز هویت (Authentication Bypass) بهطور گسترده مشاهده شده است.
- پیامدها: ۵۸ درصد از حملات منجر به اختلال در کسبوکار (Business Disruption) شدهاند.
نقش هوش مصنوعی در تغییر چشمانداز تهدیدات
کارشناسان هشدار میدهند که استفاده از ابزارهای AI توسط مهاجمان، سرعت شناسایی نقاط ضعف در کد منبع و نقشهبرداری از شبکهها را بهشدت افزایش داده است. این ابزارها به مجرمان سایبری اجازه میدهند تا اکسپلویتهای مربوط به آسیبپذیریهای جدید را بسیار سریعتر از گذشته توسعه دهند. همچنین احتمال ظهور حملات خودمختار (Autonomous Attacks) که سریعتر از توان پاسخگویی تیمهای دفاعی عمل میکنند، برای زیرساختهای منطقه یک تهدید جدی است.
توصیههای امنیتی برای مدیران SOC و CISO
با توجه به گسترش سطح حمله (Attack Surface) به دلیل تحول دیجیتال سریع در بخشهای دولتی و خصوصی، توصیه میشود سازمانها بر موارد زیر تمرکز کنند:
- کاهش سطح حمله از طریق شناسایی و حذف داراییهای غیرضروری.
- جایگزینی سیستمهای قدیمی (Legacy Systems) و بهروزرسانی تجهیزات IoT که در اتوماسیون صنعتی ریسک بالایی ایجاد میکنند.
- تسریع در استقرار استراتژیهای دفاعی مبتنی بر AI برای مقابله با تهدیدات خودکار.


