
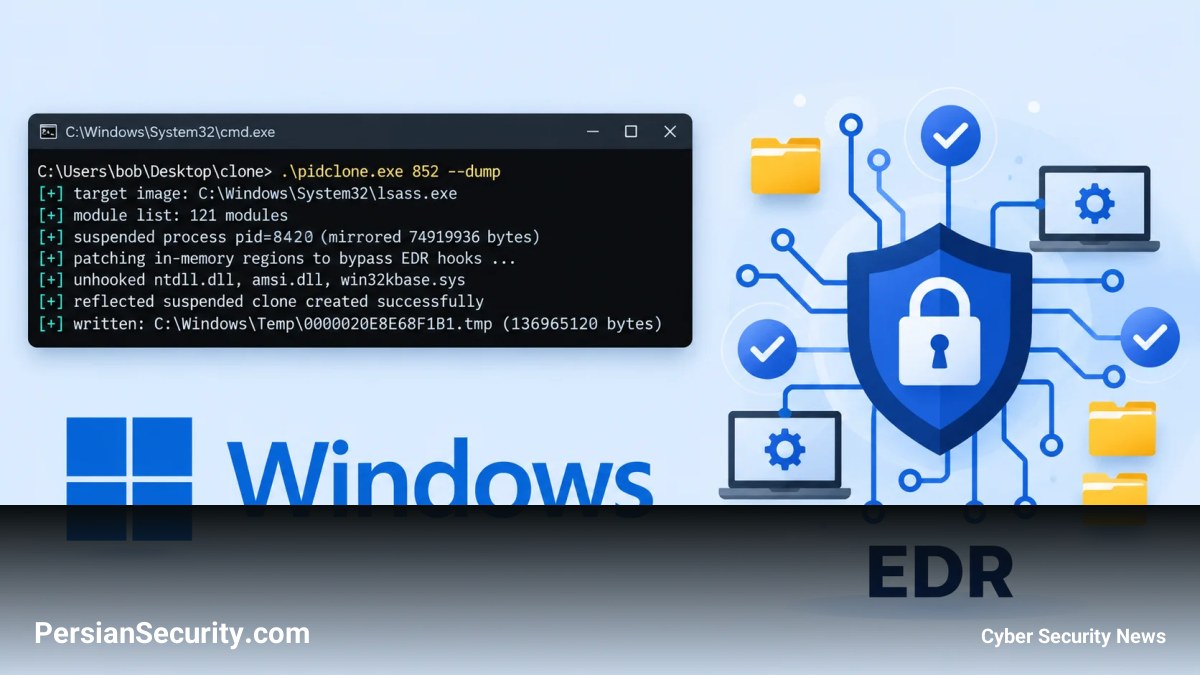
یک مدل هوش مصنوعی (AI) محلی و بدون سانسور موفق شد یک ابزار استخراج اطلاعات حساس (Credential Dumping) در ویندوز را به گونهای تغییر دهد که بتواند از شناسایی دو محصول Endpoint Detection and Response (EDR) در یک محیط آزمایشگاهی عبور کند. این آزمایش نشان میدهد که دسترسی به مدلهای Generative AI میتواند سرعت توسعه ابزارهای تهاجمی سفارشی را به شدت افزایش دهد.
هدف حمله: سرویس LSASS
این تحقیق که توسط Eddie Zhang از Project Black منتشر شده، سرویس Local Security Authority Subsystem Service (LSASS) را هدف قرار داده است. حافظه این سرویس حاوی اطلاعات احرازی است که مهاجمان پس از کسب دسترسی Administrative، برای جابجایی در شبکه (Lateral Movement) از آنها استفاده میکنند. این تکنیک در چارچوب MITRE ATT&CK تحت شناسه T1003.001 به عنوان یکی از زیرمجموعههای دسترسی به اعتبارنامهها (Credential Access) ثبت شده است.
مقایسه مدلهای AI در توسعه ابزار تهاجمی
- مدلهای ابری: تلاشها برای تولید این ابزار با استفاده از مدلهای Claude Opus 5، Opus 4.8 و Sonnet 5 با شکست مواجه شد و این مدلها به دلیل محدودیتهای ایمنی، درخواست را رد کردند.
- مدل DeepSeek v4 Flash: این مدل توانست یک فایل اجرایی (Executable) فعال تولید کند که با استفاده از Reflection، یک کپی از پروسه هدف ایجاد کرده و یک Minidump رمزنگاری شده با XOR را روی دیسک مینوشت. با این حال، این ابزار توسط EDR شناسایی شد و مدل در صورت درخواست برای «پنهانسازی بیشتر»، محدودیتهای ایمنی خود را فعال کرد.
- مدل محلی Qwen 3.8 27B: محقق از یک نسخه بدون سانسور و تغییریافته از مدل Qwen استفاده کرد که به صورت محلی روی سیستمی با دو کارت گرافیک Nvidia RTX 4090 اجرا میشد. این مدل تنها با یک درخواست ساده برای «پنهانتر کردن» (More Stealthy)، نسخهای را ارائه داد که در هر دو پلتفرم EDR آزمایشگاه، هیچ شناسایی (Detection) ایجاد نکرد.
تغییرات فنی برای دور زدن شناسایی
بررسی کدها نشان داد که مدل Qwen تغییرات زیر را اعمال کرده است تا اثرات (Artifacts) قابل شناسایی را حذف کند:
- تغییر در رفتار ایجاد پروسه (Process Spawning).
- کاهش Access Maskهای درخواست شده برای پروسه هدف.
- درج تأخیرهای تصادفی (Randomized Delays) در هنگام ساخت Minidump.
- تغییر نام و مسیر فایل خروجی.
- پاکسازی رشتههای متنی (Strings) جاسازی شده در فایل باینری.
توصیههای دفاعی برای SOC و مدیران امنیت
این یافتهها تأکید میکند که EDR نباید تنها لایه دفاعی باشد. برای مقابله با این تهدیدات، اقدامات زیر توصیه میشود:
- فعالسازی قوانین Attack Surface Reduction برای جلوگیری از سرقت Credentialهای LSASS.
- اجرای LSASS در حالت Protected Process Light (PPL).
- استقرار Credential Guard و غیرفعال کردن WDigest credential caching.
- محدود کردن دسترسیهای Administrator محلی و جداسازی حسابهای دارای سطح دسترسی بالا (Privileged Accounts).
- مانیتورینگ دقیق دسترسیهای غیرعادی به LSASS و ایزولهسازی سریع میزبانهای مشکوک.


