اکسپلویتها
تحلیل کیت اکسپلویت BlueMoon: زنجیرهای از آسیبپذیریهای Chrome و هسته ویندوز
کیت اکسپلویت BlueMoon با ترکیب سه آسیبپذیری در مرورگر کروم و هسته ویندوز، امکان اجرای بدافزارهای جاسوسی مانند ShadowPad را…
کیت اکسپلویت BlueMoon با ترکیب سه آسیبپذیری در مرورگر کروم و هسته ویندوز، امکان اجرای بدافزارهای جاسوسی مانند ShadowPad را…
مالک شرکت MonsterCloud به دلیل کلاهبرداری از قربانیان باجافزار از طریق ادعای دروغین درباره داشتن ابزارهای رمزگشایی اختصاصی متهم شده…
نشت دادههای گستردهای در سیستمهای قدیمی Cerner متعلق به Oracle Health رخ داده که منجر به افشای اطلاعات حساس پزشکی…
گروه باجافزاری Nightspire انجمن دفاتر اسناد رسمی اروگوئه را به عنوان قربانی جدید خود معرفی کرد. این سازمان مسئول نظارت…
گروه باجافزاری Storm سازمان TheraCare، ارائهدهنده خدمات بهداشتی و توانبخشی در ایالات متحده را به عنوان قربانی جدید خود معرفی…
گروه باجافزاری Storm سازمان CETAM، یکی از بزرگترین ارائهدهندگان خدمات اورژانس پیشبیمارستانی در کانادا را هدف قرار داده است. این…
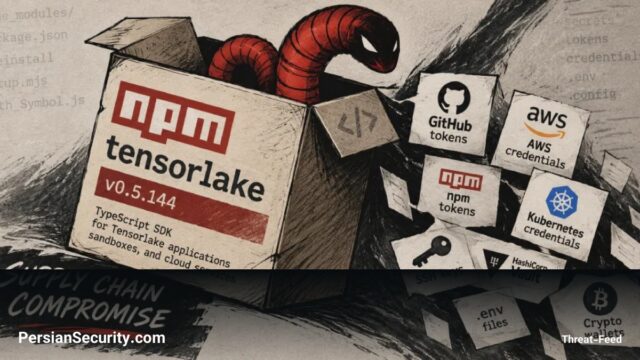
بسته npm با نام tensorlake در یک حمله زنجیره تأمین (Supply Chain Attack) مورد آلودگی قرار گرفت تا کرم سرقت…
مقامات امنیتی آمریکا نسبت به تداوم کمپین FortiBleed هشدار دادند که منجر به سرایت به دهها هزار دستگاه Fortinet شده…
گزارشی جدید نشان میدهد که اکثریت مدیران از هوش مصنوعی برای نوشتن ارزیابیهای عملکرد استفاده میکنند، در حالی که درصد…
در رقابت Pwn2Own Ireland 2026، پژوهشگران امنیتی با کشف ۴۵ آسیبپذیری زیرو دِی، موفق به هک سامسونگ گلکسی S26 و…
عاملان تهدید، بهویژه گروههای وابسته به کره شمالی، از زیرساختهای Web3 و قراردادهای هوشمند برای مدیریت C2 و دور زدن…
آسیبپذیری بحرانی Path Traversal در ابزار DSU شرکت Dell امکان اجرای کد با دسترسی Root را برای مهاجمان فراهم میکند.…
یک مهندس زیرساخت به دلیل دسترسی غیرمجاز، حذف حسابهای مدیریت دامنه و تلاش برای اخاذی ۷۵۰ هزار دلاری از کارفرمای…
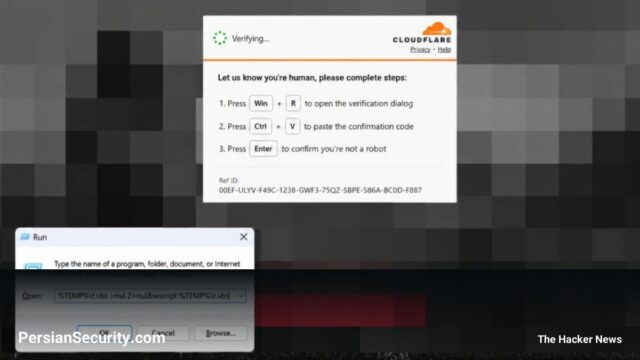
حملات ClickFix با استفاده از تکنیک Cache Smuggling، Payloadهای مخرب را در حافظه مرورگر پنهان کرده و محدودیتهای ورودی ویندوز…
FBI پیمانکار شرکت Accenture را به دلیل عدم اعمال یک Patch امنیتی در پلتفرم Oracle PeopleSoft برکنار کرد که منجر…
بدافزار ClingSTUN با بهرهبرداری از آسیبپذیریهای متعدد در دستگاههای IoT، آنها را به پروکسیهای کنترلپذیر تبدیل کرده و برای پنهانسازی…
گزارش هفته جاری بر اکسپلویتهای فعال Zero-Day در Citrix و Cisco و ظهور تهدیدات جدید مبتنی بر AI Agents تمرکز…
گروه Midnight Blizzard با نفوذ به تامینکنندگان خدمات Wi-Fi هتلها، از طریق پورتالهای جعلی و بدافزار CornFlake به دنبال سرقت…