
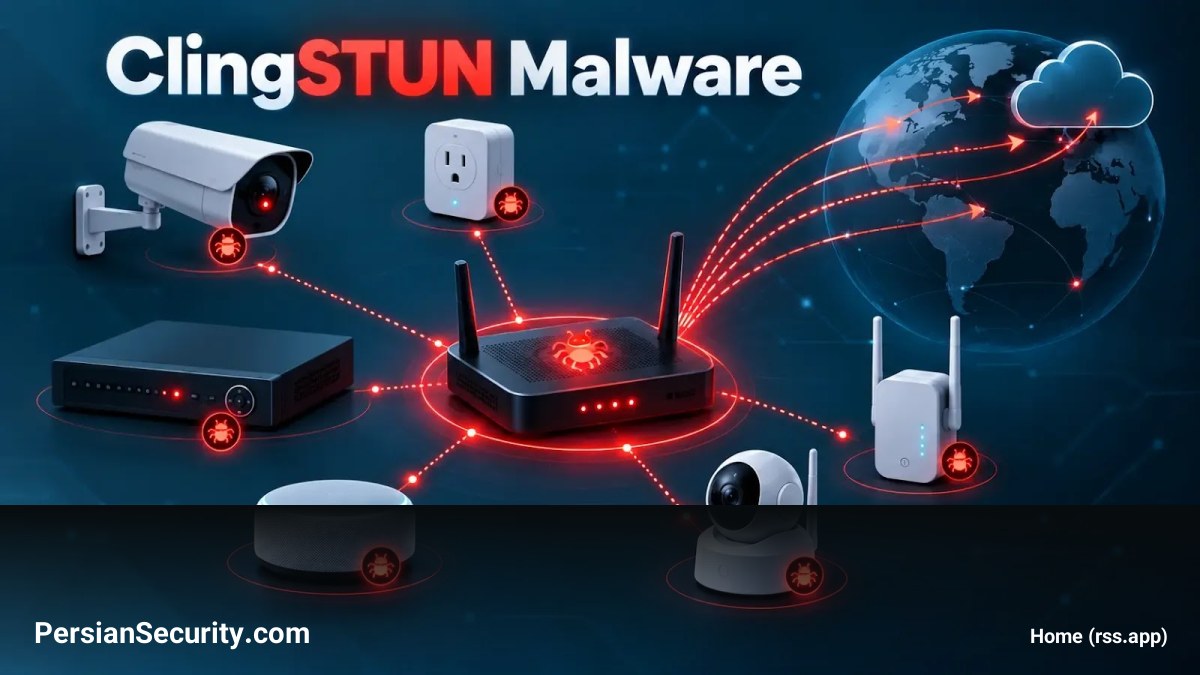
بدافزار ClingSTUN یک Backdoor مبتنی بر لینوکس است که با بهرهبرداری از دستگاههای متصل به اینترنت و بدون Patch، آنها را به گرههای پروکسی (Proxy Nodes) پایدار و کنترلپذیر از راه دور تبدیل میکند.
ویژگیهای فنی و مکانیسم عملکرد
این بدافزار ترکیبی از قابلیتهای پایداری در هنگام بوت (Startup Persistence)، پنهانسازی فرآیندها (Process Concealment)، متوقف کردن فرآیندهای رقیب و اجرای دستورات از راه دور (RCE) است. ویژگی متمایز ClingSTUN استفاده از زیرساختهای قانونی STUN برای عبور از NAT (Network Address Translation) است که باعث میشود ارتباطات مخرب شبیه به ترافیک عادی VoIP و WebRTC به نظر برسند.
هدف قرار دادن آسیبپذیریها
این عامل تهدید از مجموعهای گسترده از آسیبپذیریها برای نفوذ استفاده میکند، از جمله:
- CVE-2022-36553: آسیبپذیری Command Injection در روترهای Hytec Inter HWL-2511-SS.
- CVE-2023-1389: تزریق دستورات بدون نیاز به احراز هویت در Firmware دستگاههای TP-Link Archer AX21.
- بهرهبرداری از سرویسهای ابری EnGenius (CVE-2025-34035) و UPnP در دستگاههای D-Link (CVE-2024-23625).
- هدف قرار دادن تجهیزات Realtek SDK، دوربینهای AVTECH، سیستمهای کنترل دسترسی Linear و تجهیزات Ivanti و Tenda.
تکنیکهای پایداری و پنهانسازی
بدافزار ClingSTUN برای تضمین بقا در سیستم، خود را در مسیرهای /root/.cling و /usr/local/bin/.cling کپی کرده و فایلهای پیکربندی بوت مانند /etc/inittab و /etc/rc.d/rc.boot را تغییر میدهد. همچنین برای پنهان کردن ردپای خود، از تکنیک Bind-mount استفاده میکند تا اطلاعات فرآیند خود را پشت دادههای مربوط به فرآیند init (PID 1) مخفی کند.
تحلیل ترافیک و کنترل
این بدافزار یک Socket UDP را روی یک پورت تصادفی باز کرده و درخواستهای استاندارد 20 بایتی STUN ارسال میکند. پس از برقراری ارتباط با نقاط انتهایی (Endpoints) عمومی، شناسه گروهی و لیست پورتهای نگاشت شده را ارسال میکند. یک بسته 20 بایتی از سوی اپراتور میتواند عملکردهای پیشرفتهتری را فعال کند، از جمله ایجاد اتصال TCP خروجی برای دریافت و اجرای دستورات جدید. همچنین، هفت اکسپلویت داخلی در این بدافزار برای تسهیل انتشار خودکار (Self-propagation) تعبیه شده است.
توصیههای دفاعی
مدیران SOC و مهندسان امنیت باید ترافیک غیرمنتظره STUN را با Keepaliveهای UDP مکرر، تغییرات در فایلهای استارتآپ، وجود فایلهای باینری .cling و Mountهای غیرعادی در سطح فرآیندها تطبیق دهند. بهروزرسانی بهموقع Firmware و کاهش سطح مواجهه (Exposure) دستگاههای IoT با اینترنت، موثرترین روشهای مقابله با این کمپین است.
بهروزرسانی (اکتبر 6, 2026 — Security Affairs)
بهروزرسانی: تحلیلهای جدید نشان میدهد که عامل تهدید در کمپین ClingSTUN، دامنه حملات خود را گسترش داده و اکنون علاوه بر روترهای Hytec Inter، دستگاههای برندهای مطرحی نظیر D-Link، TP-Link، Realtek و Linksys و همچنین برخی پلتفرمهای ابری IoT و DVRها را هدف قرار داده است.
در بررسیهای فنیتر مشخص شده که این بدافزار برای تضمین پایداری و جلوگیری از ریبوت شدن خودکار دستگاههای هدف، تایمرهای Watchdog سختافزاری را غیرفعال میکند. همچنین، ClingSTUN از یک تکنیک پیشرفته برای پنهانسازی در لیست فرآیندها استفاده میکند؛ به گونهای که پس از کسب دسترسی root، متادیتای فرآیند خود را با اطلاعات PID 1 (اولین فرآیند هسته لینوکس) جایگزین میکند تا در ابزارهای مانیتورینگ، به جای یک بدافزار، به عنوان سیستم init ظاهر شود.


