تهدیدات پیشرفته (APT)
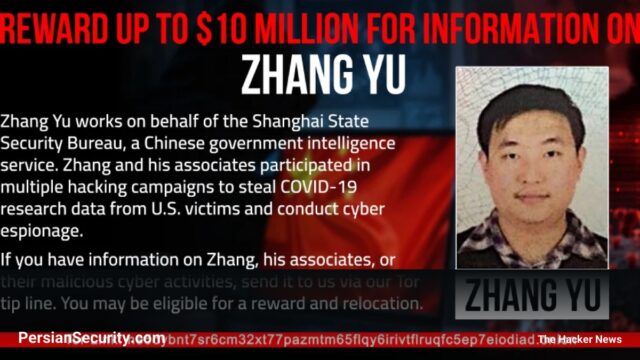
ایالات متحده جایزهای ۱۰ میلیون دلاری برای شناسایی «ژانگ یو»، یکی از هکرهای گروه HAFNIUM تعیین کرد
ایالات متحده برای شناسایی ژانگ یو، یکی از عوامل مرتبط با گروه HAFNIUM که مسئول حملات گسترده به سرورهای مایکروسافت…
ایالات متحده برای شناسایی ژانگ یو، یکی از عوامل مرتبط با گروه HAFNIUM که مسئول حملات گسترده به سرورهای مایکروسافت…
شناسایی ۱۶ افزونه مخرب در مرورگر فایرفاکس که با جعل هویت کیف پولهای Rabby و OKX، کلیدهای خصوصی و عبارات…
کیت فیشینگ Wazza با استفاده از زنجیره مسیریابی چندمرحلهای و توکنهای نشست، سازمانهای دولتی و بانکی را هدف قرار داده…
این تحلیل به بررسی خطرات چتباتهای همراه (Companionship Chatbots) در ایجاد رفتارهای قلدرانه علیه کودکان و نوجوانان میپردازد. نویسنده بر…
تحلیل تهدیدات نوظهور از باتنتهای مبتنی بر AI و کرمهای سرقت اطلاعات در npm تا نفوذهای پیچیده APT در زیرساختهای…
یک آسیبپذیری بحرانی RCE با امتیاز 9.8 در LMCache کشف شده است که به دلیل استفاده ناامن از Python pickle…
دولت آمریکا ۹,۲۶۱ واحد بیتکوین به ارزش ۷۷۰ میلیون دلار را برای مدیریت و حضانت به Coinbase Prime منتقل کرد.…
دستیار هوش مصنوعی Muse متا با ایجاد پروندههای تحلیلی ساعتی و جمعآوری ۳۱ نوع داده حساس، سطح جدیدی از نظارت…
آمازون از طریق صفحه About You استنتاجات شخصی و گاهی تهاجمی درباره کاربران خود منتشر میکند که بر اساس تاریخچه…
این تحلیل به بررسی اهمیت استقلال سازمانی واحد مدیریت محصول و خطرات قرارگیری آن زیرمجموعه بخشهای عملیاتی میپردازد. نویسنده استدلال…
این تحلیل نشان میدهد که چگونه یک پروژه AI موفق از نظر فنی، به دلیل نادیده گرفتن اقتصاد واحد (Unit…
پلتفرم Gitea در نسخههای جدید خود ۲۷ آسیبپذیری را برطرف کرده است که مهمترین آنها شامل دور زدن احراز هویت…
یک عامل تهدید تنها با استفاده از ابزار ARTEX که مبتنی بر هوش مصنوعی است، به چندین سازمان مالی در…
کمپین GhostAction با تزریق گردشکارهای مخرب در GitHub Actions، اقدام به سرقت گسترده Secretها و اعتبارنامههای CI/CD از صدها سازمان…
این مقاله به بررسی جامع ساختار باتنتها، نحوه عملکرد سرورهای فرماندهی و کنترل (C2) و متدهای پنهانسازی آنها میپردازد. همچنین…
شرکت Anthropic برنامه جدیدی را برای ارائه دسترسی لایهبندی شده به مدلهای پیشرفته هوش مصنوعی خود به سازمانهای امنیتی معرفی…
آسیبپذیری Stored XSS در SQLView KRIS به مهاجمان دارای دسترسی مدیر اجازه میدهد تا اسکریپتهای مخرب را در داشبورد کاربران…
یک آسیبپذیری در Ditto Explorer امکان سرقت توکنهای OAuth و PKCE را از طریق تزریق OIDC Authority فراهم میکند. این…