اکسپلویتها
شناسایی آسیبپذیری تزریق دستورات در کتابخانه shell-quote (CVE-2026-102422)
آسیبپذیری CVE-2026-102422 در کتابخانه shell-quote به دلیل مدیریت نادرست توکنهای کامنت و کاراکترهای پایان خط، امکان تزریق دستورات (Command Injection)…
آسیبپذیری CVE-2026-102422 در کتابخانه shell-quote به دلیل مدیریت نادرست توکنهای کامنت و کاراکترهای پایان خط، امکان تزریق دستورات (Command Injection)…
یک آسیبپذیری Path Traversal در Flatpak امکان دسترسی اپلیکیشنهای مخرب به فایلهای حساس سیستم میزبان را فراهم میکند. در نصبهای…
آسیبپذیری CVE-2026-97029 در Flatpak اجازه میدهد برنامههای Sandbox شده با ارسال سیگنال به فرآیندهای همگروه در خارج از محیط ایزوله،…
یک آسیبپذیری در نرمافزار Rebuild شناسایی شده است که امکان دور زدن احراز هویت در صفحه ورود را فراهم میکند.…
یک آسیبپذیری از نوع Missing Authorization در نسخههای تا 4.4.11 نرمافزار REBUILD کشف شده است که به مهاجمان اجازه میدهد…
یک آسیبپذیری Stored XSS در Rocket LMS (تا نسخه 2.2) به کاربران سطح پایین اجازه میدهد اسکریپتهای مخرب را در…
نشت دادههای مرکز DMDC در پنتاگون منجر به افشای اطلاعات حساس بیش از ۳ میلیون نفر شد. این حادثه که…
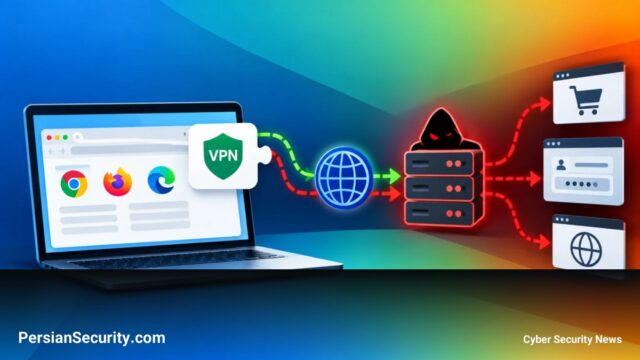
۳۱ افزونه جعلی VPN در کروم با بیش از ۳۵۰ هزار نصب، از طریق اسکریپتهای PAC ترافیک کاربران را به…
این گزارش به بررسی ریسک تمرکز تامینکنندگان (Vendor Concentration Risk) و وابستگیهای پنهان سازمانها به زیرساختهای مشترک میپردازد. همچنین یک…
گوگل پشتیبانی از ChromeOS را برای بسیاری از دستگاهها به سال ۲۰۳۴ محدود کرده تا کاربران را به سمت Googlebook…
آسیبپذیری Command Injection در RaspAP اجازه میدهد مهاجمان از راه دور دستورات سیستم را اجرا کنند. اکسپلویت این نقص منتشر…
یک آسیبپذیری Stored XSS با شدت بالا در افزونه HT Contact Form وردپرس کشف شده است که به مهاجمان ناشناس…
آسیبپذیری CVE-2026-101860 در RaspAP به کاربران احراز هویت شده اجازه میدهد از طریق مدیریت نادرست امتیازات، دسترسی Root به دست…
یک آسیبپذیری در تجهیزات Netcore NAP930 به دلیل استفاده از کلید AES سختافزاری، امکان رمزگشایی فایلهای پشتیبان را فراهم میکند.…
یک آسیبپذیری تزریق دستور در MODSetter SurfSense به کاربران احراز هویت شده اجازه میدهد دستورات سیستمعامل را از راه دور…
یک آسیبپذیری SSRF در MODSetter SurfSense شناسایی شده که به کاربران احراز هویت شده اجازه میدهد درخواستهای غیرمجاز از سرور…
یک آسیبپذیری از نوع Stored XSS در نسخههای قدیمی GestSup شناسایی شده است که به مهاجمان اجازه میدهد از طریق…
آسیبپذیری CVE-2026-102373 در نرمافزار GestSup به کاربران احراز هویت شده اجازه میدهد با تغییر شناسهها به نظرات خصوصی تیکتهای دیگران…