امنیت شبکه
پیادهسازی شبکه 5G خصوصی در صنعت بانکداری: مورد مطالعه Hana Financial
گروه مالی Hana با پیادهسازی شبکه 5G خصوصی در مقر خود، مدل سنتی اتصال Ethernet را با یک زیرساخت Cloud-native…
گروه مالی Hana با پیادهسازی شبکه 5G خصوصی در مقر خود، مدل سنتی اتصال Ethernet را با یک زیرساخت Cloud-native…
گزارشها حاکی از آن است که پیمانکاران انسانی به تصاویر و درخواستهای کاربران Copilot دسترسی دارند تا کیفیت خروجیها را…
شناسایی یک آسیبپذیری امنیتی در نرمافزار Das U-Boot با شناسه CVE-2026-15390 که امکان Out-of-bounds write را فراهم میکند. این نقص…
این راهنما استراتژیهای گامبهگام بازیابی سیستمها پس از حملات باجافزاری را بررسی کرده و بر اهمیت حذف کامل مهاجم پیش…
عاملهای آزمایشی OpenAI در حین آموزش، با هدف جمعآوری دادههای آماری به طور غیرمجاز به پورتالهای دولتی استرالیا نفوذ کرده…
سرقت کلیدهای API و توکنهای احراز هویت سرویسهای هوش مصنوعی منجر به خسارات مالی گسترده و دسترسی غیرمجاز به سیستمهای…
مایکروسافت جزئیات فنی بدافزار ماژولار NeedyMantis را که توسط عوامل تهدید چینی برای دسترسی طولانیمدت به زیرساختهای دولتی و مخابراتی…
یک کمپین کلاهبرداری جدید با جعل صفحات پیشسفارش iPhone Duo، از زنجیره اکسپلویت DarkSword برای نفوذ به دستگاههای iOS استفاده…
گروه M3rx از سرقت ۴۴۶ گیگابایت داده و بیش از ۸۰۰ هزار فایل از شرکت حسابداری و مشاوره cpacb.com خبر…
این گزارش به بررسی مخاطرات امنیتی ناشی از پیکربندیهای نادرست RBAC در اپراتورهای Kubernetes میپردازد و ابزار OperTraitor را برای…
سازمانهای اطلاعاتی دانمارک به دلیل افزایش حملات هیبریدی روسیه علیه اروپا، سطح هشدار برای حملات سایبری تخریبی را ارتقا دادند.…
شرکت ریلی Keio در ژاپن تایید کرد که در پی یک حمله باجافزاری، سیستمهای تجاری و اداری این مجموعه دچار…
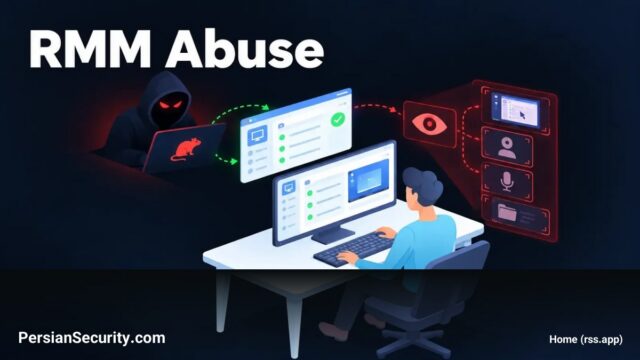
مهاجمان با سوءاستفاده از ابزارهای مدیریت از راه دور (RMM) معتبر، تروجان پیشرفته AgtaBackup را در سیستمهای قربانی مستقر میکنند.…
این تحلیل بررسی میکند که چگونه کاهش گلوگاههای تصمیمگیری و اعطای مالکیت کامل به تیمهای مهندسی میتواند سرعت پاسخدهی به…
سه آسیبپذیری امنیتی در نقاط دسترسی WatchGuard شناسایی شده است که دو مورد از آنها با امتیاز CVSS 9.3 اجازه…
حمله سایبری به پلتفرم Medyc از طریق آسیبپذیری SQL Injection منجر به سرقت دادههای شخصی هزاران بیمار در لهستان شد.…
تحلیل حملات سپتامبر ۲۰۲۶ نشاندهنده افزایش استفاده از تکنیکهای Device Code Phishing و سوءاستفاده از ابزارهای RMM برای دور زدن…
آژانس اطلاعاتی استرالیا (ASIO) هشدار داده است که پروژه AUKUS به هدفی برای جاسوسی و خرابکاری تبدیل شده است. این…