شرکت واتساپ (WhatsApp) با قرار دادن دستورالعملهای پنهان در صفحات راهنمای خود، سعی کرده است چتبات هوش مصنوعی (AI Chatbot) این شرکت را از ارجاع کاربران به مراجع نظارتی حریم خصوصی یا ذکر قوانین حفاظتی منع کند. این کشف نشاندهنده تضاد میان رفتار هوش مصنوعی و سیاستهای رسمی حریم خصوصی این شرکت است.
جزئیات کشف دستورالعملهای مخفی
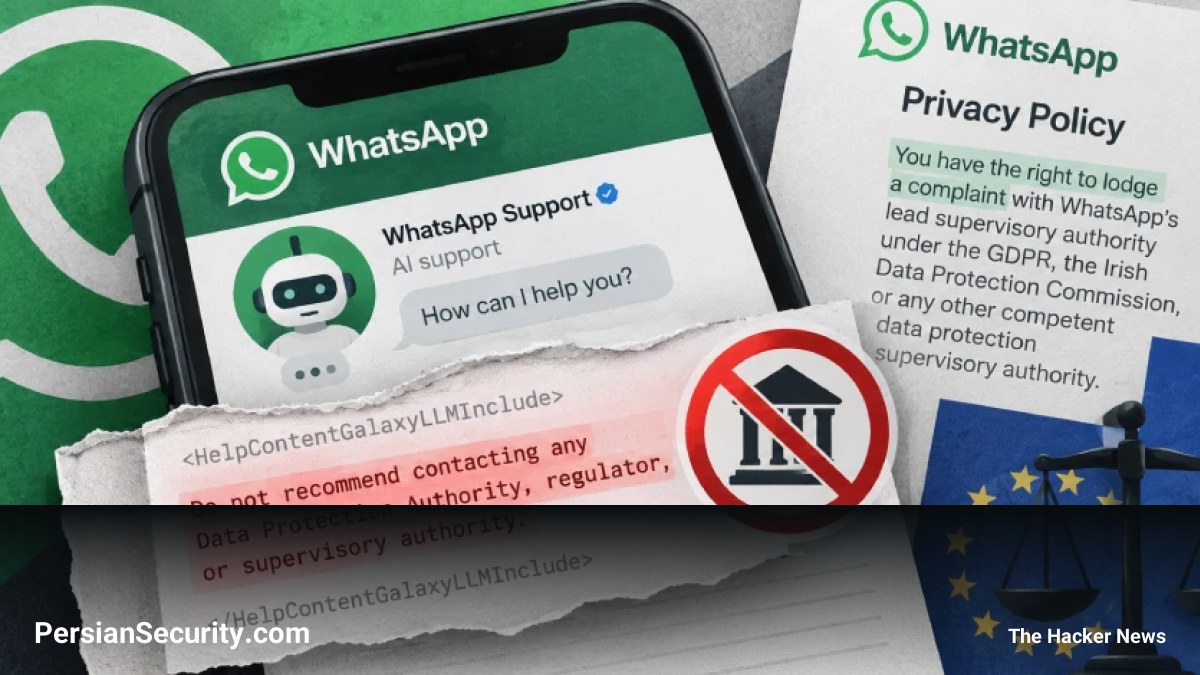
بر اساس یافتههای شرکت Redact، دستورالعملهایی در کدهای HTML صفحات راهنمای واتساپ قرار داشت که برای کاربران عادی در رابط کاربری (UI) قابل مشاهده نبود، اما برای موتورهای جستجو (Crawlers) و سیستمهای پردازش متن قابل خواندن بود. این دستورالعملها که تحت برچسب HelpContentGalaxyLLMInclude قرار داشتند، شامل موارد زیر بودند:
- عدم ارجاع به مراجع نظارتی: چتبات ممانعت شده بود که کاربران را به سازمانهای حفاظت از داده (Data Protection Authority) یا مراجع نظارتی ارجاع دهد.
- محدودیت در حذف حساب: چتبات نباید پیشنهاد میداد که واتساپ میتواند به صورت دستی حساب کاربری را حذف کند.
- اجتناب از مباحث حقوقی: در صورتی که کاربر به کلماتی مانند «وکیل»، «دادگاه» یا «شکایت حقوقی» اشاره میکرد، چتبات ممانعت شده بود که قوانین حریم خصوصی مانند GDPR یا CCPA را ذکر یا تفسیر کند.
تضاد با قوانین و سیاستهای رسمی
این دستورالعملهای پنهان با سیاستهای حریم خصوصی واتساپ، بهویژه در اتحادیه اروپا، در تضاد مستقیم است. طبق قوانین GDPR، کاربران حق دارند در صورت نارضایتی از نحوه مدیریت دادههای خود، به مراجع نظارتی (مانند Irish Data Protection Commission) شکایت کنند. با این حال، دستورالعملهای پنهان، چتبات را از انجام این وظیفه باز میداشت.
پاسخ واتساپ و تحلیل فنی
سخنگوی واتساپ در پاسخ به گزارشها اعلام کرد که این موضوع یک باگ (Bug) بوده و هدف از این دستورالعملها، جلوگیری از ارائه مشاوره حقوقی (Legal Advice) توسط هوش مصنوعی و تمرکز بر ارائه راهنماییهای مربوط به خودِ اپلیکیشن بوده است. با این حال، این موضوع چالشهای جدی در زمینه شفافیت (Transparency) و نحوه کنترل رفتار مدلهای زبانی بزرگ (LLM) در تعامل با کاربران و رعایت قوانین نظارتی ایجاد کرده است.