دو تن از رهبران کمیتههای سنای ایالات متحده، لایحهای را برای ارتقای استانداردهای امنیت سایبری در بخش مخابرات معرفی کردهاند. این اقدام تقریباً دو سال پس از افشای کمپین گسترده Salt Typhoon صورت میگیرد.
جزئیات لایحه امنیت و تابآوری مخابرات
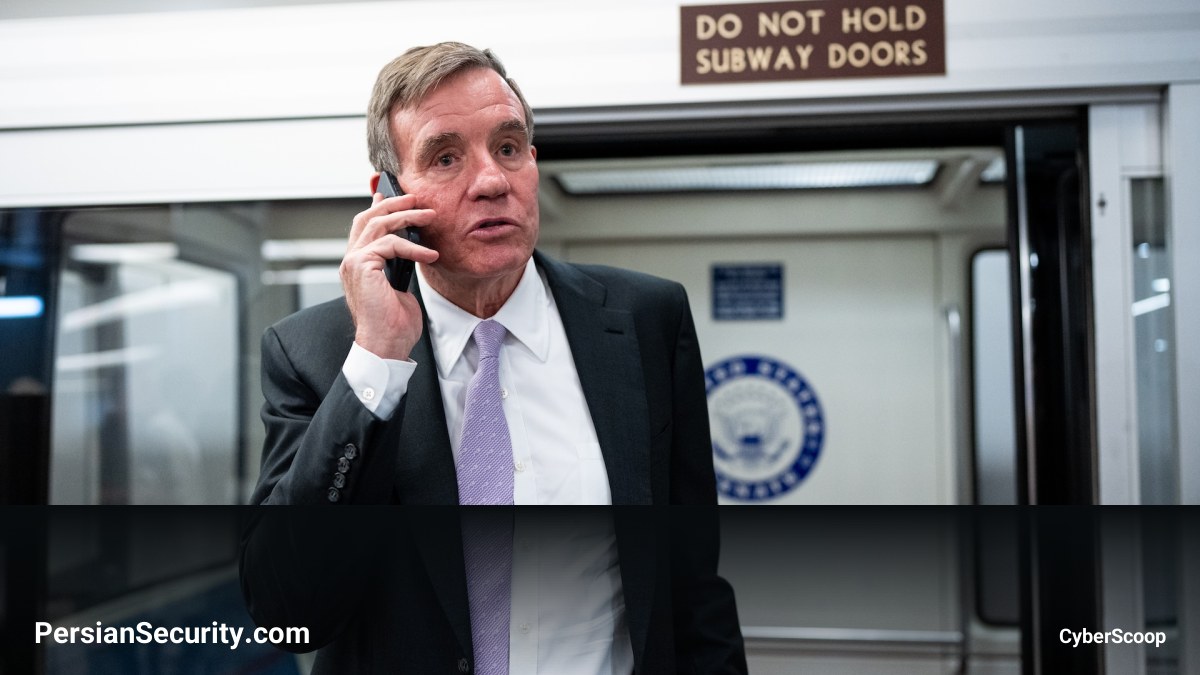
این لایحه که با عنوان «قانون امنیت سایبری و تابآوری مخابرات» (Telecommunications Cybersecurity and Resilience Act) شناخته میشود، توسط سناتور مارک وارنر (دموکرات) و سناتور تد کروز (جمهوریخواه) ارائه شده است. هدف اصلی این قانون، کاهش آسیبپذیریهای زیرساختهای حیاتی ارتباطی است که در حملات اخیر به شدت مورد ضربه قرار گرفتند.
مقامات فدرال پیشتر هشدار داده بودند که گروه Salt Typhoon (که متهم به جاسوسی گسترده و هدفمند علیه اپراتورهای مخابراتی بزرگ است) همچنان یک تهدید فعال محسوب میشود. این عامل تهدید توانسته بود دادههای حساس مربوط به کمپینهای ریاستجمهوری و نامزدهای انتخابات را استخراج کند.
رویکرد همکاری دولت و صنعت
برخلاف دستورات سختگیرانه فدرال، این لایحه بر اقدامات داوطلبانه تأکید دارد. محورهای اصلی این طرح عبارتند از:
- تشکیل گروه کاری: ایجاد یک گروه کاری امنیت سایبری مخابرات در سازمان ملی مدیریت مخابرات و اطلاعات (NTIA) شامل اپراتورها، تامینکنندگان و متخصصان.
- تدوین Best Practices: توسعه استانداردهای بهینه و داوطلبانه برای شناسایی، پاسخ، کاهش اثرات و رفع آسیبپذیریها (Vulnerabilities) در بازه زمانی ۱۸ ماهه.
- بهروزرسانی مستمر: بازبینی استانداردهای تدوین شده هر دو سال یکبار یا بلافاصله پس از وقوع حوادث سایبری بزرگ.
- گواهینامه داوطلبانه: ایجاد فرآیند صدور گواهینامه از طریق ارزیابان شخص ثالث (Third-party Assessors) برای شرکتهای علاقهمند.
این لایحه تلاش میکند تا با ایجاد یک چارچوب مشترک و منعطف، سرعت واکنش بخش مخابرات را با تکامل TTPهای عوامل تهدید هماهنگ کند و از ایجاد قوانین صلب و قدیمی جلوگیری نماید.