
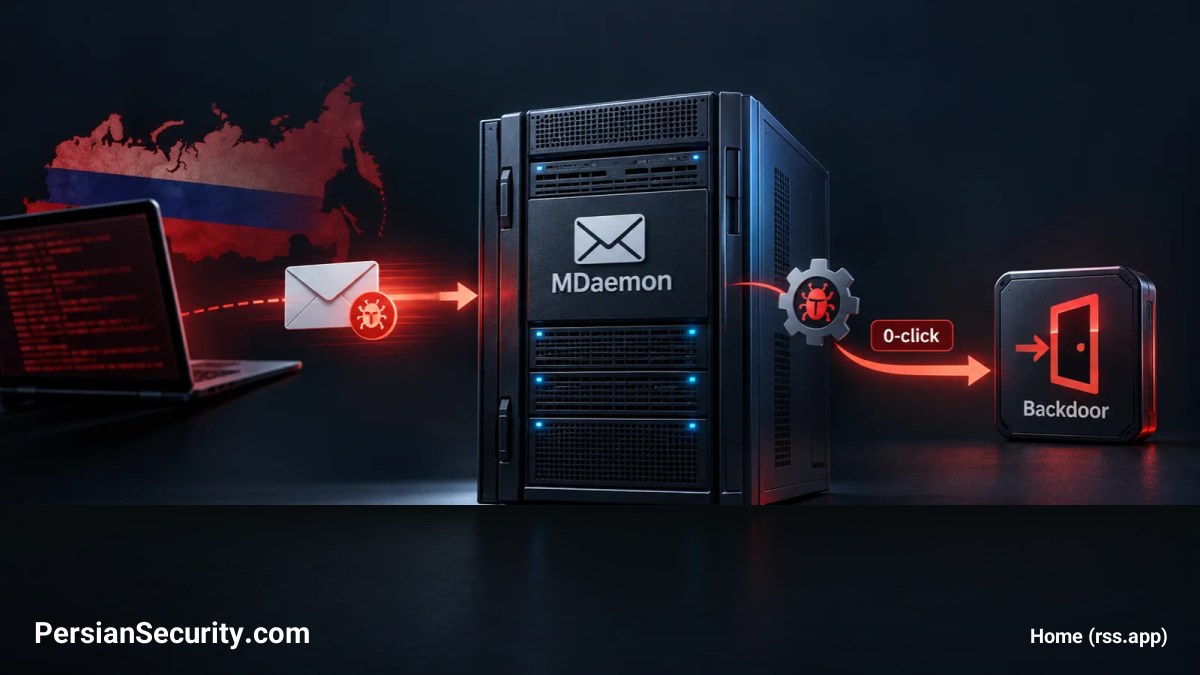
عوامل تهدید (Threat Actors) وابسته به روسیه در حال بهرهبرداری از یک نقص امنیتی در نرمافزار سرور ایمیل MDaemon هستند تا بتوانند کدهای مخرب خود را روی سرور اجرا کنند. نکته بحرانی این است که در این حمله، قربانیان نیازی به باز کردن ایمیل یا کلیک بر روی هیچ لینکی ندارند (Zero-click).
جزئیات فنی و زنجیره حمله
بر اساس گزارشهای فنی، سرور MDaemon برای اسکن پیوستهای ایمیلهای ورودی از ClamAV استفاده میکند. نسخههای قدیمی ClamAV در برابر آسیبپذیری CVE-2025-8088 (یک نقص Path Traversal در WinRAR) آسیبپذیر هستند. اگرچه ClamAV این نقص را در جولای ۲۰۲۵ برطرف کرد، اما MDaemon همچنان از نسخه قدیمی کتابخانه libclamunrar.dll استفاده میکرد.
زنجیره حمله به شرح زیر است:
- مهاجمان یک آرشیو RAR مخرب را طراحی میکنند که از CVE-2025-8088 بهرهبرداری میکند.
- این آرشیو به هر آدرسی در سرور آسیبپذیر MDaemon ارسال میشود.
- سرور MDaemon برای اسکن پیوست، ClamAV را فراخوانی میکند و در این لحظه اکسپلویت (Exploit) فعال میشود.
- در نهایت، این فرآیند منجر به نوشتن یک فایل DLL مخرب در سیستم فایل سرور ایمیل میگردد.
به دلیل اینکه فرآیند اسکن خودکار سرور باعث اجرای کد میشود، مهاجمان نیازی به ارسال پیامهای ترغیبی (Lure) ندارند و حمله بدون تعامل کاربر صورت میگیرد.
بدافزارهای مورد استفاده و اهداف
این تاکتیک بخشی از یک الگوی گستردهتر است که در آن گروههای روسی از باگهای WinRAR برای حملات علیه اوکراین استفاده میکنند. طبق رصد CERT-UA، دو خانواده بدافزاری به نامهای HELLAGE و HELLTAG در این کمپین شناسایی شدهاند. از آنجایی که سرورهای ایمیل حاوی ارتباطات حساس هستند، اهداف ارزشمندی برای گروههای جاسوسی محسوب میشوند.
راهکارهای مقابله و اصلاح
شرکت MDaemon این نقص را در نسخه 26.0.4 (منتشر شده در ۲۵ اوت ۲۰۲۶) برطرف کرده است. تمامی نسخههای قدیمیتر که از کتابخانه ClamAV قدیمی استفاده میکنند، همچنان در معرض خطر هستند. نسخههای اصلاح شده ClamAV عبارتند از 1.4.6 و 1.5.4.
به تیمهای امنیتی و مدیران SOC توصیه میشود اقدامات زیر را سریعاً اجرا کنند:
- بهروزرسانی فوری MDaemon به نسخه 26.0.4 یا بالاتر.
- بررسی سیستم فایل سرور ایمیل برای شناسایی DLLهای غیرمنتظره در دایرکتوریهای غیرمعمول.
- مانیتورینگ اتصالات خروجی (Outbound) به سرورهای C&C ناشناخته و ترافیک مربوط به Telegram Bot API از سمت سرور ایمیل.
- حسابرسی (Audit) صندوقهای پستی برای شناسایی دسترسیهای غیرمجاز یا استخراج انبوه پیامها.
- محدود کردن دسترسی سرورهای ایمیل به اینترنت در ترافیک خروجی.


