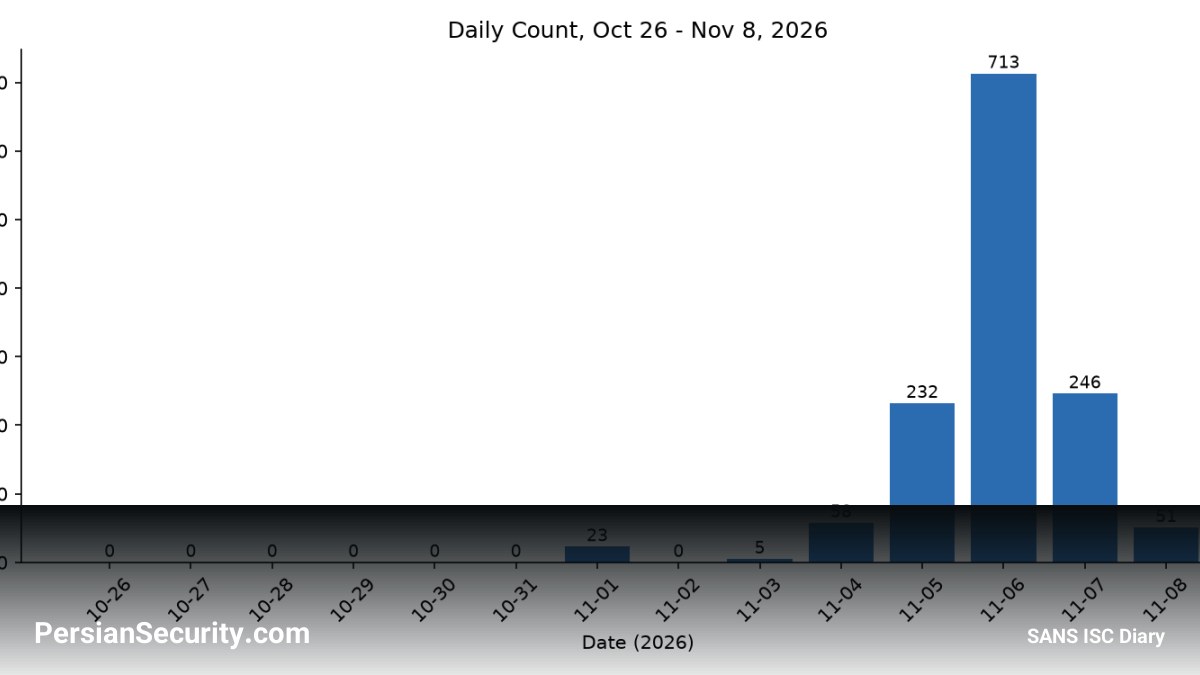
گزارشهای اخیر نشاندهنده افزایش فعالیتهای اسکن برای شناسایی و بهرهبرداری از آسیبپذیری جدید Sshole با شناسه CVE-2026-123158 است. دادههای جمعآوری شده از Honeypotهای مجهز به ابزار Cowrie، نشاندهنده تلاشهای فزاینده عاملهای تهدید برای هدف قرار دادن سرویسهای SSH است.
اگرچه محدودیتهای فنی در جمعآوری دادهها (مانند ذخیره تنها ۲۵۵ کاراکتر اول رمز عبور) باعث محدود شدن تحلیلهای دقیق شده است، اما روند صعودی تلاشها برای اکسپلویت (Exploit) این آسیبپذیری، ضرورت بررسی و پچ کردن (Patching) سیستمهای متصل به اینترنت را دوچندان میکند. مهاجمان با استفاده از اسکنهای گسترده، در تلاش هستند تا سیستمهای آسیبپذیر را در سطح شبکه شناسایی کنند.