تهدیدات پیشرفته (APT)
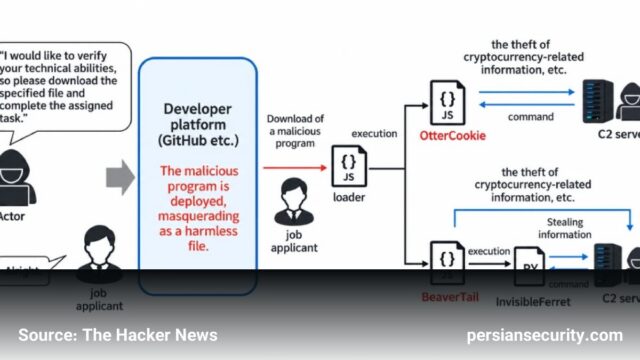
کمپین Contagious Interview: سرقت ۱۰ میلیون دلاری کریپتو و آلودگی ۳۰ هزار سیستم
گروههای APT کرهشمالی با استفاده از ترفندهای استخدام جعلی در لینکدین و دیسکورد، ۳۰ هزار سیستم را آلوده کرده و…
تازهترین اخبار حملات سایبری، بازیگران تهدید و کمپینهای فعال.
گروههای APT کرهشمالی با استفاده از ترفندهای استخدام جعلی در لینکدین و دیسکورد، ۳۰ هزار سیستم را آلوده کرده و…
مهاجمان با استفاده از درایورهای دارای امضای مایکروسافت و تکنیک BYOVD، ابزارهای EDR و آنتیویروس را در سطح Kernel غیرفعال…
{ “title”: “واقعگرایی در عصر هایپ هوش مصنوعی: آیا واقعاً به مدلهای پیشرفتهتر نیاز داریم؟”, “body”: “ در فضای فعلی…
{ “title”: “هدف قرار گرفتن وزارت دفاع نامیبیا توسط گروه باجافزاری RansomHouse”, “body”: “ تیم واکنش به حوادث امنیت سایبری…
بررسی ابزار جدید Warden که یک Infostealer مبتنی بر Rust و مدل MaaS است و از تکنیکهای پیشرفته Morphing و…
مهاجمان با استفاده از صفحات جعلی در GitHub و درایورهای سطح Kernel، ابزارهای EDR را غیرفعال کرده و بدافزار Rapuncel…
هکری به نام Venus1337 مدعی سرقت دادههای هزاران عضو فدراسیونهای تنیس روی میز و ژیمناستیک بلژیک شده است. این حملات…
شبکهای از سایتهای کلاهبرداری با استفاده از کیتهای آماده وبسایت و احراز هویت گوگل، کاربران را برای خرید اشتراکهای جعلی…
بدافزارهای جدید npm با انتقال کد مخرب از Install Scripts به Runtime Code و استفاده از Smart Contractهای اتریوم برای…
گروه ShinyHunters با بهرهبرداری از یک آسیبپذیری در Grav CMS، سایت افشای دادههای گروه Clop را تصاحب کرده و مدعی…