
{
“title”: “واقعگرایی در عصر هایپ هوش مصنوعی: آیا واقعاً به مدلهای پیشرفتهتر نیاز داریم؟”,
“body”: “
در فضای فعلی که شور و اشتیاقest extreme پیرامون هوش مصنوعی (AI) حاکم است، یک پرسش اساسی نادیده گرفته شده است: این روند پیشروی سریع، در عمل چه سودی برای کاربران و متخصصان دارد؟
nn
رویکرد «بیشتر، بهتر است» و توهم پیشرفت
n
روایتی غالب وجود دارد که ادعا میکند تحقیقات AI باید بدون توقف به سمت افزایش عملکرد و قابلیتها حرکت کند. آزمایشگاههای پیشرو (Frontier Labs) مدام مدلهای جدیدی را عرضه میکنند که حتی خود سازندگانشان، رفتار آنها را بهطور کامل پیشبینی نمیکنند و درک دقیقی از نحوه عملکرد آنها ندارند. در هر موج تکنولوژیک، این اشتباه رایج است که «مقدار بیشتر» با «کیفیت بهتر» اشتباه گرفته شود.
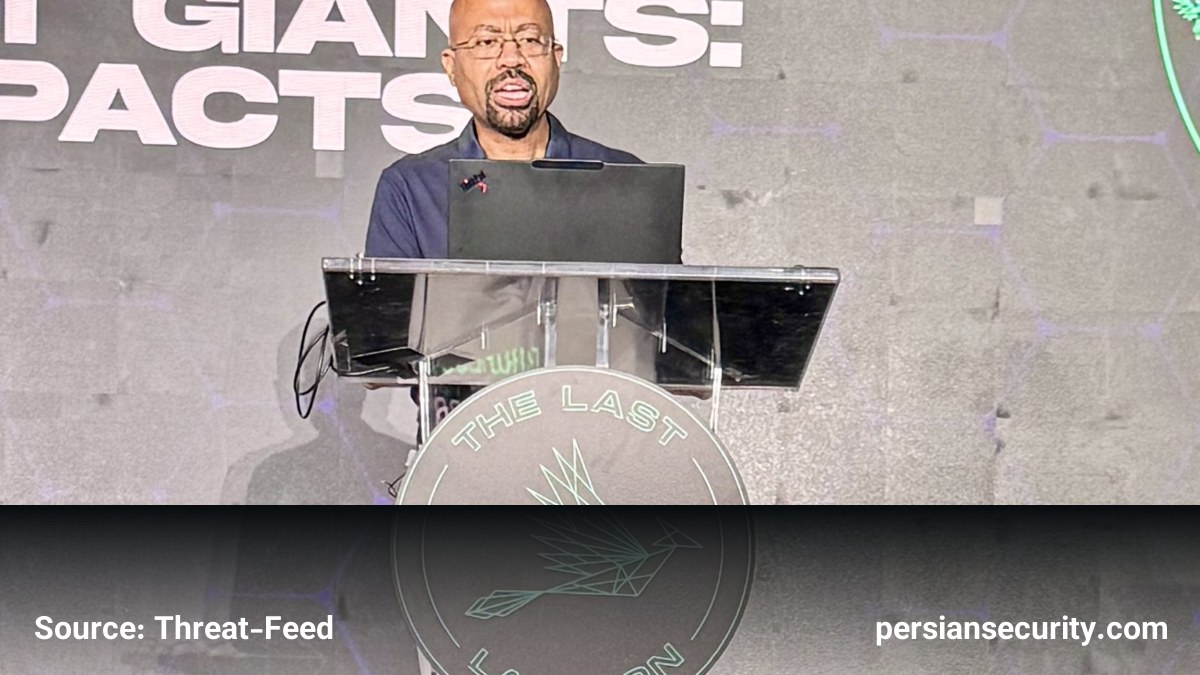
np>جیمز میکنز (James Mickens)، استاد دانشگاه هاروارد و متخصص سیستمهای توزیعشده و امنیت، در کنفرانس LabsCon اشاره کرد که قدرت پردازشی (Compute Power) فعلی برای نیازهای واقعی ما بیش از حد کافی است و صرف هزینههای نجومی برای توسعه مدلهای لبه (Bleeding Edge) توجیهپذیر نیست. او معتقد است مدلهای مدرن همچنان با مشکلاتی نظیر دروغگویی و تقلب (Hallucinations) دست و پنجه نرم میکنند.
nn
امنیت در برابر مقیاسپذیری: یک استراتژی شکستخورده
n
بسیاری از استراتژیهای استقرار AI بر این فرض غلط استوار است که «امنیت را میتوان بعداً اضافه کرد». این رویکردی است که طی دهههای گذشته در صنعت نرمافزار بارها شکست خورده است. در حال حاضر، تمرکز بیش از حد بر مقیاسپذیری (Scaling) مدلها، ریسکهای بنیادین را پنهان کرده و قانون بازده نزولی را نادیده میگیرد.
nn
تأثیر AI بر مدیریت آسیبپذیریها
n
استفاده از AI در تحقیقات مربوط به آسیبپذیریها (Vulnerability Research) منجر به انتشار صدها وصله (Patch) ماهانه توسط مایکروسافت و سایر венدورها شده است. حجم این بهروزرسانیها بهگونهای است که حتی برای تیمهای امنیتی با منابع زیاد نیز مدیریت آنها غیرممکن است. کتی موسوریس (Katie Moussouris)، مدیرعامل Luta Security، تأکید میکند که نمیتوان تنها با تکیه بر برنامههای Bug Bounty به امنیت کامل رسید، زیرا تراکم آسیبپذیریها همچنان بالا است و سرعت حملات AI از سرعت واکنش انسانی پیشی گرفته است.
nn
خطر واقعی: تخریب تخصص انسانی
n
بزرگترین تهدید AI لزوماً سناریوهای تخیلی مربوط به ماشینهای قاتل نیست، بلکه خطر واقعی، تضعیف خلاقیت و تخصص انسانی است. وقتی تخصص ما صرف آموزش مدلها شود، اهرم فشار و ارزش نیروی متخصص کاهش مییابد. هدف فعلی باید حفظ تعادل بین اتوماسیون و نبوغ انسانی باشد تا ثبات اجتماعی و اقتصادی که زیربنای عملکرد ماست، از بین نرود.
“,
“summary”: “این مقاله به نقد رویکرد توسعه بیرویه مدلهای هوش مصنوعی و تضاد میان هایپ تبلیغاتی و کاربرد واقعی آنها میپردازد. نویسنده هشدار میدهد که تمرکز بر مقیاسپذیری به جای امنیت، منجر به بحران در مدیریت آسیبپذیریها و کاهش ارزش تخصص انسانی شده است.”,
“categories”: “ai-security”,
“tags”: [“Artificial Intelligence”, “Vulnerability Management”, “Cybersecurity Strategy”, “Compute Power”, “Bug Bounty”],
“critical_index”: 4
}


