امنیت وب و نرمافزار
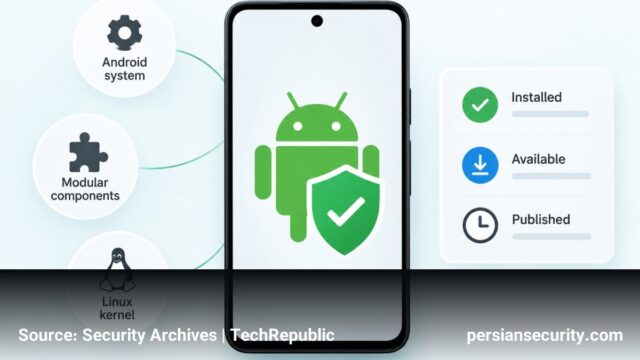
تغییر رویکرد گوگل در ارزیابی امنیت اندروید: عبور از تاریخ Patch Level به سمت تحلیل جزئی
گوگل با معرفی کتابخانههای جدید AndroidX، ارزیابی امنیت اندروید را از تکیه بر تاریخ Patch Level به تحلیل جزئی اجزا…
امنیت اپلیکیشن، آسیبپذیریهای وب و کدنویسی امن.
گوگل با معرفی کتابخانههای جدید AndroidX، ارزیابی امنیت اندروید را از تکیه بر تاریخ Patch Level به تحلیل جزئی اجزا…
آسیبپذیری CVE-2026-84298 در پلتفرم Hatchet باعث میشود Workerهای احراز هویت شده بتوانند با داشتن UUID تسکهای دیگران، دادههای مستاجران مجزا…
یک آسیبپذیری بحرانی در Mailu شناسایی شده که به دلیل مدیریت نادرست هدرهای HTTP، امکان دور زدن احراز هویت پروکسی…
یک آسیبپذیری در پلتفرم Hatchet شناسایی شد که به دلیل نبود فیلتر مستاجر در مسیر gRPC، امکان دسترسی به سوابق…
پژوهشگران امنیتی با استفاده از ابزارهای AI رقیب و زنجیرهای از آسیبپذیریها، توانستند به سیستمهای داخلی OpenAI و حسابهای کارکنان…
آسیبپذیری CVE-2026-82355 در Apache Airflow باعث میشود سیستم در هنگام وجود همزمان کوکی و توکن، اولویت را به کوکی بدهد…
کشف آسیبپذیری در Apache Airflow که باعث میشود توکنهای Bearer پس از Logout ابطال نشوند و دسترسی مهاجمان تداوم یابد.…
آسیبپذیری Stored XSS در افزونه Ditty به کاربران با دسترسی Author اجازه میدهد با دور زدن مکانیزمهای Sanitization، کدهای HTML…
آسیبپذیری CVE-2026-94404 در پلتفرم MISP امکان اجرای حملات CSRF و تغییر غیرمجاز دادههای Threat Intelligence را فراهم میکند. این نقص…
این مقاله به بررسی روش پیادهسازی مکانیزم Human-in-the-Loop در AI Agentها با استفاده از پروتکل CIBA برای تأیید عملیات حساس…