امنیت وب و نرمافزار
کشف آسیبپذیری در افزونه MStore API وردپرس؛ امکان دور زدن پرداخت توسط کاربران
آسیبپذیری CVE-2026-97219 در افزونه MStore API وردپرس به کاربران اجازه میدهد وضعیت سفارشات پرداختنشده خود را به صورت غیرقانونی به…
امنیت اپلیکیشن، آسیبپذیریهای وب و کدنویسی امن.
آسیبپذیری CVE-2026-97219 در افزونه MStore API وردپرس به کاربران اجازه میدهد وضعیت سفارشات پرداختنشده خود را به صورت غیرقانونی به…
کشف آسیبپذیری SQL Injection در فایل confirm.php سیستم پذیرش itsourcecode که امکان دسترسی به دادههای دیتابیس را برای کاربران با…
آسیبپذیری SQL Injection در سیستم مدیریت بیمارستانی HospitalManagementSystem شناسایی شده که امکان دسترسی غیرمجاز به پایگاه داده را فراهم میکند.…
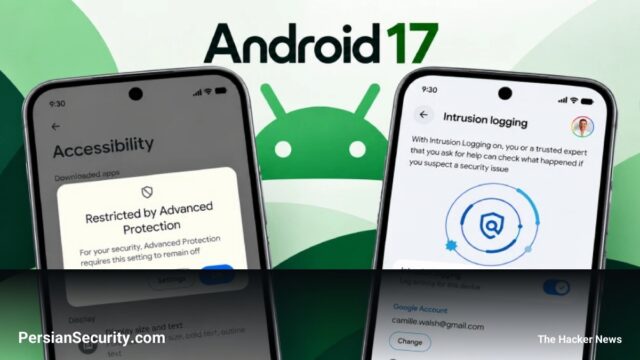
گوگل در اندروید ۱۷ دسترسی به Accessibility Services را در حالت Advanced Protection تنها به ابزارهای تأیید شده محدود میکند…
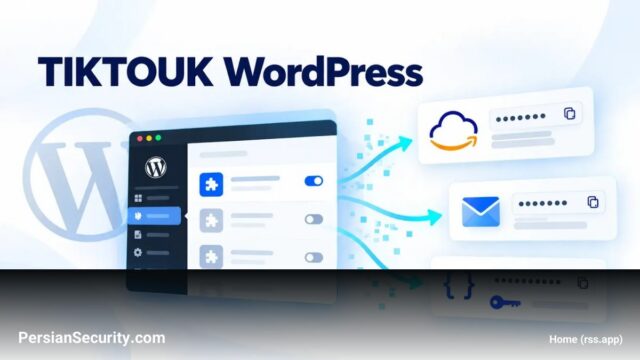
ابزار TIKTOUK با سوءاستفاده از فایلهای پیکربندی لو رفته در وردپرس، قادر به رمزگشایی اعتبارنامههای SMTP و سرقت کلیدهای AWS…
سه آسیبپذیری بحرانی در cPanel و WHM شناسایی شدهاند که یکی از آنها با امتیاز 9.9 امکان اجرای کد با…
یک آسیبپذیری بحرانی با امتیاز CVSS 9.6 در Capacitor شناسایی شده که اجازه میدهد مهاجمان از طریق لینکهای مخرب به…
یک نقص در مدیریت Session Cookie در یک اپلیکیشن، امکان دور زدن MFA و SSO در Microsoft Entra ID را…
کشف دو نقص در پردازش SMTP اپل، امکان جعل آدرسهای iCloud و عبور از پروتکلهای SPF، DKIM و DMARC را…
یک آسیبپذیری بحرانی در اپلیکیشن ChatGPT برای macOS کشف و رفع شد که به مهاجمان اجازه میداد با دور زدن…