امنیت وب و نرمافزار
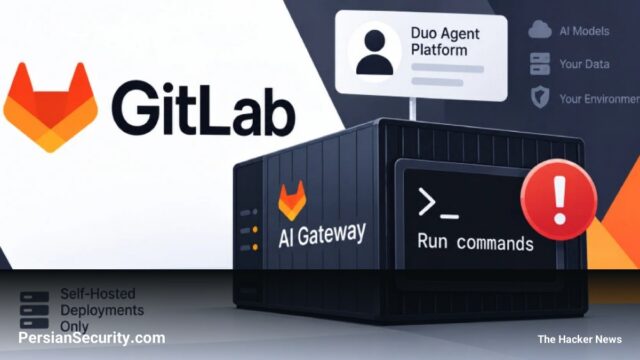
رفع آسیبپذیری بحرانی ۹.۹ در AI Gateway گیتلب؛ امکان اجرای دستورات از راه دور
یک آسیبپذیری بحرانی با امتیاز ۹.۹ در AI Gateway گیتلب کشف شده که امکان اجرای دستورات (RCE) را برای کاربران…
امنیت اپلیکیشن، آسیبپذیریهای وب و کدنویسی امن.
یک آسیبپذیری بحرانی با امتیاز ۹.۹ در AI Gateway گیتلب کشف شده که امکان اجرای دستورات (RCE) را برای کاربران…
چندین آسیبپذیری در cPanel و WHM شناسایی شده که خطرناکترین آنها امکان اجرای دستورات با دسترسی Root را فراهم میکند.…
کمپانی Cloudflare با معرفی داشبورد جدید در سرویس AAP، مدل شناسایی کلاهبرداری را از تایید لحظهای به تحلیل رفتاری Stateful…
کلاودفلر با معرفی Streamline، امکان ساخت خطلولههای سفارشی برای پردازش ویدیو را با ترکیب Workers و Containers فراهم کرده است.…
آسیبپذیری CVE-2026-94636 در Apache Thrift py bindings باعث ایجاد مشکلاتی نظیر بزرگنمایی دادهها و اعتبارسنجی ناقص ورودیها میشود. برای رفع…
آسیبپذیری Prototype Pollution در Apache Thrift (نسخههای قبل از 0.25.0) شناسایی شد که از طریق ورودیهای نامناسب رخ میدهد. توصیه…
آسیبپذیری CVE-2026-90952 در افزونه WP Edit Password Protected اجازه میدهد کاربران غیرمجاز از طریق REST API به محتوای پنهان شده…
یک آسیبپذیری در افزونه Easy PayPal & Stripe Buy Now Button وردپرس شناسایی شده که به مهاجمان اجازه میدهد بدون…
آسیبپذیری CVE-2026-91020 در افزونه WebToffee Gift Cards اجازه میدهد مهاجمان بدون احراز هویت، مبلغ سفارشات WooCommerce را دستکاری کرده و…
آسیبپذیری CVE-2026-92924 در افزونه Unlimited Elements وردپرس امکان اجرای Shortcodeهای دلخواه را برای کاربران با سطح دسترسی پایین فراهم میکند.…