
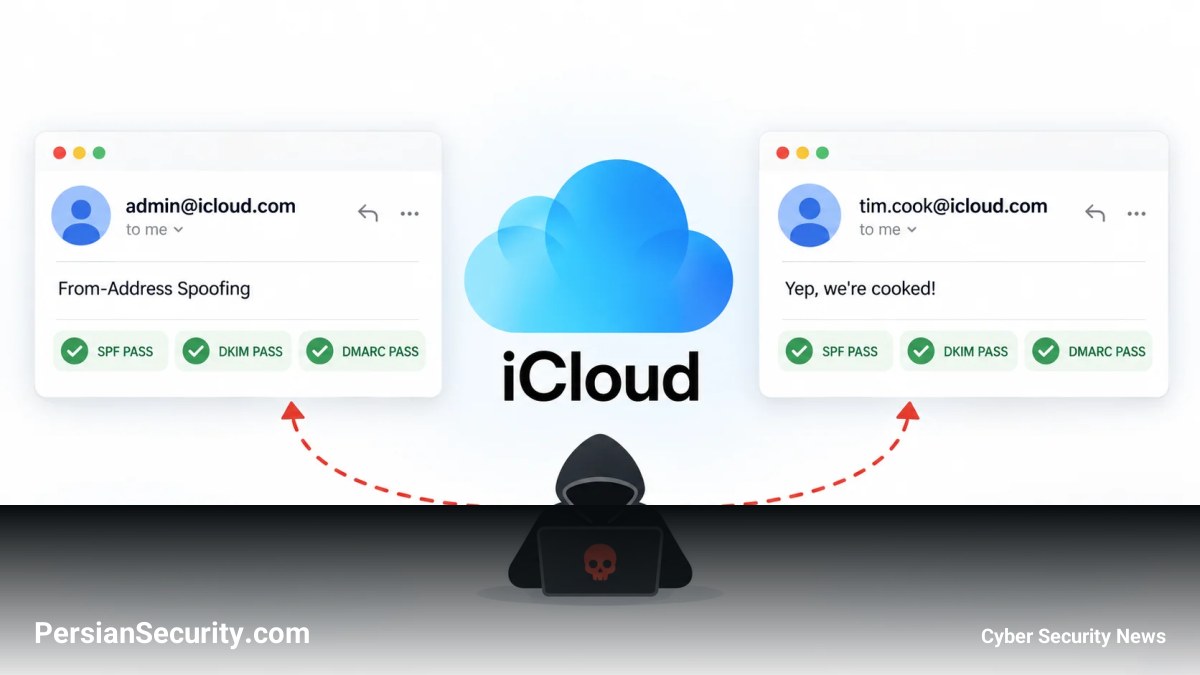
پژوهشگر امنیتی Timo Longin از آزمایشگاه آسیبپذیری SEC Consult، دو نقص امنیتی در زیرساخت ایمیل iCloud اپل کشف کرد که به کاربران دارای حساب رایگان اجازه میداد پیامهایی را ارسال کنند که به ظاهر از هر آدرس @icloud.com ارسال شدهاند.
عبور از لایههای دفاعی SPF، DKIM و DMARC
نکته بحرانی این آسیبپذیری این است که پیامهای جعل شده (Spoofed) میتوانستند از بررسیهای SPF، DKIM و DMARC عبور کنند. این سه پروتکل، استانداردهای اصلی برای تأیید هویت فرستنده در سرویسهای ایمیل هستند. از آنجایی که پیامها از طریق زیرساخت رسمی اپل ارسال میشدند، SPF آنها را تأیید میکرد و چون امضای دیجیتال DKIM پس از مرحله پردازش معیوب اعمال میشد، پیامها معتبر به نظر میرسیدند.
تحلیل فنی: تفاوت در پردازش دادهها (Parsing Gap)
این مشکل ناشی از سرقت حساب یا ضعف در صندوق ورودی گیرنده نبود، بلکه به دلیل تفاوت در نحوه تفسیر دادههای پیام توسط بخشهای مختلف خط لوله پردازش SMTP در اپل رخ داده بود:
- کاراکترهای بازگشت خط (Carriage-Return): در مورد اول، استفاده از کاراکترهای غیرمعمول در هدر From باعث میشد اولین پردازشگر (Parser) اپل، آن را به عنوان یک هدر معتبر شناسایی نکند، اما پردازشگر بعدی پیش از تحویل پیام، آن را پاکسازی کرده و به یک هدر معتبر تبدیل میکرد.
- قوانین Dot-stuffing: در مورد دوم، تفاوت در پیادهسازی قوانین SMTP برای خطوطی که با نقطه (.) شروع میشوند، باعث میشد هدرهای مخرب از بررسیهای امنیتی عبور کرده و پس از رله شدن، تغییر شکل دهند.
پیامدهای عملیاتی
این نقص به مهاجم اجازه میداد تا هویتهای سطح بالای سازمان، مانند tim.cook@icloud.com یا no-reply@icloud.com را جعل کند. این موضوع نشان میدهد که حتی با وجود پروتکلهای احراز هویت، اگر سیستمهای آمادهساز ایمیل در سمت ارائهدهنده دچار نقص باشند، اعتماد به نتایج “Pass” در DMARC میتواند گمراهکننده باشد.
وضعیت فعلی و توصیهها
شرکت اپل پس از یک فرآیند طولانی افشای مسئولانه، هر دو مشکل را برطرف کرده و مبلغ ۱۵,۰۰۰ دلار پاداش به پژوهشگر پرداخت نموده است. برای تیمهای SOC و متخصصان امنیت، درس اصلی این است که SPF، DKIM و DMARC ضروری هستند اما دلیل کافی برای اعتماد مطلق به هر ایمیلی نیستند. توصیه میشود:
- هدرهای کامل پیام (Full Message Headers) بررسی شوند.
- تفاوتهای احتمالی بین آدرس From قابل مشاهده و Return-Path رصد شود.
- درخواستهای غیرمنتظره برای پرداخت یا ارائه اطلاعات حساس، حتی در صورت عبور از فیلترهای امنیتی، با احتیاط بررسی شوند.


