
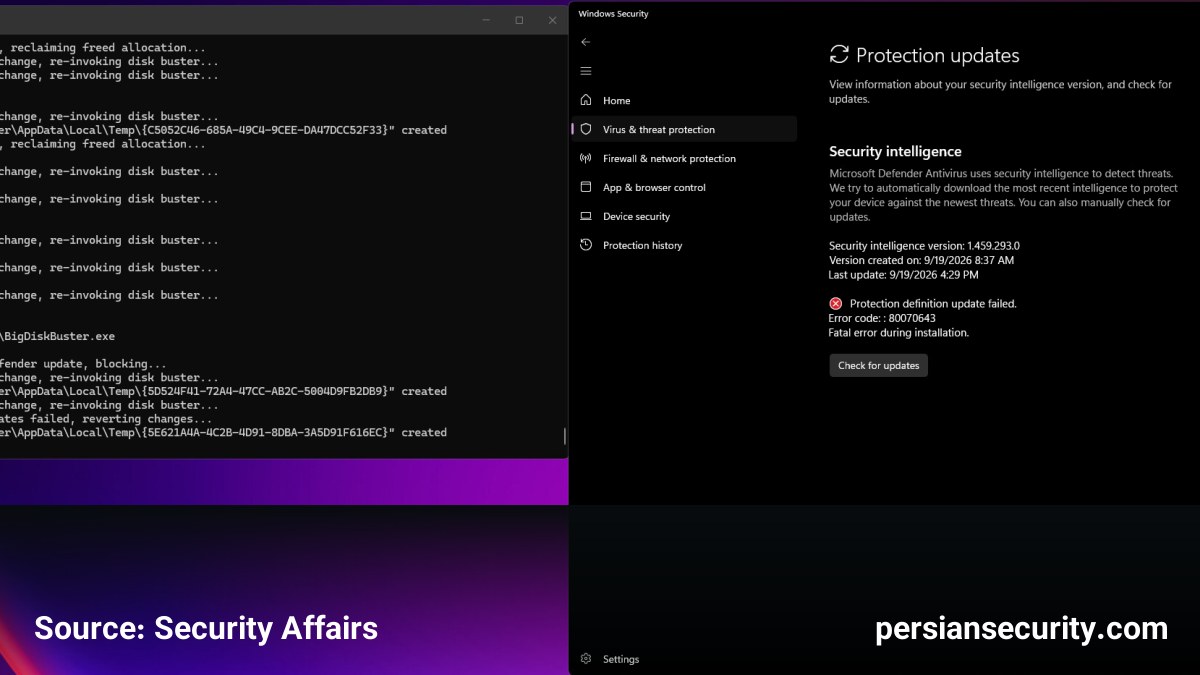
پژوهشگر امنیتی موسوم به Chaotic Eclipse (که با نامهای INFINITE NIGHTMARE و MSNightmare نیز شناخته میشود)، یک کد اثبات مفهوم (PoC) جدید به نام BigDiskBuster را منتشر کرده است. این اکسپلویت یک آسیبپذیری از نوع Zero-Day را هدف قرار میدهد که منجر به ایجاد وضعیت Denial of Service (DoS) در فرآیند بهروزرسانی Microsoft Defender میشود.
جزئیات فنی BigDiskBuster
طبق ادعای این پژوهشگر، اکسپلویت BigDiskBuster قادر است دسترسی مایکروسافت دیفندر به دریافت بهروزرسانیهای پلتفرم و امضاهای بدافزاری (Signature Updates) را مسدود کند. این تکنیک مشابه اکسپلویت پیشین UnDefend عمل کرده و بر روی تمامی نسخههای پشتیبانی شده ویندوز اثرگذار است، هرچند که نسخه فعلی PoC همچنان دارای باگهای اجرایی است و نیاز به بازنویسی دارد.
سایر فعالیتهای اخیر Chaotic Eclipse
این پژوهشگر در بازه زمانی اخیر، چندین آسیبپذیری بحرانی دیگر را در محصولات امنیتی مختلف شناسایی و منتشر کرده است:
- HardBreacher: یک Zero-Day در Kaspersky Endpoint Security که منجر به افزایش سطح دسترسی (Privilege Escalation) در ویندوز ۱۱ میشود.
- PrettyPrague: اکسپلویت هدفمند برای Avast Antivirus که با سوءاستفاده از نقص در Sandbox این نرمافزار، امکان استخراج دیتابیس SAM و دستیابی به Shell در سطح SYSTEM را فراهم میکند.
- FalconFlank: یک آسیبپذیری در پلتفرم Crowdstrike Falcon که از قابلیت «حذف ماکروهای مخرب فایلهای آفیس» برای ارتقای دسترسی کاربران محلی با سطح دسترسی پایین استفاده میکند.
بحث افشای مسئولانه و چالشهای حقوقی
انتشارات Chaotic Eclipse همواره بحثهای گستردهای را در مورد Responsible Disclosure (افشای مسئولانه) برانگیخته است، زیرا او اغلب پس از نارضایتی از نحوه پاسخگویی سازندگان نرمافزار به گزارشهای امنیتی، کدهای اکسپلویت را به صورت عمومی منتشر میکند. اخیراً فاش شد که این پژوهشگر، Abdelhamid Naceri است که پیش از این در مایکروسافت فعالیت میکرد و پس از اختلافات حقوقی و کاری با این شرکت، مسیر انتشار عمومی آسیبپذیریها را در پیش گرفته است.

