
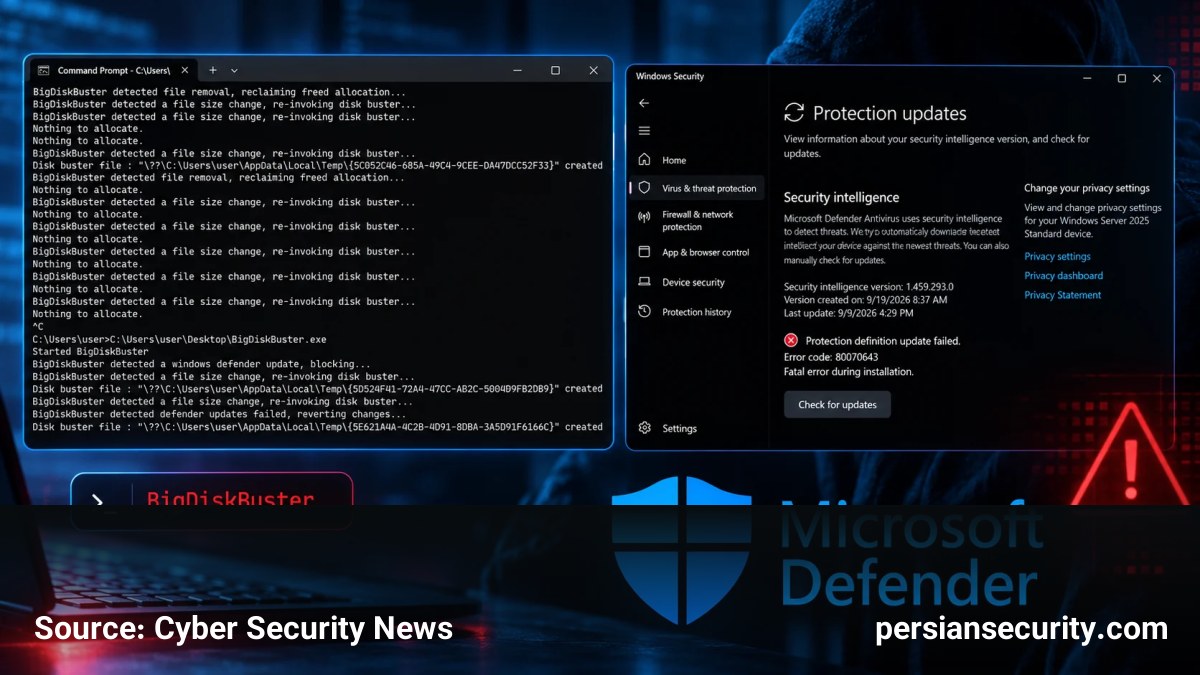
پژوهشگر امنیتی MSNightmare (معروف به Nightmare-Eclipse) یک اثبات مفهوم (PoC) جدید به نام BigDiskBuster را منتشر کرده است. این تکنیک از نوع Denial-of-Service (DoS) بوده و هدف آن جلوگیری از تکمیل بهروزرسانیهای پلتفرم و Security-Intelligence در آنتیویروس Microsoft Defender است.
مکانیسم عملکرد BigDiskBuster
برخلاف روشهای رایج، این ابزار مستقیماً Defender را غیرفعال نمیکند، بلکه از طریق دو استراتژی موازی، فرآیند بهروزرسانی را مختل میکند:
- اشباع فضای دیسک (Disk Exhaustion): این برنامه دایرکتوریهای مربوط به بهروزرسانیهای Defender در درایو C را رصد میکند. به محض شناسایی یک بهروزرسانی جدید، ابزار با ایجاد فایلهای مخفی و موقت در پوشه Temp کاربر، تمام فضای خالی باقیمانده دیسک را اشغال میکند تا فضای کافی برای نصب بهروزرسانی وجود نداشته باشد.
- قفل کردن فایلها (File Locking): این PoC با باز کردن فایل اجرایی MRT.exe (ابزار حذف نرمافزارهای مخرب ویندوز) و اعمال محدودیتهای دسترسی (Sharing Permissions)، مانع از دسترسی سایر پروسهها برای نوشتن یا حذف این فایل میشود.
ترکیب این دو روش باعث میشود عملیات Staging، نصب و حتی Rollback بهروزرسانیها با شکست مواجه شود. در محیطهای تست، این وضعیت منجر به نمایش خطای 0x80070643 در بخش Windows Security میگردد.
تحلیل ریسک و اثرات امنیتی
اهمیت این تکنیک در این است که Microsoft Defender برای شناسایی تهدیدات جدید به بهروزرسانیهای مداوم Engine و Intelligence وابسته است. مسدود کردن این کانالها باعث میشود سیستم در ظاهر فعال به نظر برسد، اما توانایی آن در شناسایی بدافزارهای جدید (Emerging Malware) به مرور زمان کاهش یابد و سیستم در برابر حملات Zero-Day آسیبپذیر شود.
راهکارهای شناسایی و مقابله برای تیمهای SOC
مدیران امنیت و تحلیلگران SOC برای شناسایی این نوع فعالیتها باید موارد زیر را رصد کنند:
- کاهش ناگهانی و غیرعادی فضای خالی دیسک در سیستمهای هدف.
- ایجاد فایلهای مخفی با حجم بالا در دایرکتوریهای Temp کاربران.
- بررسی Handleهای باز و مداوم روی فایل MRT.exe.
- رصد Event ID 2000 در مسیر
Applications and Services Logs > Microsoft > Windows > Windows Defender > Operational؛ نبود این Event یا تکرار خطاهای بهروزرسانی میتواند سیگنال حمله باشد.
در صورت شناسایی، توصیه میشود پروسههای مشکوک خاتمه یافته، فضای دیسک بازیابی شده و بهروزرسانیها به صورت دستی از طریق MpCmdRun.exe یا WSUS اجبار شوند.


