
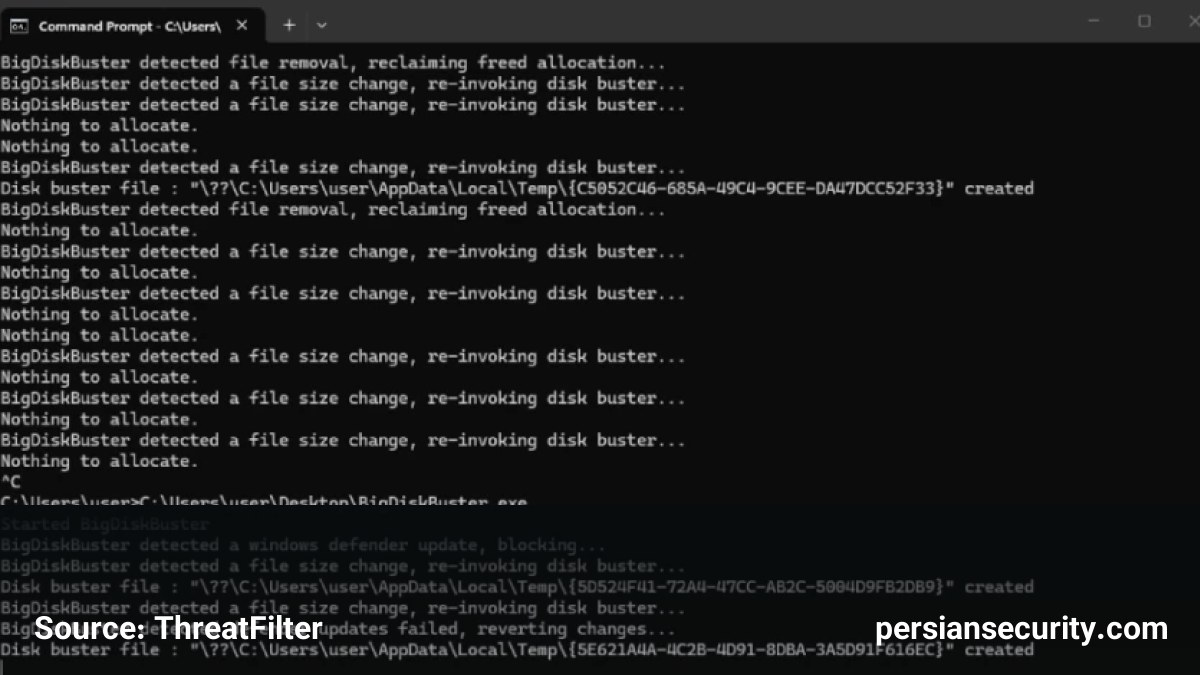
اخیراً یک ابزار Proof-of-Concept (PoC) با نام BigDiskBuster در گیتهاب منتشر شده است که میتواند فرآیند نصب بهروزرسانیهای پلتفرم و امضاهای (Signatures) آنتیویروس Microsoft Defender را مختل کند. این ابزار با اشغال کامل فضای در دسترس دیسک، مانع از تکمیل عملیات بهروزرسانی میشود.
مکانیزم عملکرد BigDiskBuster
این ابزار به طور مداوم درایو C را برای شناسایی دایرکتوریهای جدید در مسیرهای بهروزرسانی Defender رصد میکند. به محض اینکه Defender شروع به دانلود بهروزرسانیهای پلتفرم یا تعاریف بدافزار کند، BigDiskBuster یک فایل موقت مخفی (Hidden Temporary File) ایجاد میکند که حجم آن دقیقاً برابر با فضای خالی باقیمانده دیسک است. این اقدام باعث شکست در عملیات نوشتن فایلهای بهروزرسانی و در نتیجه توقف آپدیت میشود.
پس از شکست عملیات و حذف دایرکتوریهای موقت توسط Defender، این ابزار فایل ایجاد شده را حذف کرده و منتظر تلاش بعدی برای بهروزرسانی میماند. علاوه بر این، ابزار مذکور یک Handle روی فایل MRT.exe (ابزار حذف نرمافزارهای مخرب ویندوز) باز میکند تا از جایگزینی آن توسط Windows Update جلوگیری نماید.
تأثیرات امنیتی و وضعیت فعلاً
در صورت موفقیت این حمله، Microsoft Defender همچنان در پسزمینه اجرا میشود، اما محتوای شناسایی (Detection Content) آن قدیمی شده و توانایی شناسایی تهدیدات جدید را از دست میدهد. در حال حاضر هیچ Patch یا CVE رسمی برای این مورد منتشر نشده است و مایکروسافت هنوز توصیهای در این زمینه ارائه نداده است.
این متد با ابزار قبلی به نام UnDefend متفاوت است؛ در حالی که UnDefend از مصرف کنترلنشده منابع استفاده میکرد، BigDiskBuster مستقیماً فضای دیسک را هدف قرار میدهد. این تفاوت ساختاری نشان میدهد که بهروزرسانیهای ماه می احتمالاً این تکنیک جدید را پوشش نمیدهند.
راهکارهای شناسایی و مقابله
- بررسی دستی: مدیران سیستم میتوانند از طریق بخش Protection updates در تنظیمات Windows Security یا با اجرای دستور
Get-MpComputerStatusدر PowerShell، نسخههایAMEngineVersionوAMProductVersionرا بررسی کنند تا از بهروز بودن آنها مطمئن شوند. - مانیتورینگ: نظارت بر شکستهای مکرر بهروزرسانی Defender، کاهش شدید و ناگهانی فضای دیسک در درایو سیستم و شناسایی فایلهای مخفی حجیم در دایرکتوریهای موقت.
- کنترل دسترسی: استفاده از WDAC یا AppLocker برای محدود کردن اجرای فایلهای باینری ناشناخته جهت جلوگیری از اجرای این ابزار توسط مهاجم.


