
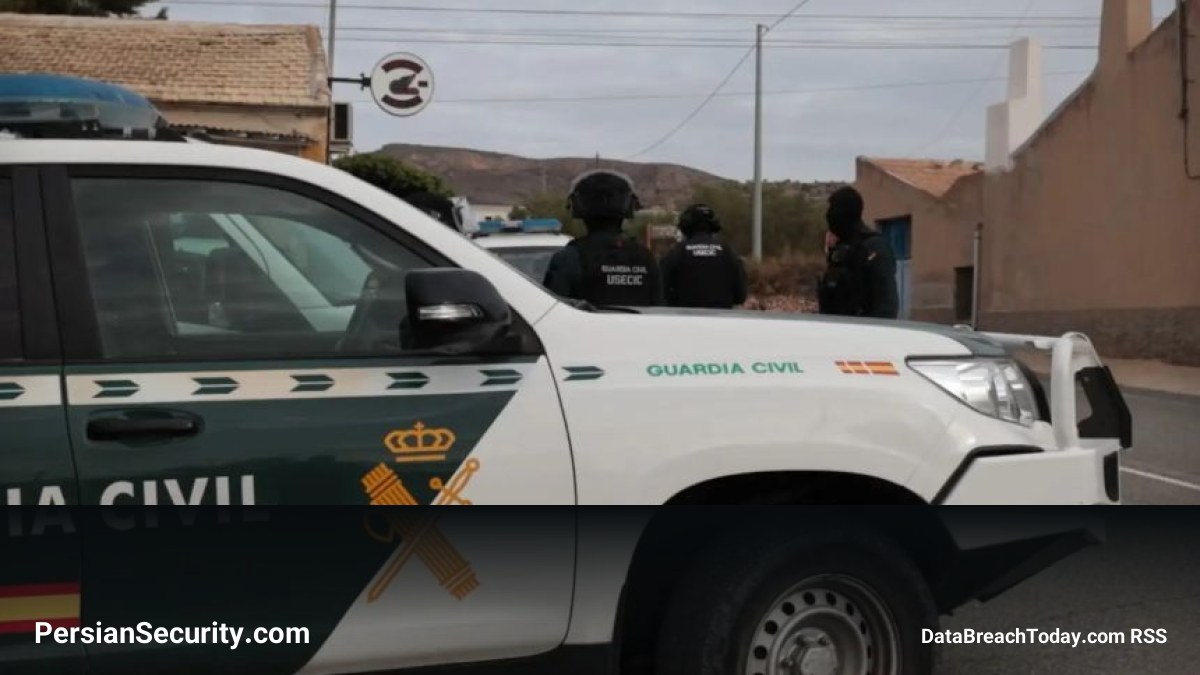
مقامات اسپانیا یک نوجوان ۱۶ ساله را که مظنون به مدیریت عملیات باجافزار (Ransomware) KillSec است، بازداشت کردند. تحقیقات نشان میدهد این گروه از ابتدای سال ۲۰۲۴ تاکنون در نزدیک به ۱,۰۰۰ حمله سایبری نقش داشته است.
جزئیات عملیات KillSwitch
این بازداشت در استان آلیکانته توسط گارد مدنی اسپانیا و پلیس منطقهای کاتالونیا صورت گرفت. این اقدام بخشی از یک عملیات گستردهتر به نام Operation KillSwitch به رهبری آلمان بود که با همکاری پلیس ۱۰ کشور مختلف و سازمانهای Europol و Eurojust اجرا شد. در جریان این عملیات، سایت دارکوب (Darkweb) KillSec که برای فشار بر قربانیان و افشای نام آنها استفاده میشد، توقیف و دستکم ۱۱۰ ترابایت از فایلهای سرقتی بازیابی شد.
ساختار سازمانی و متدهای حمله
بر اساس گزارش بازرسان آلمانی، گروه KillSec ساختار تخصصی داشت و وظایف را بین یک مدیر (Administrator)، یک توسعهدهنده (Developer)، یک مذاکرهکننده (Negotiator) و یک وابسته (Affiliate) تقسیم کرده بود. متدهای اصلی این گروه برای نفوذ شامل موارد زیر بود:
- بهرهبرداری از آسیبپذیریهای نرمافزاری (Software Vulnerabilities)
- دسترسیهای ناامن به فضای ذخیرهسازی ابری (Cloud Storage) و سایر سیستمها
- استفاده از هوش مصنوعی (AI) برای شناسایی اهداف و مدیریت زیرساختها
پیگیریهای بینالمللی و کیفری
علاوه بر نوجوان اسپانیایی، یک تبعه هلندی به نام «فؤاد التبریزی» با نام مستعار Archduke در بریتانیا بازداشت شد. او به اتهاماتی چون دسترسی غیرمجاز به رایانهها، تخریب سیستمهای حفاظتشده و اخاذگی متهم است و با مجازاتی تا ۱۰ سال زندان روبروست. همچنین در رومانی، یک فرد ۲۴ ساله به اتهام باجگیری و دسترسی غیرقانونی به سیستمهای رایانهای بازداشت شده است.
پلیس تأیید کرده است که از مجموع ۱,۰۰۰ حمله شناسایی شده، حدود ۵۰۰ مورد با موفقیت انجام شده و دادههای حساس قربانیان به زیرساختهای تحت کنترل مهاجمان منتقل شده است. در حال حاضر، بررسی سختافزارهای توقیف شده و ردیابی تراکنشهای ارز دیجیتال (Cryptocurrency) برای شناسایی قربانیان و متهمان احتمالی بیشتر ادامه دارد.
بهروزرسانی (اکتبر 2, 2026 — infosecurity-magazine.com)
بهروزرسانی: در ادامه عملیات KillSwitch، نیروهای انتظامی موفق شدند سایت افشای دادهها (Leak Site) و ۵ سرور اصلی این گروه را توقیف کنند. بر اساس تحلیلهای جدید، ۲۷۴ قربانی شناسایی شدهاند که بخش بزرگی از آنها در ایالات متحده (۳۵٪) و هند (۱۷٪) فعال هستند.
تحقیقات نشان میدهد KillSec علاوه بر نقش یک اپراتور باجافزار، به عنوان یک دلال داده (Data Broker) نیز فعالیت میکرده و دادههای سرقتی را با قیمتهایی بین ۵,۰۰۰ تا ۵۰۰,۰۰۰ دلار به فروش میرسانده است.
همچنین، مقامات قضایی از صدور کیفرخواست و بازداشت «فؤاد التبریزی» (Fouad Eltibrizi) با نام مستعار Archduke خبر دادند. وی یک تبعه هلندی مقیم بریتانیا است که به اتهامات مربوط به هک و اخاذگی بازداشت شده و با مجازاتی تا ۱۰ سال زندان روبروست.

