
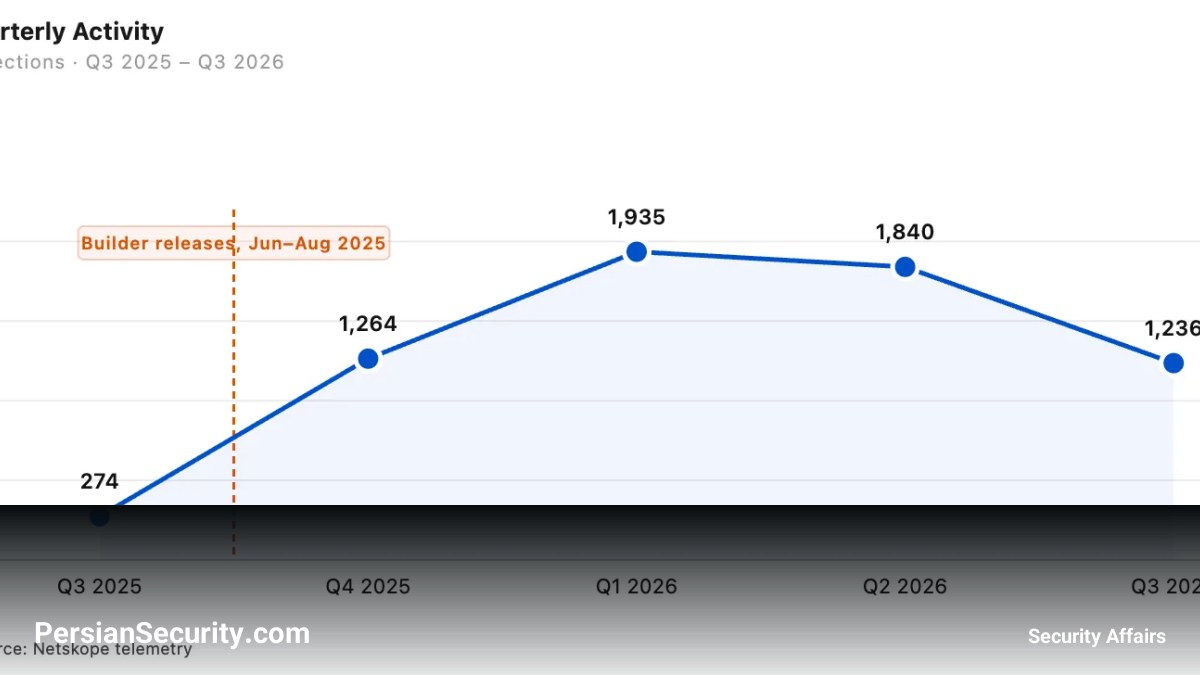
گزارشهای اخیر Netskope نشان میدهد که بدافزار XWorm از یک ابزار ساده سرقت اطلاعات (Infostealer) به یک پلتفرم جامع جاسوسی تبدیل شده است. بر اساس تحلیلهای Threat Labs، در سال گذشته چهار نسخه متمایز از این بدافزار بهطور همزمان در محیط واقعی شناسایی شدهاند و تعداد شناساییهای مربوط به آن در سه ماهه سوم سال ۲۰۲۶، چهار برابر نسبت به سال گذشته افزایش یافته است.
نقش نشت کد منبع در گسترش بدافزار
عامل اصلی این جهش، انتشار عمومی ابزار سازنده (Builder) کرک شده XWorm در ژوئن ۲۰۲۵ و سپس نشت کد منبع نسخه ۶.۴ در ماه اوت همان سال بود. این اتفاقات باعث شد دسترسی به این ابزار برای عاملهای تهدید (Threat Actors) تسهیل شود و حجم حملات بهطور چشمگیری افزایش یابد. دادهها نشان میدهد که در ابتدای سال ۲۰۲۶، میزان شناساییها به هفت برابر سطح اولیه رسیده بود.
تحلیل نسخهها و قابلیتهای فنی
پس از انتشار گزارش نسخه ۶.۰، چهار نسخه جدید شامل V6.4، V6.5 (با نام XWorm Reborn)، V7.2 و V7.4 شناسایی شدند. تعداد پلاگینهای این بدافزار از ۳۵ به ۴۶ مورد افزایش یافته که شامل ماژولهای جدیدی نظیر Rootkit، Cmstp-Bypass و SteamTokenRecovery است. برخی از ویژگیهای فنی نسخههای جدید عبارتند از:
- نسخه V7.2: استفاده از مکانیزمهای پیشرفته برای پنهانسازی فعالیتها و بهکارگیری ۶ تکنیک مختلف برای شناسایی و جلوگیری از اجرا در محیطهای تحلیل مجازی (Virtual Analysis Environments).
- نسخه V7.4: معرفی یک سیستم تحویل فایل (Dropper) جدید، استفاده از تکنیکهای گذر از سیستمهای نظارتی امنیتی ویندوز و تغییر کانال ارتباطی برای دریافت دستورات.
قابلیتهای جاسوسی و دور زدن MFA
بحرانیترین بخش تکامل XWorm، افزودن قابلیتهای نظارتی پیشرفته است که در سه پلاگین اصلی متمرکز شده است:
- HBrowser: این پلاگین به مهاجم اجازه میدهد نمای زنده (Live View) از مرورگر قربانی داشته باشد و دستورات کیبورد و ماوس را بهطور مستقیم ارسال کند. از آنجایی که مهاجم به جلسات (Sessions) فعال مرورگر دسترسی دارد، میتواند بدون نیاز به سرقت رمز عبور یا عبور از احراز هویت چندعاملی (MFA)، مستقیماً وارد حسابهای کاربری شود.
- Maps: این قابلیت با تغییر تنظیمات سیستمی ویندوز، درخواستهای اجازه دسترسی (Permission Prompt) را حذف کرده و مختصات دقیق GPS یا مکان مبتنی بر IP قربانی را استخراج میکند.
- Microphone: امکان ضبط صدای هر دستگاه متصل به سیستم و استریم آن بهصورت لحظهای و رمزنگاری شده برای مهاجم را فراهم میکند.
توصیههای امنیتی برای مدیران SOC و CISOها
درس کلیدی این گزارش برای تیمهای امنیتی این است که MFA بهتنهایی نمیتواند از حسابها محافظت کند، مشروط بر اینکه مهاجم بتواند به یک جلسه فعال مرورگر (Active Browser Session) دسترسی پیدا کند. این آسیبپذیری روی تمامی حسابهای وارد شده در سیستمهای آلوده اثرگذار است. توصیه میشود بر شناسایی رفتارهای غیرعادی در ترافیک شبکه و نظارت بر تغییرات غیرمجاز در تنظیمات سیستمی ویندوز تمرکز شود.


