
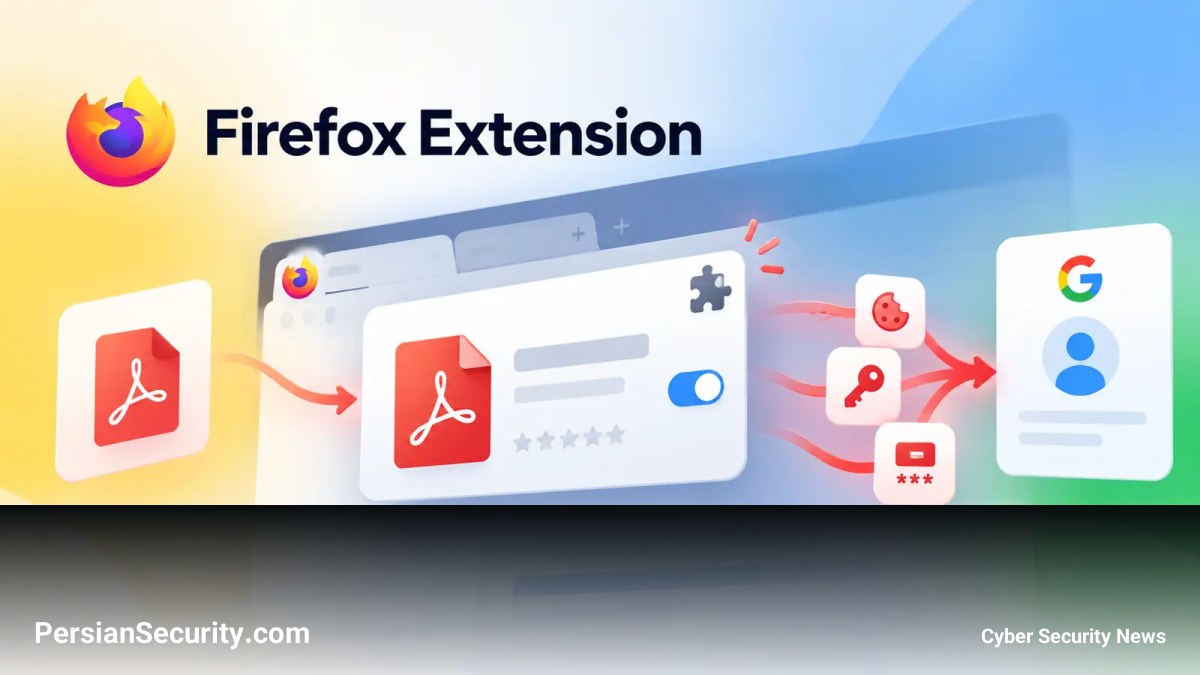
یک افزونه (Extension) مخرب در مرورگر فایرفاکس که با ظاهر یک ابزار بازگشایی اسناد PDF محافظتشده طراحی شده است، میتواند دسترسیهای فعال کاربر به حسابهای گوگل را سرقت کرده و مسیر را برای تصاحب کامل حساب (Account Takeover) هموار کند.
مکانیزم پنهانسازی و دور زدن بررسیها
این افزونه برای دور زدن فرآیند بررسی (Review) در فروشگاه افزونههای فایرفاکس، در زمان نصب هیچ کد مشکوکی ندارد. این ابزار پس از نصب، دستورات مخرب خود را از یک سرور خارجی دریافت میکند. طبق گزارش Socket.dev، این افزونه در تاریخ ۳ سپتامبر ۲۰۲۶ منتشر شده و نسخه ۱.۴ آن در ۱۱ سپتامبر به حالت مخرب تغییر یافته است.
تحلیل فنی روند حمله
- دریافت Payload: پنج ثانیه پس از نصب، افزونه صفحهای مشابه سرویسهای گوگل را باز میکند. یک اسکریپت در این صفحه، تنظیمات مورد نیاز را از طریق یک Message Bridge به افزونه ارسال کرده و مانیتورینگ ترافیک گوگل را فعال میکند.
- تزریق اسکریپت (Script Injection): افزونه از رابط کاربری واقعی Google Sign-in برای شناسایی حساب فعال استفاده میکند و سپس یک اسکریپت تصاحب حساب را در Session کاربر تزریق میکند.
- سرقت Session Cookie: در حالی که یک پیام تأیید (Validation) تمامصفحه برای گمراه کردن کاربر نمایش داده میشود، افزونه پاسخهای گوگل را برای یافتن Session Cookie رصد کرده و آن را به همراه جزئیات حساب برای مهاجم ارسال میکند.
- تغییر رمز عبور: در صورتی که سیستمهای امنیتی گوگل درخواست بازنشانی رمز عبور دهند، اسکریپت مخرب به صورت خودکار رمز جدیدی تولید کرده، آن را وارد و فرم را ارسال میکند، در حالی که کاربر همچنان پیام تأیید جعلی را روی صفحه میبیند.
توصیههای امنیتی برای مدیران SOC و کاربران
با توجه به اینکه دسترسی به یک Session فعال میتواند بدون نیاز به رمز عبور اصلی، حساب را به خطر بیندازد، اقدامات زیر توصیه میشود:
- برای کاربران: حذف فوری افزونه، خروج از تمامی Sessionهای فعال گوگل از طریق یک دستگاه مورد اعتماد، ابطال Tokenهای فعال و تغییر رمز عبور.
- برای مدیران شبکه و SOC: مسدودسازی زیرساختهای مهاجم، بررسی سوابق نصب افزونهها در سازمان و تحلیل رویدادهای امنیتی حسابها برای شناسایی تغییرات غیرمنتظره در رمز عبور یا اطلاعات بازیابی (Recovery).


