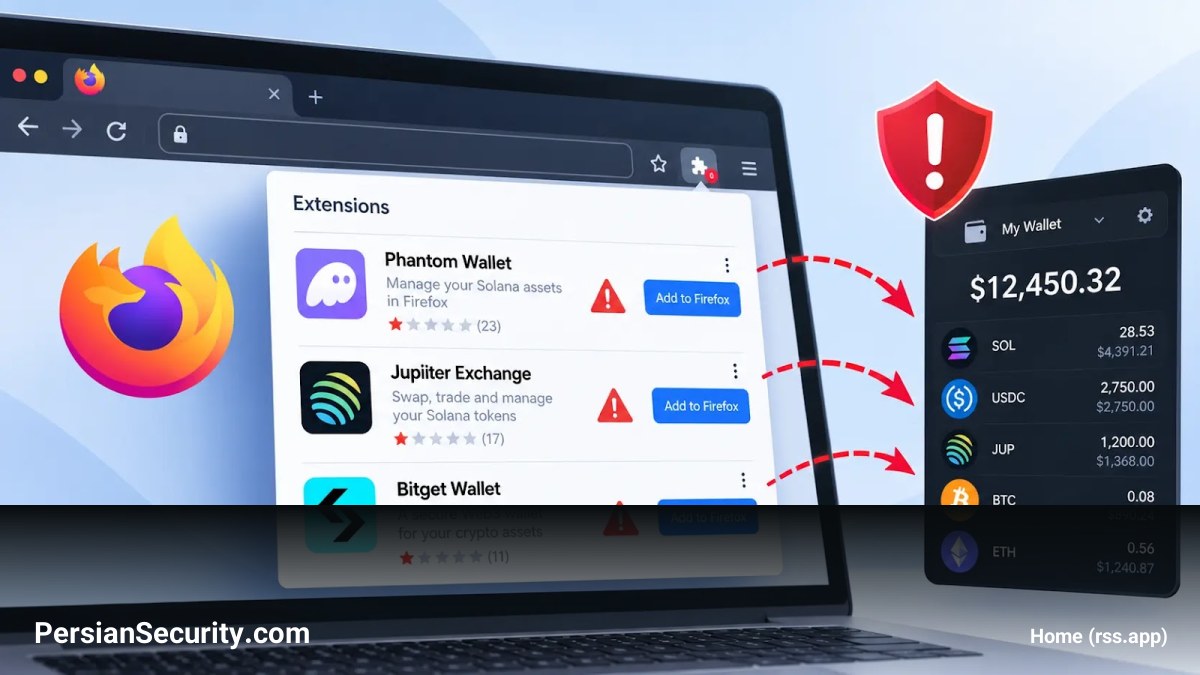
گزارشهای جدید نشان میدهد که سه افزونه مخرب در مرورگر فایرفاکس (Firefox) با جعل نام برندهای محبوب Phantom، Jupiter و Bitget، برای سرقت عبارتهای بازیابی (Recovery Phrases) و کلیدهای خصوصی (Private Keys) کیف پولهای ارز دیجیتال طراحی شدهاند.
مکانیزم حمله و زیرساخت
این کمپین ترکیبی از برندینگ فریبنده، بدافزارهای سرقت اطلاعات (Credential Stealers) و تزریق کد JavaScript از راه دور است. اطلاعات سرقت شده از طریق زیرساختی تحت دامنه bonto[.]io منتقل میشدند. هر سه افزونه پیش از انتشار جزئیات توسط محققان Socket در تاریخ ۲۷ اکتبر ۲۰۲۶، از فروشگاه افزونههای فایرفاکس حذف شدند.
تحلیل فنی افزونهها
- Phantom: این افزونه با نام «OFFICIAL PHANTOM WALLET (Firefox Update)» منتشر شده بود. یک Loader در فایل
serviceWorker.jsتعبیه شده بود که با استفاده از کدهای کاراکتری، آدرسphantom[.]bonto[.]ioرا بازسازی کرده و دستورات لازم را از Endpoint مربوطه دریافت میکرد. این افزونه با تزریق کد در تبهای مرورگر، فیلدهای ورودی و رویدادهای Paste را برای شناسایی Seed-phrase و کلیدهای خصوصی شبکههای Solana و Ethereum اسکن میکرد. - Jupiter: این نسخه دارای یک فایل
background.jsتروجانشده بود که هنگام Import کردن کیف پول، عبارتهای بازیابی را استخراج میکرد. همچنین یک فایلhook.jsبرای جمعآوری اطلاعات از Clipboard و ورودیهای صفحه به دامنهjupiter[.]bonto[.]ioارسال میکرد. - Bitget: این افزونه با نام داخلی «TabFlow Pro»، ترکیبی از اسکن صفحه و یک Worker در پسزمینه بود که دسترسی به Storage کیف پول را هنگام رمزگشایی Seedها رهگیری میکرد و کاربران را به یک صفحه Import محلی و جعلی هدایت مینمود.
تکنیکهای پیشرفته و تحلیل بدافزار
عامل تهدید (Threat Actor) در این حمله از Unicode Homoglyphs (کاراکترهای بصری مشابه) برای تقلید از نام کیف پولهای اصلی استفاده کرده است. همچنین، محققان متوجه شدند که افزونه Phantom شامل کدهای Backend مبتنی بر Node.js بود که برای ثبت اسرار، ارسال آنها از طریق تلگرام و تخلیه داراییها (Drain) در ۹ شبکه بلاکچین مختلف طراحی شده بود.
نکته قابل توجه، یافتن دستورالعملهای AI Jailbreak در فایلهای CLAUDE.md بود که احتمال میدهد مهاجمان برای توسعه بدافزار یا دور زدن فرآیندهای بررسی امنیتی از هوش مصنوعی کمک گرفته باشند.
توصیههای امنیتی
کارشناسان توصیه میکنند افزونههای کیف پول را تنها از وبسایتهای رسمی سازندگان نصب کنید. در صورتی که عبارت بازیابی یا کلید خصوصی شما در معرض این افزونهها قرار گرفته است، بلافاصله داراییهای خود را به یک کیف پول جدید در یک دستگاه پاک و امن منتقل کرده و کیف پول قبلی را کاملاً Compromised (آلوده) در نظر بگیرید.