
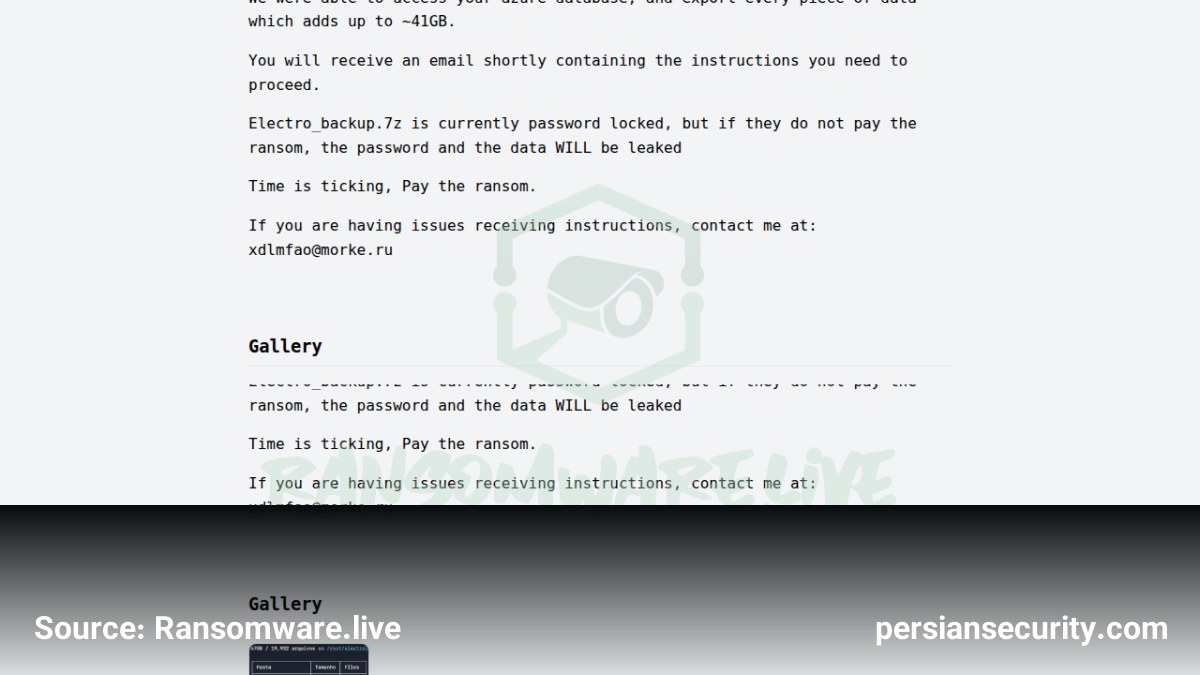
گروه باجافزاری Emperador در تازهترین اقدام خود، شرکت سوئدی Electrolux را به عنوان قربانی جدید خود معرفی کرد. این شرکت چندملیتی که در زمینه تولید لوازم خانگی (از جمله یخچال، ماشین لباسشویی و اجاق گاز) فعالیت میکند، هدف یک حمله سایبری گسترده قرار گرفته است.
جزئیات نشت دادهها
طبق ادعای مهاجمان، آنها توانستهاند به پایگاه دادههای Azure این شرکت دسترسی پیدا کنند و حجم قابل توجهی از اطلاعات را استخراج نمایند. جزئیات این نشت دادهها به شرح زیر است:
- حجم کل دادههای استخراج شده: حدود 41 گیگابایت
- بخش منتشر شده اولیه: 12.7 گیگابایت (در قالب فایل Electro_backup.7z)
- بردار حمله: دسترسی غیرمجاز به Cloud Database (Azure)
وضعیت فعلاً و تهدیدات
در حال حاضر، بخشی از دادههای استخراج شده به صورت رمزگذاری شده منتشر شده است. گروه Emperador تهدید کرده است که در صورت عدم پرداخت باج، رمز عبور فایلها منتشر شده و تمامی دادههای حساس در فضای عمومی قرار خواهد گرفت. این گروه همچنین از طریق ایمیلهای اختصاصی، دستورالعملهای پرداخت باج را برای مدیریت این شرکت ارسال کرده است.
تحلیل فنی برای مدیران SOC
این حادثه نشاندهنده اهمیت بازنگری در پیکربندیهای امنیتی محیطهای Cloud Native و مدیریت دسترسیها (IAM) در سرویسهای Azure است. نشت دادههای حجیم از دیتابیسهای ابری معمولاً نتیجه پیکربندیهای نادرست (Misconfiguration) یا سرقت اعتبارنامههای دسترسی (Credential Theft) است.


