
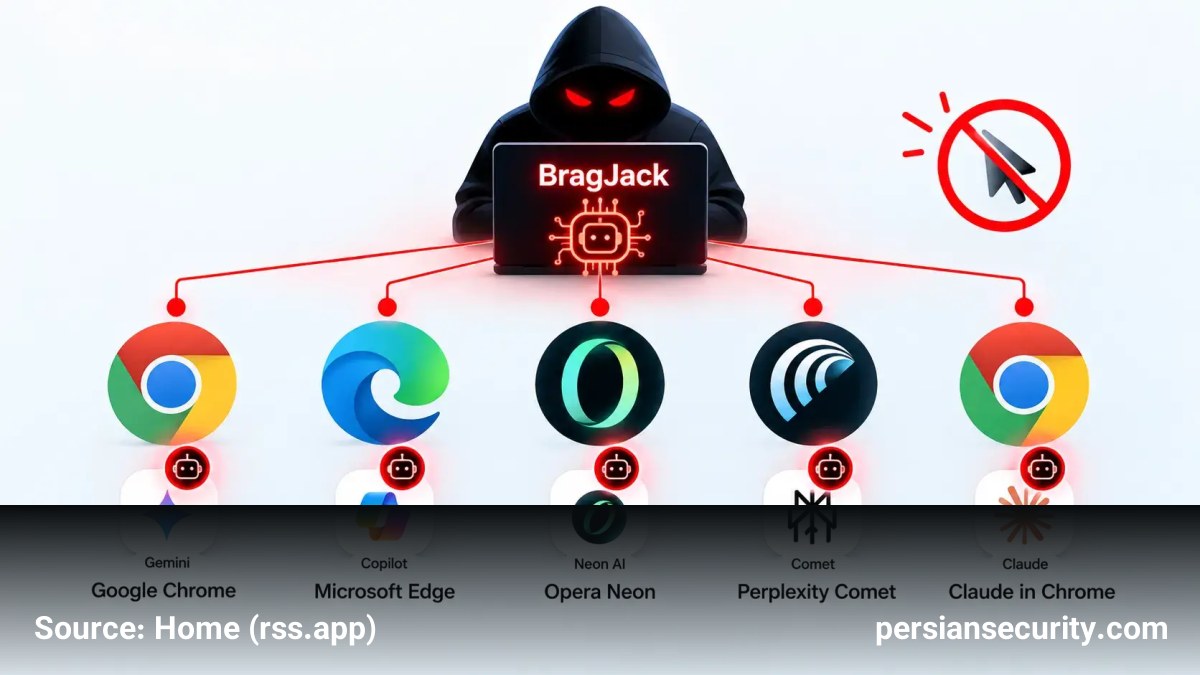
پژوهشگران امنیتی تکنیک جدیدی از حملات Zero-Click را تحت عنوان BragJack شناسایی کردهاند. این متد به افزونههای (Extensions) مخرب اجازه میدهد تا دستیارهای هوش مصنوعی داخلی در مرورگرهای محبوب از جمله Google Chrome، Microsoft Edge، Opera Neon، Perplexity Comet و Claude را به کنترل خود درآورند.
مکانیزم حمله و مفهوم Prompt-Forcing
این آسیبپذیری ریشه در معماری مشترک مرورگرهای مدرن دارد که در آنها دستیار AI به دو بخش تقسیم شده است: یک «مغز» ابری برای پردازش درخواستها و یک مؤلفه محلی (Local Component) در مرورگر که دسترسی گستردهای به تبها، دادههای مرور، فایلها و منابع دستگاه دارد.
حمله BragJack به جای استفاده از روشهای سنتی Prompt Injection (تزریق دستورات مخرب در محتوای غیرقابل اعتماد)، از تکنیکی به نام Prompt-Forcing استفاده میکند. در این روش، یک افزونه مخرب با دستکاری یا جعل کانالهای ارتباطی مورد اعتماد بین بخش ابری و محلی، دستورات را مستقیماً به Agent محلی ارسال میکند. این امر به مهاجم اجازه میدهد تا جریان کامل دستورات و زمانبندی اجرای آنها را مدیریت کند.
تأثیرات بر مرورگرهای مختلف
- Google Chrome: افزونههای مخرب میتوانند درخواستهای شبکه مرتبط با Gemini را دستکاری کرده و منجر به اجرای کد (Code Execution) شوند. این موضوع دسترسی به فایلهای محلی، اسکرینشاتها و حتی میکروفون و دوربین را ممکن میسازد (CVE-2026-0628).
- Perplexity Comet: این مرورگر شدیدترین تأثیر را پذیرفته است؛ زیرا Agent آن دسترسیهای بسیار گستردهای دارد. مهاجمان میتوانند از طریق دامنههای تست (مانند testing.perplexity.com) دستورات را بدون محدودیتهای دامنه اصلی اجرا کنند (CVE-2026-55945).
- Microsoft Edge: حمله در این مرورگر از طریق سوءاستفاده از یک صفحه مارکتینگ مورد اعتماد و ایجاد یک Race Condition بین حالتهای «Think» و «Do» در Agent هوش مصنوعی صورت میگیرد.
- Opera Neon و Claude: در Opera، اسکریپتهای تزریق شده از سایتهای تحت کنترل Opera میتوانند Agent را فعال کنند، در حالی که در Claude، حمله از طریق تعاملات افزونه به افزونه (Extension-to-Extension) رخ میدهد.
چالشهای امنیتی و توصیهها
حمله BragJack نشاندهنده ریسکهای نوظهور در نرمافزارهای Agentic است. ابزارهای امنیتی سنتی که تنها بر شناسایی فایلهای باینری یا اسکریپتهای مخرب تمرکز دارند، ممکن است نتوانند فعالیتهای یک AI Agent را که در ظاهر مجاز اما در باطن غیرقانونی است، شناسایی کنند.
توصیههای فنی برای سازمانها:
– اعمال کنترلهای سختگیرانه بر نصب افزونههای مرورگر و حذف موارد غیرضروری.
– بهروزرسانی سریع مرورگرها و دستیارهای AI.
– مانیتورینگ فعالیتهای غیرعادی Agentهای مرورگر.
توصیههای برای توسعهدهندگان:
– پیادهسازی جداسازی سختگیرانه مبدأ (Strict Origin Isolation).
– کاهش سطح دسترسی (Privileges) Agentها و حذف Endpointهای توسعه در نسخههای نهایی.


