
گزارش اخیر Unit 42 از شرکت Palo Alto Networks، یک عملیات پیچیده و چندمرحلهای را توصیف میکند که در آن مهاجمان با هدف قرار دادن یک ارائهدهنده خدمات مدیریتشده (MSP) در حوزه تلکام، موفق شدند به بیش از ۵۰۰ دیوار آتش (Firewall) نفوذ کنند. این حمله که تحت نام خوشه CL-STA-0954 (یا UNC5820) ردیابی میشود، از یک نقطه مرکزی برای تسخیر صدها شبکه مختلف استفاده کرده است.
مرحله اول: نفوذ به سیستم مدیریت مرکزی
نقطه ورود مهاجمان، بهرهبرداری از آسیبپذیری CVE-2024-47575 (موسوم به FortiJump) در یک دستگاه FortiManager بود. این آسیبپذیری به عامل تهدید اجازه داد تا بدون نیاز به احراز هویت، یک دستگاه مجازی جعلی را در پورت TCP 541 ثبت کند. در عرض چند دقیقه، مهاجمان آرشیوی حاوی پیکربندیهای جاری (Running Configurations)، متریالهای رمزنگاری و فایلهای پایگاه داده مربوط به بیش از ۵۰۰ دیوار آتش FortiGate را استخراج کردند.
این دادهها شامل شماره سریالها، IPهای عمومی، جداول مسیریابی، اعتبارنامههای VPN و کلیدهای اعتماد رمزنگاری بود. از آنجایی که رمزهای عبور به صورت متن رمزگذاریشده بازگشتپذیر (Reversible Ciphertext) ذخیره شده بودند، مهاجمان توانستند آنها را رمزگشایی کرده و نشستهای غیرمجاز SSL/VPN را به بخشهای مدیریتی شبکه داخلی برقرار کنند.
مرحله دوم: استقرار بدافزار PEERSTITCH
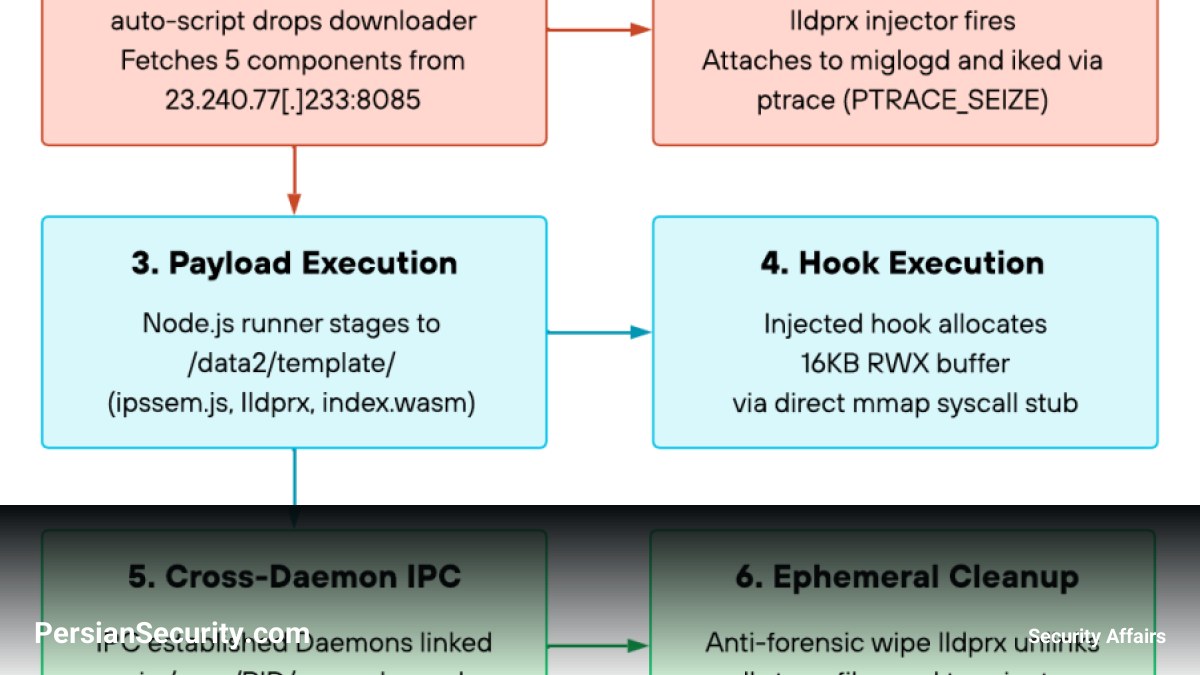
در مرحله بعد، مهاجمان از آسیبپذیری CVE-2025-61624 (یک نقص Path Traversal در موتور auto-script سیستمعامل FortiOS) برای استقرار ایمپلنت جدیدی به نام PEERSTITCH استفاده کردند. این بدافزار که یک فایل باینری ۶۴ بیتی ARM64 است، رفتاری بسیار غیرمعمول و پیشرفته دارد:
- عدم حضور در دیسک: PEERSTITCH هیچ فایل دائمی روی دیسک باقی نمیگذارد و هیچ پورتی را برای گوش دادن (Listening) باز نمیکند.
- تزریق در حافظه: این بدافزار خود را به دو دیمون (Daemon) قانونی FortiOS، یعنی پردازش Logging و سرویس VPN تزریق میکند.
- پل ارتباطی مخفی: بدافزار یک پل ارتباطی در حافظهای که قبلاً به این پردازشها تخصیص داده شده ایجاد میکند و از طریق سیستمفایل
/procلینوکس، توکنهای نشست را منتقل میکند تا بررسیهای امنیتی FortiOS را کاملاً دور بزند.
به دلیل ماهیت Memory-only، ابزارهای بررسی یکپارچگی (Integrity Checker) شرکت Fortinet قادر به شناسایی این ایمپلنت نیستند، زیرا این ابزارها فایلهای روی دیسک را اسکن میکنند و PEERSTITCH هرگز روی دیسک مستقر نمیشود.
تداوم دسترسی و پاکسازی ردپای حمله
عامل تهدید برای ایجاد یک کانال فرمان و کنترل (C2) ثانویه، از ماژول مدیریت گواهینامه داخلی Apache در دیوار آتشها سوءاستفاده کرد. آنها دستورات Shell را در فیلد نام دامنه درخواستهای اعتبارسنجی گواهینامه جاسازی کردند تا یک Reverse Shell پایدار و قانونی ایجاد کنند.
برای جلوگیری از شناسایی، مهاجمان اقدامات زیر را انجام دادند:
- توقف دیمونهای logging و syslog پیش از اجرای اسکریپتهای مخرب.
- پاکسازی کامل Crash Logها.
- حذف خودکار حسابهای مدیر جعلی و اشیاء اسکریپتی بلافاصله پس از اجرا.
- جایگزینی فایل پیکربندی مخرب ACME با متنهای عادی.
توصیه استراتژیک برای مدیران امنیت
نکته حیاتی در این حمله این است که صرفاً بهروزرسانی (Patching) سیستم FortiManager، سرقت دادهها را جبران نمیکند. کلیدهای رمزنگاری سرقت شده تا زمانی که به صورت دستی در تکتک دستگاههای مدیریتشده تغییر (Rotate) نکنند، معتبر باقی میمانند. این حادثه نشان میدهد که پلتفرمهای مدیریت مرکزی، باارزشترین هدف در شبکه هستند و نفوذ به آنها میتواند منجر به یک حادثه امنیتی زنجیره تأمین (Supply-chain) در مقیاس وسیع شود.


