
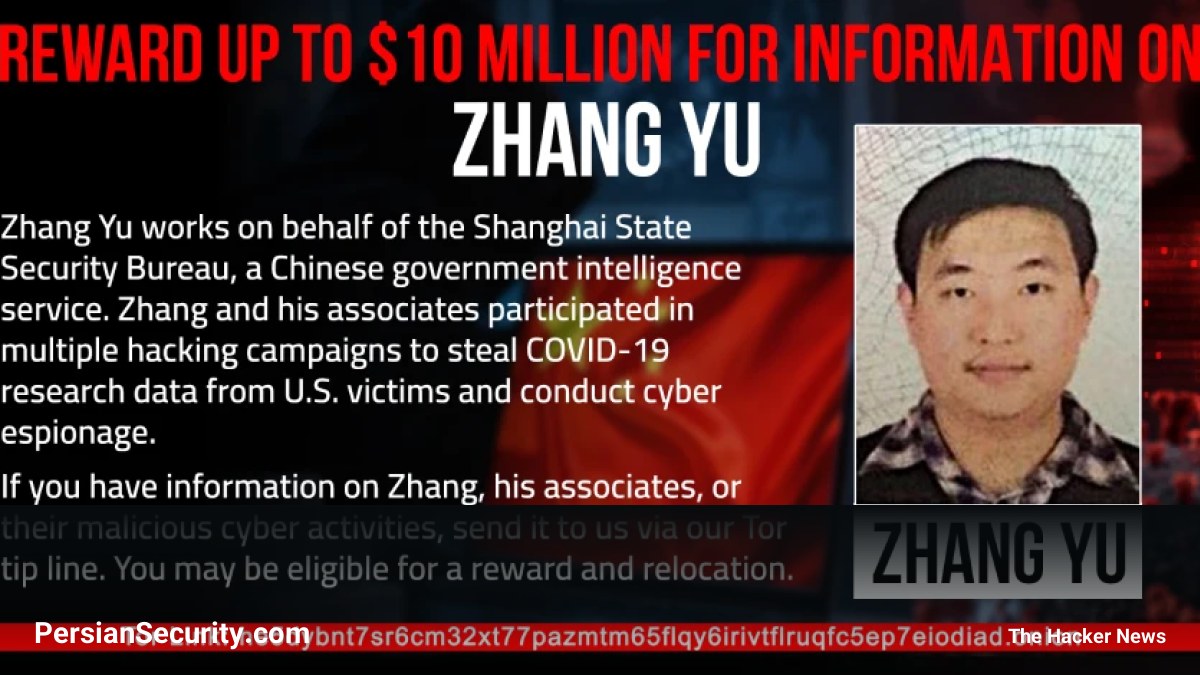
وزارت امور خارجه ایالات متحده مبلغ ۱۰ میلیون دلار را به عنوان جایزه برای دریافت اطلاعاتی که منجر به شناسایی یا مکانیابی «ژانگ یو» (Zhang Yu) شود، تعیین کرده است. این تبعه چین در ارتباط با حملات سال ۲۰۲۱ به سرورهای مایکروسافت اکسچنج (Microsoft Exchange Server) که تحت عنوان گروه HAFNIUM شناخته میشوند، متهم شده است.
جزئیات اتهامات و ساختار عملیاتی
ژانگ یو و شخص دیگری به نام «ژو زووی» (Xu Zewei) در دادگاه فدرال ہیوستن با ۹ مورد اتهام مواجه هستند. طبق اسناد دادگاه، ژانگ یو به عنوان مدیر شرکت Shanghai Firetech فعالیت میکرده و وظایف محول شده از سوی اداره امنیت دولتی شانگهای (شاخه ای از وزارت امنیت دولتی چین یا MSS) را اجرا میکرده است.
مقامات امنیتی ایالات متحده معتقدند چین از شرکتهای خصوصی و پیمانکاران برای پنهان کردن نقش دولت در عملیاتهای سایبری استفاده میکند. در همین راستا، «ژو زووی» که از طریق شرکت Shanghai Powerock فعالیت میکرد، در جولای ۲۰۲۵ در میلان دستگیر و سپس به ایالات متحده مسترد شد.
اهداف و متدهای مورد استفاده در حملات
بر اساس کیفرخواست، این عملیات در دو مرحله اجرا شده است:
- مرحله اول (اوایل ۲۰۲۰): هدف قرار دادن دانشگاهها و دانشمندانی که روی واکسنها، درمانها و آزمایشهای مربوط به کووید-۱۹ (COVID-19) کار میکردند.
- مرحله دوم (اواخر ۲۰۲۰): بهرهبرداری از نقاط ضعف سرورهای مایکروسافت اکسچنج در کمپینی که بعدها HAFNIUM نامیده شد.
در ۳۰ ژانویه ۲۰۲۱، گزارش شد که شبکه یکی از دانشگاههای تگزاس مورد نفوذ قرار گرفته است. همچنین یک شرکت حقوقی بینالمللی با دفتر در واشینگتن از دیگر قربانیان این حملات بوده است.
تأثیرات گسترده و پاسخ مایکروسافت
مایکروسافت در ۲ مارس ۲۰۲۱ حملات اکسچنج را افشا کرد و برای چهار آسیبپذیری از نوع زیرو دِی (Zero-Day)، از جمله آسیبپذیری معروف ProxyLogon، وصلههای امنیتی منتشر نمود. این شرکت عامل تهدید (Threat Actor) را گروه HAFNIUM توصیف کرد که اکنون با نام Silk Typhoon ردیابی میشود.
بر اساس گزارشهای FBI، کمپین HAFNIUM منجر به نفوذ در بیش از ۱۲,۷۰۰ سازمان در ایالات متحده شده است. دولتهای متحد ایالات متحده تأیید کردهاند که این حملات توسط هکرهای وابسته به وزارت امنیت دولتی چین (MSS) سازماندهی شده بود.


