
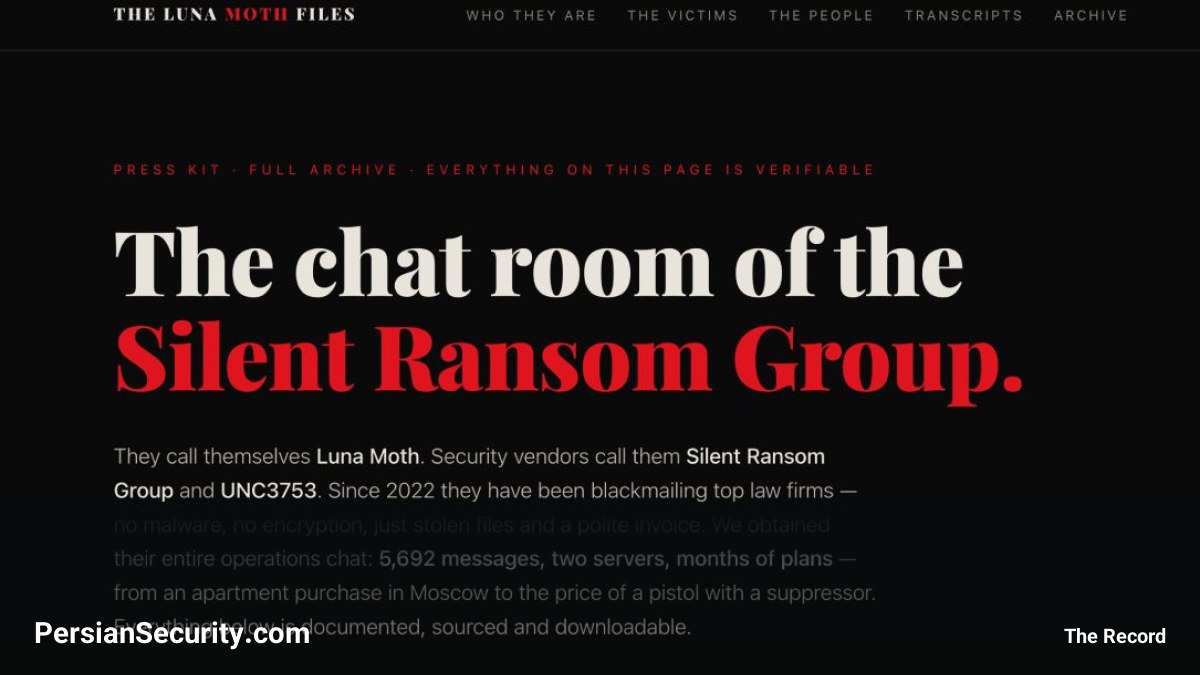
بر اساس چتهای افشا شده از یک گروه اخاذی مستقر در روسیه، این عاملان تهدید (Threat Actor) برنامههای پیچیدهای برای اعزام نیروهای عملیاتی به دفاتر حقوقی در ایالات متحده، ربودن مدیران تجاری و حتی جذب پرسنل نظامی برای جاسوسی از نیروهای هستهای زیردریایی داشتهاند.
استفاده از عاملان فیزیکی برای نفوذ
این گروه که با نامهای Silent Ransom Group، Luna Moth و Chatty Spider شناخته میشود، از تاکتیکی غیرمعمول استفاده میکند: استخدام افرادی که آنها را «عامل» (Agent) مینامند تا به صورت فیزیکی به دفاتر قربانیان نفوذ کنند. طبق گزارشهای FBI، این افراد با جعل هویت کارکنان IT یا استفاده از ترفندهای اجتماعی، دسترسی فیزیکی به سیستمها پیدا کرده و دادهها را از طریق فلشمموری (Flash Drive) سرقت میکنند.
در چتهای افشا شده، ایدههایی مانند استفاده از لباسهای تحویل غذا (پیتزا) برای عبور از پذیرش، ساخت ماسکهای مشابه وکلا و استفاده از عینکهای هوشمند برای ضبط محیط داخلی دفاتر ذکر شده است. همچنین فهرستی از تجهیزات خریداری شده شامل چاپرهای UV و مواد هولوگرافیک برای جعل کارتهای شناسایی مشاهده شده است.
مدل جذب نیرو و عملیات
این گروه عاملان خود را از طریق تبلیغات پولی در تلگرام، تحت پوشش آگهیهای استخدامی معمولی (مانند پیک یا نیروی امنیتی) جذب میکند. بررسیها نشان میدهد که فرآیند جذب بسیار سختگیرانه است و تنها یک از هر ۱۰ نفر جذب شده، برای عملیات قابل استفاده تشخیص داده میشوند. بسیاری از این نیروها پس از دریافت مبلغ اولیه ناپدید شده یا در لحظه ورود به دفاتر دچار تردید شدهاند.
ساختار اخاذی و سود مالی
مدیریت قربانیان در این گروه مشابه یک خط لوله فروش (Sales Pipeline) است که مراحل آن از «چت» شروع شده و به ترتیب به «پیشنهاد»، «قرارداد» و در نهایت «طلا» (Gold) میرسد. در اسناد افشا شده، ادعاهایی مبنی بر دریافت حدود ۲۰۰ میلیون دلار در قالب تسویه حساب از دهها سازمان (عمدتاً دفاتر حقوقی) وجود دارد، هرچند این ارقام به طور مستقل تایید نشدهاند.
هدفگیری زیرساختهای نظامی و جاسوسی
علاوه بر اخاذی مالی، این گروه تلاش کرده است تا از طریق محیطهای غیررسمی (مانند کلوبها در نزدیکی پایگاههای دریایی)، ملوانان آمریکایی را برای کسب اطلاعات محرمانه درباره جابجایی نیروهای هستهای زیردریایی جذب کند. همچنین در برخی گفتگوها، هدف قرار دادن کارکنان ارشد پیمانکاران نظامی ارتش آمریکا مطرح شده است.
امنیت عملیاتی (OPSEC) و تغییر برند
رهبران این گروه بر رعایت شدید OPSEC تاکید داشتهاند؛ از جمله هشدار درباره عدم استفاده از iPhone به دلیل احتمال نظارت دولت آمریکا و توصیه به سفر به کشورهایی با ریسک استرداد پایین مانند اتیوپی. در آخرین پیامهای این آرشیو، اشاره شده است که گروه قصد دارد با برند جدیدی به نام Sleepless Threat فعالیت خود را از سر بگیرد تا به یک «جنبش اجتماعی» تبدیل شود که در آن افراد داوطلبانه اطلاعات ارزشمند را سرقت کنند.
بهروزرسانی (اکتبر 9, 2026 — Ransomware.live)
بهروزرسانی: گروه باجافزار (Ransomware) موسوم به Silent Ransom در تازهترین اقدام خود، مؤسسه حقوقی بینالمللی Baker McKenzie را به عنوان یکی از قربانیان جدید خود معرفی کرده است.
این مؤسسه که یکی از بزرگترین دفاتر حقوقی جهان است و در حوزههایی نظیر حقوق شرکتی، مالیاتی و مالکیت معنوی فعالیت میکند، اکنون در کنار سایر اهداف این عامل تهدید (Threat Actor) قرار گرفته است. با توجه به سوابق این گروه در استفاده از روشهای نفوذ فیزیکی، احتمال بهکارگیری متدهای مشابه در این مورد نیز وجود دارد.
بهروزرسانی (اکتبر 9, 2026 — Cybersecurity News)
بهروزرسانی:
گزارشهای جدید بر اساس تحلیل چتهای داخلی گروه Silent Ransom (که با نامهای Luna Moth و UNC3753 نیز شناخته میشود) نشان میدهد که این عامل تهدید تنها در بازه زمانی ۶ ماهه، موفق به اخاذی مبلغ ۲۰۶.۹۵ میلیون دلار از ۲۷ شرکت (عمدتاً دفاتر حقوقی) شده است.
نکته قابل توجه در این حملات، استفاده از استراتژی Pure Data Extortion است؛ به این معنا که مهاجمان برخلاف باجافزارهای سنتی، هیچیک از فایلها را رمزنگاری (Encryption) نکردهاند و صرفاً با تهدید به انتشار اسناد حساس، مبالغ هنگفتی را دریافت کردهاند. بر اساس دادههای فاش شده، مبلغ دریافتی از هر قربانی بین ۱۰۰ هزار تا ۳۰ میلیون دلار متغیر بوده است.
- شیوه نفوذ: استفاده از مهندسی اجتماعی و جعل هویت کارکنان پشتیبانی IT برای دریافت دسترسی ریموت (Remote Access).
- ابزارهای مورد استفاده: بهرهگیری از نرمافزارهای قانونی مانند Rclone و WinSCP برای انتقال دادهها جهت دور زدن ابزارهای امنیتی و کاهش احتمال شناسایی توسط Malware Scannerها.
- قربانیان شاخص: دفاتر حقوقی بزرگی نظیر White & Case و Dentons در لیست قربانیان این گروه قرار دارند که برخی از آنها نشت دادههای خود را تأیید کردهاند.


