
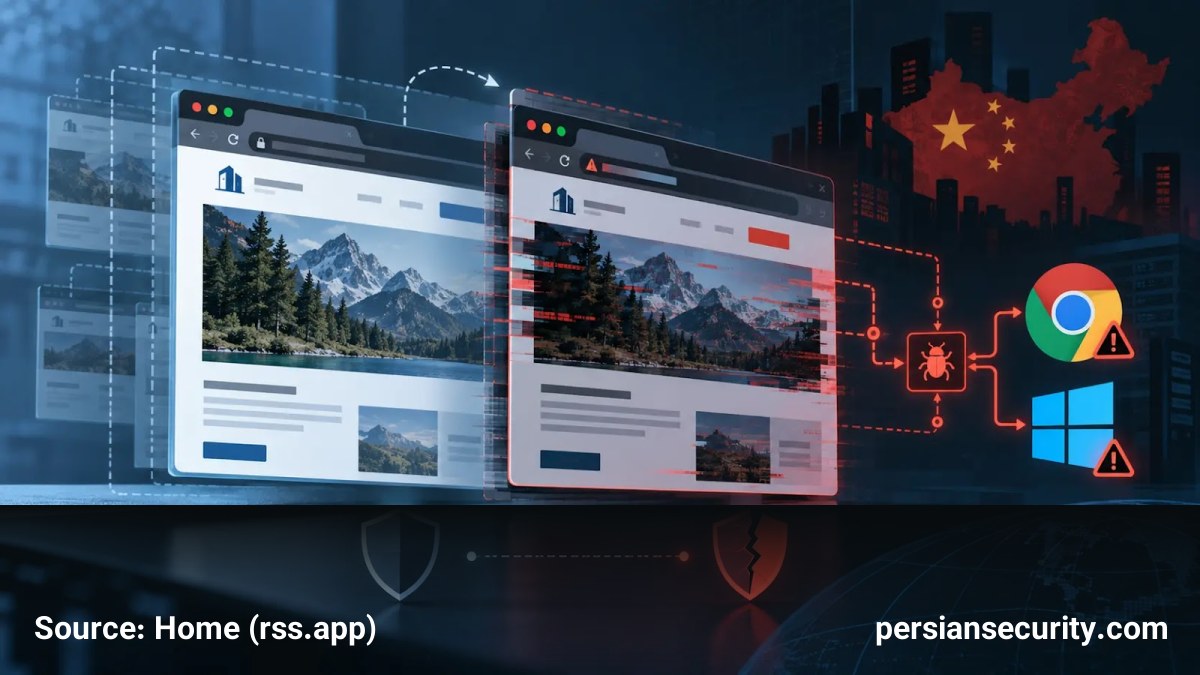
گزارشهای اخیر نشاندهنده فعالیت یک بازیگر تهدید چینی جدید (UTA0565) است که با استفاده از وبسایتهای جعلی (Cloned Websites) و زنجیرهای از آسیبپذیریهای روز صفر (Zero-Day)، موفق به استقرار یک Backdoor جدید و مستند نشده شده است.
جزئیات زنجیره حمله و آسیبپذیریها
این گروه مهاجم از یک زنجیره سه مرحلهای برای نفوذ به سیستمهای هدف استفاده کرده است که شامل موارد زیر است:
- CVE-2026-85046: آسیبپذیری Type-Confusion در موتور V8 مرورگر Chrome.
- CVE-2026-87491: آسیبپذیری Sandbox Escape در V8 برای خروج از محیط ایزوله مرورگر.
- CVE-2026-85880: آسیبپذیری Local Privilege Escalation در هسته (Kernel) ویندوز برای ارتقای سطح دسترسی.
نکته قابل توجه این است که آسیبپذیری اول یک مورد Patch-gap بود؛ به این معنا که اصلاحیه در کد منبع Chromium منتشر شده بود اما هنوز در نسخههای پایدار Chrome اعمال نشده بود و مهاجمان از این فاصله زمانی برای مهندسی معکوس و ساخت Exploit استفاده کردند.
روش نفوذ و زیرساختها
مهاجمان با ارسال ایمیلهای فیشینگ، کاربران را به دامنههایی هدایت کردند که دقیقاً مشابه سایتهای معتبر (مانند China Digital Times و Center for American Progress) طراحی شده بودند. در این صفحات، یک iframe مخفی قرار داده شده بود که بدون تغییر در ظاهر صفحه، زنجیره اکسپلویت را فعال میکرد.
بدافزار CLEANGULP و پایداری در سیستم
پس از موفقیت در اجرای کد، یک Payload جدید به نام CLEANGULP روی سیستم قربانی نصب میشود. این بدافزار که با زبان C نوشته شده و به شدت Obfuscate شده است، ویژگیهای زیر را دارد:
- نصب خود در مسیر
%LOCALAPPDATA%MicrosoftIMEMicrosoftIME.exe. - ایجاد یک Scheduled Task با نام MicrosoftIME برای تضمین پایداری (Persistence).
- قابلیتهایی نظیر اجرای Shell، لیست کردن پروسهها، آپلود/دانلود فایل و اجرای Beacon Object Files.
- ارتباط با سرور C2 از طریق پروتکل HTTP با رمزنگاری AES-256-GCM و کدگذاری Base64 سفارشی.
تحلیل استراتژیک
مشاهده شباهتهای کدنویسی بین گروههای UTA0560، JungleBamboo (APT31) و UTA0565 نشان میدهد که یک چارچوب مشترک (که Proofpoint آن را BlueMoon نامیده) در اکوسیستم جاسوسی سایبری چین توزیع شده است. این مدل عملیاتی به مهاجمان اجازه میدهد تا از یک هسته اکسپلویت مشترک استفاده کرده و تنها لایههای بیرونی مانند Lureها و زیرساختهای C2 را تغییر دهند.


