
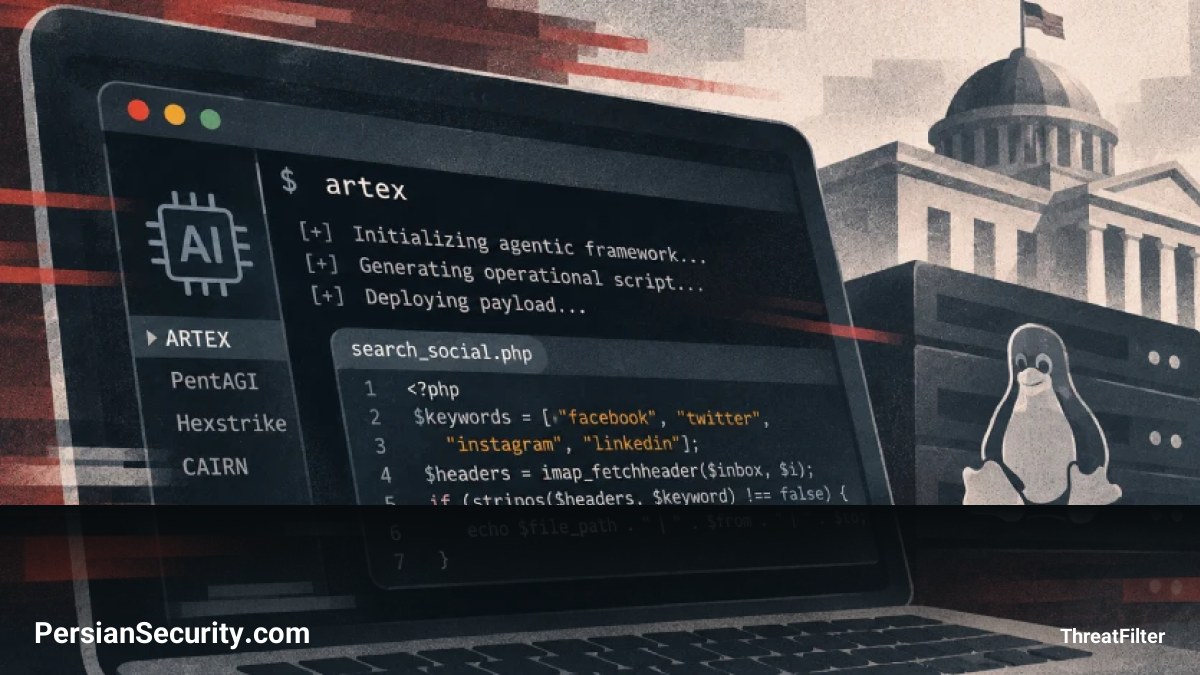
محققان امنیت سایبری جزئیات یک کمپین جاسوسی (Cyber Espionage) را فاش کردهاند که بهطور مشخص زیرساختهای لینوکسی (Linux) مرتبط با نهادهای دولتی و زیرساختهای وابسته به دولت را هدف قرار داده است.
این فعالیت که توسط تیم Unit 42 شرکت Palo Alto Networks بین اکتبر ۲۰۲۵ و آوریل ۲۰۲۶ مشاهده شده، تحت نام CL-UNK-1211 ردیابی شده است. نکته قابل توجه در این کمپین، استفاده از مدلهای زبانی بزرگ (LLMs) و یا عاملهای خودکار هوش مصنوعی (AI Agents) برای تولید پیلودها (Payloads) و اجرای کدهای مخرب است.
استفاده از هوش مصنوعی برای تسریع حملات
محققان دریافتند که اسکریپتهای PHP و Shell مورد استفاده، احتمالاً توسط هوش مصنوعی تولید شدهاند. شواهد این موضوع زمانی آشکار شد که در چندین اسکریپت، به جای مستندات استاندارد برنامهنویسی، یادداشتهای گامبهگام و گفتگویی (Conversational Notes) مشاهده شد که منطق کد را برای اپراتور توضیح میداد. این موضوع نشان میدهد که کدها یا مستقیماً از خروجی یک Prompt هوش مصنوعی کپی شدهاند و یا توسط یک عامل خودکار (Automated AI Agent) مستقر شدهاند.
ابزارها و تکنیکهای مورد استفاده
- SysGoRAT: یک تروجان دسترسی از راه دور (RAT) سفارشی و چندپلتفرمی که با زبان Go نوشته شده است. این ابزار از طریق پروتکل WebSocket به یک آدرس IP مشخص متصل شده و دستورات مختلفی را دریافت میکند.
- Web Shells: ترکیبی از وبشلهای PHP متنباز و سفارشی برای حفظ دسترسی (Persistence) در شبکههای هدف.
- In-memory Reverse Shells: استفاده از شلهای معکوس در حافظه برای جلوگیری از باقی ماندن ردپای جرمشناسی (Forensic Artifacts) روی دیسک.
اهداف عملیاتی و روشهای پنهانکاری
مهاجمان بر محیطهای لینوکس برای انجام شناسایی (Reconnaissance) گسترده و حفظ دسترسی مداوم تمرکز کردهاند. اهداف اصلی شامل استخراج پایگاههای داده حساس، تخلیه صندوقهای پستی دولتی (برای دسترسی به حسابهای شبکههای اجتماعی) و جستجوی ایمیلهای مرتبط با شبکههای اجتماعی از طریق اسکریپتهای اختصاصی بوده است.
علاوه بر این، مهاجمان تلاش میکنند با پاک کردن لاگهای سیستم (System Logs) و قرار دادن نشانگرهای فریبنده (Red-team markers)، فعالیت خود را به عنوان یک ارزیابی امنیتی قانونی جلوه دهند تا از شناسایی شدن جلوگیری کنند.
روند نوظهور فریمورکهای تهاجمی
این کمپین نشاندهنده تغییری بزرگ در تاکتیکهای مهاجمان است؛ یعنی ترکیب تکنیکهای سنتی پس از اکسپلویت (Post-exploitation) با جریانهای کاری شتابیافته توسط هوش مصنوعی. استفاده از فریمورکهای تهاجمی مبتنی بر عامل (Agentic Offensive Frameworks) مانند ARTEX، به مهاجمان اجازه میدهد تا مراحل مختلف چرخه حیات حمله را با سرعت و مقیاسی بیسابقه انجام دهند.


