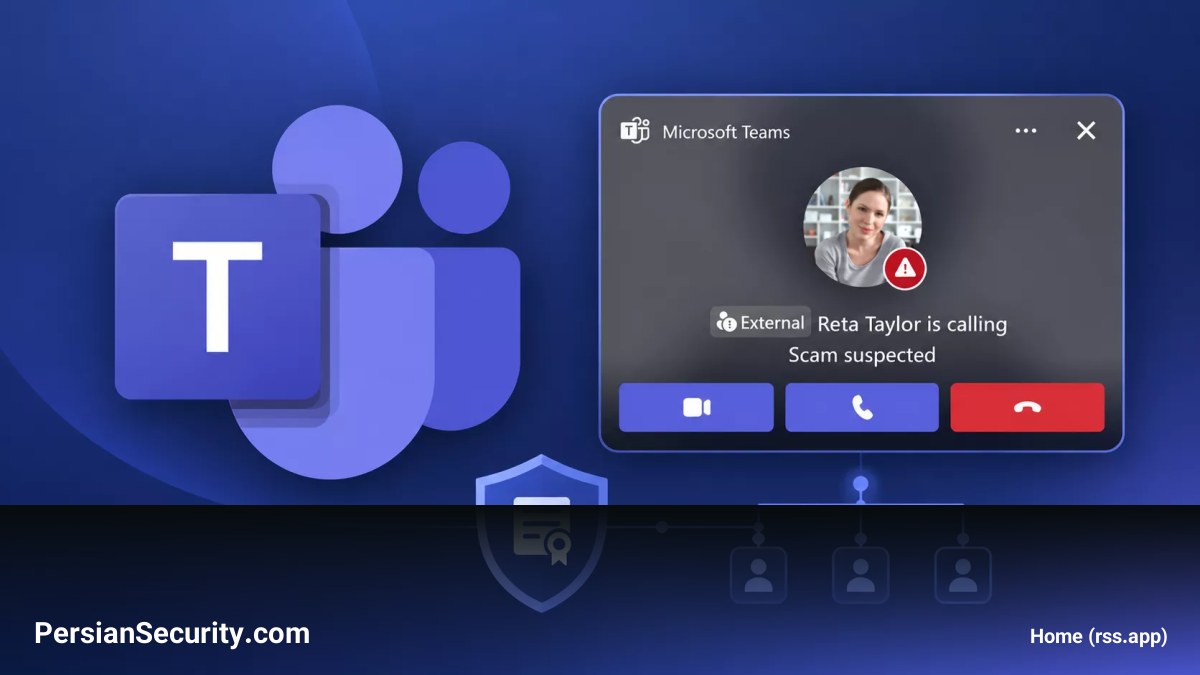
مهاجمان با جعل هویت پرسنل پشتیبانی فنی (IT Help Desk) در پلتفرم Microsoft Teams، موفق شدند از طریق مهندسی اجتماعی و سوءاستفاده از پیکربندیهای نادرست سرویسهای گواهی اکتیو دایرکتوری (Active Directory Certificate Services یا همان AD CS)، به دسترسیهای سطح بالا دست یابند.
جزئیات حمله و روشهای مهندسی اجتماعی
برخلاف تصور اولیه، این حملات از آسیبپذیری مستقیم در خودِ Microsoft Teams استفاده نکردند. در عوض، مهاجمان با تماس یا ارسال پیام در Teams، خود را به عنوان کارکنان پشتیبانی معرفی کرده و قربانیان را متقاعد کردند تا از ابزار Quick Assist استفاده کرده و کدهای اتصال را با آنها به اشتراک بگذارند.
مهاجمان برای افزایش باورپذیری، از نامهای کاربری و نامهای تاننت (Tenant) مشابه سازمان استفاده کردند. پس از کنترل سیستم، آنها از محیطهای اجرایی پرتابل مانند Python، Bun یا Java برای شناسایی شبکه و بررسی سرویسهای گواهی استفاده کردند.
سوءاستفاده از آسیبپذیریهای AD CS (ESC1 و ESC8)
در جریان این نفوذ، دو روش اصلی برای ارتقای سطح دسترسی (Privilege Escalation) به کار گرفته شد:
- حمله ESC1: مهاجمان با شناسایی قالبهای گواهی (Certificate Templates) دارای مجوزهای ثبتنام گسترده، توانستند گواهیهای مربوط به کاربران با سطح دسترسی بالا یا کنترلر دامنه (Domain Controller) را درخواست کنند.
- حمله ESC8: در موج دوم، مهاجمان از تکنیک PetitPotam بر روی پروتکل EFSRPC برای اجبار کنترلر دامنه به احراز هویت استفاده کردند. سپس با استفاده از روش NTLM relay، احراز هویت حاصل را به سرویس Web Enrollment در AD CS منتقل کردند تا گواهی کنترلر دامنه را به دست آورند.
پیامدها و اقدامات اصلاحی
مهاجمان پس از دریافت گواهیهای سطح بالا، موفق به اجرای عملیات DCSSync و سرقت دادهها از طریق ابزار Rclone شدند. اگرچه Microsoft Defender تلاش کرد با مسدود کردن تلاشهای دسترسی به فایل، حمله را متوقف کند، اما مهاجمان در بازه زمانی کوتاهی توانستند دسترسیهای خود را تثبیت کنند.
توصیههای امنیتی برای مدیران SOC و CISO:
- محدود کردن دسترسی کاربران خارجی در Microsoft Teams.
- بررسی دقیق مجوزهای ثبتنام گواهی (Certificate Enrollment) و اعمال محدودیتهای سختگیرانه.
- اجبار به استفاده از HTTPS و Extended Protection برای احراز هویت در نقاط انتهایی (Endpoints) ثبتنام گواهی.
- غیرفعال کردن پروتکل NTLM در صورت امکان.
- توجه داشته باشید که بازنشانی رمز عبور (Password Reset) گواهیهای صادر شده را باطل نمیکند؛ بنابراین ابطال گواهی (Certificate Revocation) و بررسی تیکتهای Kerberos الزامی است.