امنیت هوش مصنوعی
گزارش وضعیت امنیت هوش مصنوعی ۲۰۲۶: بحران گسترده آسیبپذیریهای وصلنشده
گزارش سال ۲۰۲۶ نشان میدهد ۸۱٪ سازمانهای کاربر AI دارای آسیبپذیری هستند و ۹۹.۹٪ از این موارد با وجود داشتن…
گزارش سال ۲۰۲۶ نشان میدهد ۸۱٪ سازمانهای کاربر AI دارای آسیبپذیری هستند و ۹۹.۹٪ از این موارد با وجود داشتن…
هوش مصنوعی با شناسایی هزاران آسیبپذیری بحرانی در زمان کوتاه، سرعت شناسایی باگها را به شدت افزایش داده است. این…
این گزارش به بررسی دلایل عدم موفقیت SBOMها در توقف حملات زنجیره تأمین و چالشهای عملیاتی در پذیرش این استاندارد…
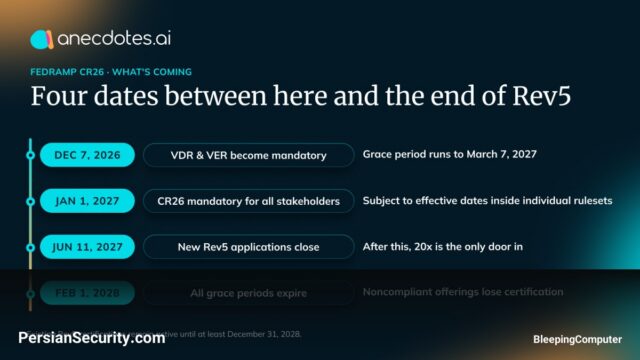
استاندارد FedRAMP با معرفی قوانین VDR و VER، مدلهای گزارشدهی دستی را حذف کرده و اعتبارسنجی مستمر و اتوماتیک آسیبپذیریها…
آژانس CISA با هدف مقابله با حجم بالای شناسایی آسیبپذیریها توسط هوش مصنوعی، چارچوبی برای انتقال برنامه CVE از رشد…
شرکت Azul با معرفی یک دستیار مبتنی بر AI، امکان شناسایی لحظهای آسیبپذیریها و ریسکهای لایسنسینگ در محیطهای Java را…
دولت بریتانیا پس از گزارش منفی حسابرسی ملی، مدل حاکمیت سایبری خود را از دستورات متمرکز به مدل «حاکمیت چندمرکزی»…
این مقاله به بررسی انتقال از مدیریت دستی آسیبپذیریها به اصلاحات خودکار (Agentic Remediation) در چارچوب CTEM میپردازد. نویسنده با…
شرکت Canonical برای مقابله با حجم بالای آسیبپذیریهای شناسایی شده توسط AI، چرخه انتشار اصلاحات Kernel اوبونتو را به صورت…
آپاچی نسخه 11.0.26 را برای رفع ۱۲ آسیبپذیری در Tomcat منتشر کرد که شامل نقصهای بحرانی در WebSocket و HTTP/2…