
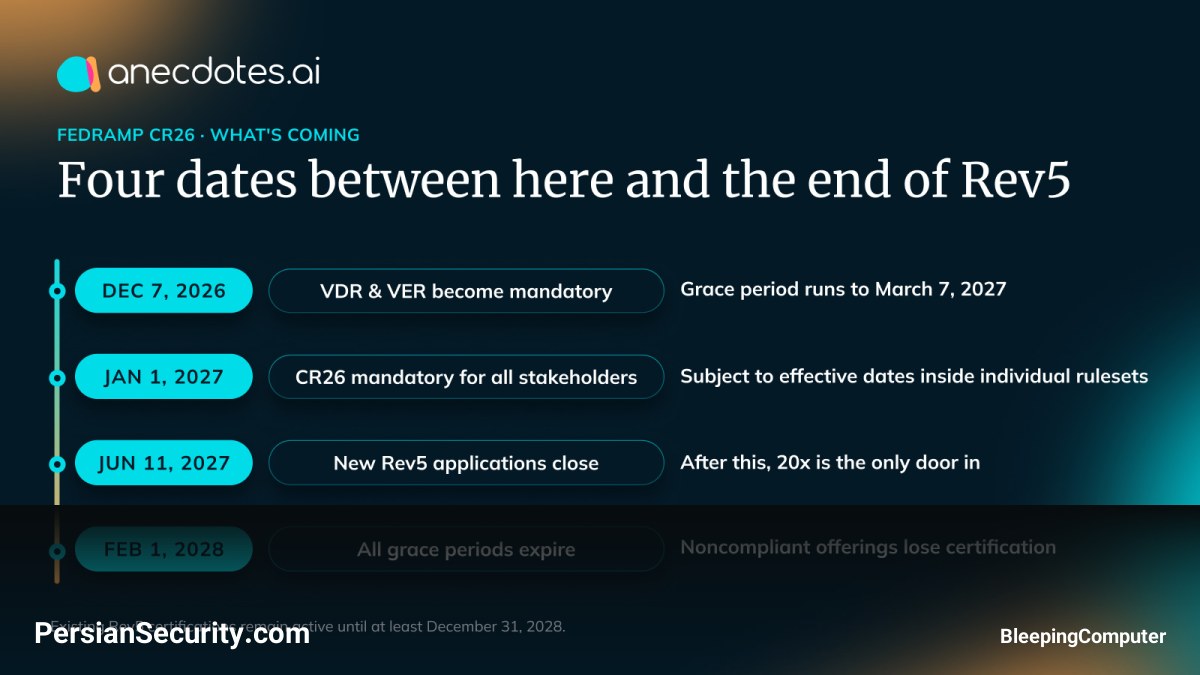
استاندارد FedRAMP در حال تغییر رویکرد خود از مدلهای سنتی گزارشدهی به یک سیستم نظارتی پویا و مهندسیشده است. طبق اطلاعیه جدید، قوانین VDR (تشخیص و پاسخ به آسیبپذیری) و VER (اعتبارسنجی آسیبپذیری) تا تاریخ ۷ دسامبر ۲۰۲۶ برای تمامی ارائهدهندگان خدمات ابری که قصد دریافت یا حفظ گواهینامه FedRAMP را دارند، اجباری خواهد شد.
تغییر در فرکانس شناسایی و بازه زمانی اصلاح
مدل قدیمی اسکنهای ماهانه و ثبت در POA&M بازنشسته شده و جای خود را به فرکانسهای سختگیرانهتر بر اساس کلاس گواهینامه داده است. برای مثال، در کلاس D، منابع مبتنی بر ماشین باید حداقل یک بار در روز اسکن شوند. همچنین، بازههای زمانی برای رفع آسیبپذیریها (Remediation Clocks) بر اساس رتبهبندی PAIN و قابلیت Exploit شدن، بسیار محدود شدهاند؛ به طوری که در موارد بحرانی (کلاس D با آسیبپذیری PAIN-5)، ضربالاجل اصلاح تنها ۱۲ ساعت است.
سه تغییر بنیادین در رویکرد مهندسی امنیت
- وارونهسازی بار اثبات (Assume It’s Automatable): طبق قانون VER-EVA-AIA، ارائهدهندگان باید فرض کنند که تمامی اکسپلویتها به صورت پیشفرض قابل اتوماسیون هستند، مگر اینکه شواهد فنی متقونی برای خلاف آن ارائه دهند.
- خطاهای فرآیندی به عنوان آسیبپذیری: طبق قانون VDR-CSO-FAV، هرگونه نقص یا توقف در خط لوله (Pipeline) تشخیص آسیبپذیری، خود به عنوان یک آسیبپذیری تلقی شده و باید گزارش شود.
- جایگزینی مستندات دستی با دادههای زنده: اسناد سنتی مانند SSP و POA&M حذف شده و جای خود را به Security Decision Record و لیست Accepted Weaknesses دادهاند. هدف این است که شواهد به جای متون توصیفی، از طریق اتوماسیون و دادههای واقعی استخراج شوند.
از نظارت مستمر تا گواهینامه مستمر (Ongoing Certification)
تغییر نام Continuous Monitoring به Ongoing Certification نشاندهنده این است که نظارت دیگر تنها به معنای اجرای اسکنهای آسیبپذیری نیست، بلکه شامل اعتبارسنجی دائمی شاخصهای کلیدی امنیت (KSI) است. این رویکرد باعث میشود Compliance از یک پروژه موازی و اداری به یک زیرساخت مهندسی تبدیل شود که نتایج آن به صورت Machine-readable و در لحظه قابل استخراج باشد.
توصیههای عملیاتی برای مدیران SOC و CISOها
برای موفقیت در این گذار، تیمهای امنیت باید به جای تمرکز بر «تاریخ تحویل مستندات»، بر «طراحی چرخه عملیاتی» تمرکز کنند. این یعنی پاسخ به سوالاتی نظیر: در صورت شکست یک اعتبارسنجی خودکار، چه کسی Page میشود؟ زمان پاسخگویی چقدر است؟ و چگونه تغییر در API منابع شواهد شناسایی میشود؟


